ITパスポート試験過去問 - 分野別 - 情報セキュリティ対策・情報セキュリティ実装技術
令和8年 問55
IoTのセキュリティに関する次の記述中のa,bに入れる字句の適切な組合せはどれか。
ネットワークカメラの画像を盗み見される脅威のうち,ネットワークカメラへの [ a ] 対策として,第三者がカメラにアクセスして映像を閲覧できないようにするためには, [ b ] で利用しない。
ネットワークカメラの画像を盗み見される脅威のうち,ネットワークカメラへの [ a ] 対策として,第三者がカメラにアクセスして映像を閲覧できないようにするためには, [ b ] で利用しない。
| a | b | |
| ア | DDoS攻撃 | 初期パスワード |
| イ | DDoS攻撃 | 有線回線 |
| ウ | 不正侵入 | 初期パスワード |
| エ | 不正侵入 | 有線回線 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
ネットワークカメラのセキュリティに関する空欄補充問題です。答えは「ウ」です。第三者がカメラに不正にアクセスして映像を見てしまう脅威は「不正侵入」と呼ばれ,その対策として,機器に設定されている初期パスワードのまま使い続けないことが重要です。初期パスワードは製品ごとに共通で単純なものが多く,そのまま使うと容易に推測・悪用されてしまうためです。
選択肢「ア」や「イ」にあるDDoS攻撃は大量の通信を送りつけてサービスを妨害する攻撃であり,映像を盗み見る脅威とは性質が異なります。また,「イ」や「エ」にある有線回線で利用しないことがのぞき見対策になるという記述も,この文脈での適切な対策とは言えないため誤りです。
令和8年 問59
| ア | 2本のアンテナを用いることによってデータの送受信を高速化する。 |
|---|---|
| イ | アクセスポイントをステルス化する。 |
| ウ | 通信データを暗号化する。 |
| エ | 登録されたMACアドレスをもつ機器以外からのアクセスを拒否する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「WPA2」とは,無線LANで使用される暗号化方式(セキュリティ規格)です。答えは「ウ」です。WPA2の主な機能は,無線LAN上でやり取りされる通信データを暗号化し,第三者による盗聴を防ぐことにあります。
選択肢「ア」は通信の高速化に関する技術(MIMOなど)の説明,「イ」はアクセスポイントのSSIDを見えなくするステルス化の説明,「エ」は登録されたMACアドレスの機器のみアクセスを許可するMACアドレスフィルタリングの説明であり,いずれも暗号化とは異なる技術のため,WPA2そのものの機能としては誤りです。
令和8年 問63
| ア | UPSの導入 |
|---|---|
| イ | データの暗号化 |
| ウ | データのバックアップ |
| エ | ログインパスワードの変更 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「ランサムウェア」(ransomware)とは,感染したパソコン内のファイルを勝手に暗号化するなどして使用できなくし,復旧と引き換えに金銭を要求するマルウェアです。答えは「ウ」です。あらかじめデータのバックアップを取得しておけば,たとえランサムウェアに感染してファイルが使えなくなっても,バックアップから復元することで被害を最小限に抑えることができます。
選択肢「ア」のUPS(無停電電源装置)は停電対策のための機器,「イ」のデータの暗号化や「エ」のログインパスワードの変更は,それぞれ別の観点でのセキュリティ対策ではありますが,ランサムウェアによる被害を直接的に低減する対策としては,バックアップの取得が最も適切です。
令和8年 問71
| ア | 利用者がいつもログインに使っているPCとは異なるPCからのログインであったので,本人しか知らない秘密の質問による追加の認証を行った。 |
|---|---|
| イ | 利用者がログインした後,画面操作が一定時間なかったので,自動的にログアウトして,再度ログインを求めた。 |
| ウ | 利用者がログインするときにパスワードを連続して複数回間違って入力したので,アカウントをロックした。 |
| エ | 利用者がログインに使っているパスワードが長期間変更されていなかったので,パスワードの変更を促した。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「リスクベース認証」とは,利用者のログイン状況(普段と異なる環境からのアクセスかどうかなど)に応じて,認証の強度を動的に変える仕組みのことです。答えは「ア」です。いつも利用しているパソコンとは異なる機器からログインがあった場合に,通常のパスワードに加えて秘密の質問など追加の認証を求めることで,なりすましのリスクを抑えつつ,普段どおりの利用時には利用者の利便性を損なわないようにできます。
選択肢「イ」は一定時間操作がない場合の自動ログアウト,「ウ」はパスワード誤入力によるアカウントロック,「エ」は長期間変更されていないパスワードの変更を促す機能であり,いずれも状況に応じて認証の強度そのものを変化させる仕組みではないため誤りです。
令和8年 問80
バイオメトリクス認証に関する次の記述中の a,b に入れる字句の適切な組合せはどれか。
バイオメトリクス認証を利用したシステムの設計を始めるときには,システムの目的と認証の用途を明らかにし,認証精度の設定方針を策定することが必要である。他人受入率が [ a ] なるように設定した場合は,安全性を重視した認証になり,本人拒否率が [ b ] なるように設定した場合は,本人の利便性を重視した認証になるといえる。
バイオメトリクス認証を利用したシステムの設計を始めるときには,システムの目的と認証の用途を明らかにし,認証精度の設定方針を策定することが必要である。他人受入率が [ a ] なるように設定した場合は,安全性を重視した認証になり,本人拒否率が [ b ] なるように設定した場合は,本人の利便性を重視した認証になるといえる。
| a | b | |
| ア | 高く | 高く |
| イ | 高く | 低く |
| ウ | 低く | 高く |
| エ | 低く | 低く |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
バイオメトリクス認証(生体認証)に関する空欄補充問題です。答えは「エ」です。「他人受入率」とは,本人でない人を誤って本人と認証してしまう確率のことで,これが低くなるように設定すると,他人を誤って通してしまう可能性が下がり,安全性を重視した認証になります。
一方,「本人拒否率」とは,本人であるのに誤って拒否してしまう確率のことで,これが低くなるように設定すると,本人が弾かれにくくなり,利便性を重視した認証になります。従って,他人受入率も本人拒否率も「低く」なるように設定するという組合せが,それぞれ安全性重視・利便性重視の説明として正しく対応しており,選択肢「エ」が正解です。
令和8年 問83
職場のPCに適用する情報セキュリティ対策 a~c のうち,マルウェア対策ソフトの導入のほかに,マルウェア感染を防止するための対策として,適切なものだけを全て挙げたものはどれか。
a OSのセキュリティパッチ(修正モジュール)の適用
b 起動ドライブとなっているハードディスクに対するパスワード設定
c 複雑かつ十分な長さをもつログインパスワードの導入
a OSのセキュリティパッチ(修正モジュール)の適用
b 起動ドライブとなっているハードディスクに対するパスワード設定
c 複雑かつ十分な長さをもつログインパスワードの導入
| ア | a |
|---|---|
| イ | a,b |
| ウ | b |
| エ | c |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
マルウェアの多くは,オペレーティングシステム(OS)やアプリケーションソフトに存在する脆弱性(セキュリティ上の弱点)を悪用して侵入・感染します。そのため,aのセキュリティパッチ適用は,脆弱性そのものを塞ぐ対策となり,感染防止に直接効果があります。
一方で,bのハードディスクのパスワード設定やcのログインパスワード強化は,PCへの「不正アクセス(なりすましログイン)」を防ぐための対策であり,マルウェアの侵入経路(メールの添付ファイルやWebサイト経由の感染など)を防ぐものではありません。目的が異なるため感染防止策としては不適切です。以上から,aのみを挙げた選択肢「ア」が正解です。
令和8年 問90
| ア | 共通鍵の所有者を確認する方法が提供されている。 |
|---|---|
| イ | 知人が署名した鍵は信頼するという“信頼の輪”によって,公開鍵が正当であることを確認する。 |
| ウ | 電子証明書の正当性を認証局が保証する。 |
| エ | 秘密鍵を安全に公開する方法が提供されている。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「PKI」(Public Key Infrastructure:公開鍵基盤)の特徴として適切なのは,電子証明書の正当性を認証局が保証するという仕組みです。答えは「ウ」です。PKIでは,信頼できる第三者機関である認証局が,公開鍵とその所有者を結びつける電子証明書を発行することで,公開鍵の正当性を保証し,なりすましなどを防ぎます。
選択肢「ア」は共通鍵に関する説明としていますが,PKIは公開鍵に関する仕組みのため誤りです。「イ」は「信頼の輪」(circle of trust)という,PGPなど別の方式で用いられる考え方の説明であり,PKIの特徴とは異なります。「エ」は秘密鍵を安全に公開する方法としていますが,秘密鍵は本来公開せず本人が厳重に管理すべき鍵であるため,この記述自体が誤りです。
令和8年 問91
| ア | あるハッシュ関数を用いて得たハッシュ値を,そのハッシュ関数に入力することによって,元のデータを復元することができる。 |
|---|---|
| イ | 同じデータを異なるハッシュ関数にそれぞれ入力したとき,得られるハッシュ値は全て同じになる。 |
| ウ | 同じハッシュ関数を用いる場合,入力したデータが同じであれば,得られるハッシュ値は常に同じになる。 |
| エ | どのハッシュ関数にもそれぞれの逆関数が存在し,ハッシュ値から元のデータを復元することができる。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「ハッシュ関数」(hash function)とは,任意の長さのデータから固定長のハッシュ値を計算する関数で,デジタル署名やブロックチェーンなどで利用されます。答えは「ウ」です。同じハッシュ関数を用いる場合,入力したデータが同じであれば,得られるハッシュ値は常に同じになるという性質があります。これはハッシュ関数の基本的かつ重要な特性です。
選択肢「ア」はハッシュ値から元のデータを復元できるとしていますが,ハッシュ関数は一方向性の関数であり,通常は元のデータを復元することはできないため誤りです。「イ」は異なるハッシュ関数を使うと同じハッシュ値になるとしていますが,ハッシュ関数ごとにアルゴリズムが異なるため,通常は異なる値になります。「エ」は逆関数が存在し復元できるとしていますが,これもハッシュ関数の一方向性に反するため誤りです。
令和8年 問92
ゼロトラストセキュリティの考え方に基づいた情報セキュリティ対策の例として,適切なものはどれか。
| ア | インターネットと内部ネットワークの境界にファイアウォールを配置し,インターネットからの脅威を境界で遮断する。 |
|---|---|
| イ | 内部ネットワークからであっても外部ネットワークからであっても,ネットワーク上の情報資源へのアクセスには二要素認証を利用する。 |
| ウ | 内部ネットワークに接続するPCにインストールされたソフトウェアに脆弱性が発見されたときに,そのセキュリティパッチは公開後直ちに適用する。 |
| エ | 内部ネットワークに接続するPCのうち,インターネットにアクセスするPCだけにマルウェア対策ソフトをインストールする。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「ゼロトラストセキュリティ」(zero trust security)とは,「内部だから安全」「外部だから危険」という従来の境界防御の考え方を見直し,内部・外部を問わずすべてのアクセスを信用せず検証するという考え方です。答えは「イ」です。内部ネットワークからであっても外部ネットワークからであっても,情報資源へのアクセスには二要素認証などを利用して都度検証を行うことは,ゼロトラストの考え方に沿った適切な対策です。
選択肢「ア」は,内部と外部の境界にファイアウォールを置いて外部の脅威を遮断するという,従来型の境界防御の考え方であり,ゼロトラストの考え方とは異なります。「ウ」や「エ」もそれぞれ有効なセキュリティ対策ではありますが,内部・外部を問わずアクセスを検証するというゼロトラストの本質的な考え方を直接表しているものではないため,この文脈での最適な例とは言えません。
令和8年 問94
| ア | 機密情報の取扱いに関して,罰則を含めた規則を制定し,これを遵守させるために,関係者に定期的な教育を実施する。 |
|---|---|
| イ | 被災によるシステム障害が発生してもサービスを継続できるように,遠隔地にバックアップシステムを用意する。 |
| ウ | ますます方法が巧妙化されるサイバー攻撃による被害を防ぐために,サイバー攻撃の方法や対策に関する情報を従業員に周知する。 |
| エ | マルウェアによる被害を防ぐために,マルウェア対策ソフトを導入し,定義ファイルを常に最新に保つ。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
情報セキュリティ対策を「技術的」「人的」「物理的」の3つに分類したとき,物理的セキュリティ対策の例を選ぶ問題です。答えは「イ」です。被災によるシステム障害が発生してもサービスを継続できるように,遠隔地にバックアップシステムを用意しておくことは,施設や設備といった物理的な観点からの対策であり,物理的セキュリティ対策に分類されます。
選択肢「ア」は規則の制定と教育の実施という人的セキュリティ対策,「ウ」は従業員への情報周知という人的セキュリティ対策,「エ」はマルウェア対策ソフトの導入という技術的セキュリティ対策の例であり,いずれも物理的セキュリティ対策には当てはまらないため誤りです。
令和8年 問95
SQLインジェクションの対策などで用いられ,処理の誤動作を招かないように,利用者がWebサイトに入力した内容に含まれる有害な文字列を無害な文字列に置き換えることを何と呼ぶか。
| ア | MACアドレスフィルタリング |
|---|---|
| イ | サニタイジング |
| ウ | ストライピング |
| エ | ソーシャルエンジニアリング |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「サニタイジング」(sanitizing)とは,SQLインジェクションなどの攻撃を防ぐために,利用者がWebサイトに入力した内容に含まれる有害な文字列を,無害な文字列に置き換える処理のことです。答えは「イ」です。例えば,データベースへの命令として解釈されてしまう特殊な記号を,無害な文字列に変換することで,不正な命令が実行されるのを防ぎます。
選択肢「ア」のMACアドレスフィルタリングは機器のMACアドレスによるアクセス制限,「ウ」のストライピングは複数のディスクにデータを分散して書き込むRAID技術,「エ」のソーシャルエンジニアリングは人の心理的な隙を突いて情報を盗む攻撃手法であり,いずれも入力文字列の無害化を指す言葉ではないため誤りです。
令和7年 問69
バイオメトリクス認証の他人受入率と本人拒否率に関する次の記述中の a,b に入れる字句の適切な組合せはどれか。
バイオメトリクス認証の認証精度において,他人受入率を低く抑えようとすると [ a ] が高くなり,本人拒否率を低く抑えようとすると [ b ] が高くなる。
バイオメトリクス認証の認証精度において,他人受入率を低く抑えようとすると [ a ] が高くなり,本人拒否率を低く抑えようとすると [ b ] が高くなる。
| a | b | |
| ア | 安全性 | 可用性 |
| イ | 安全性 | 利便性 |
| ウ | 利便性 | 安全性 |
| エ | 利便性 | 可用性 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
バイオメトリクス認証(生体認証)における他人受入率と本人拒否率に関する空欄補充問題です。答えは「イ」です。他人受入率を低く抑えようとすると,認証の判定基準がより厳しくなるため,本人であっても本人と認識されにくくなり,結果として安全性が高まる一方で利便性が低下する傾向があります。
つまり,他人受入率を低く抑えようとすると安全性(a)が高くなります。逆に本人拒否率を低く抑えようとすると,判定基準が緩くなるため本人が弾かれにくくなり,利便性(b)が高くなります。選択肢「ア」「ウ」「エ」は,可用性という要素を含めるなど,安全性と利便性という本来のトレードオフの関係を正しく表していないため誤りです。
令和7年 問74
デジタルフォレンジックスの説明として,適切なものはどれか。
| ア | コンピュータに関する犯罪や法的紛争が生じた際に,コンピュータから削除された電子メールを復元するなどして,証拠を収集し保全すること |
|---|---|
| イ | システムを実際に攻撃して脆弱性の有無を調べること |
| ウ | 通信経路を暗号化するなどして,公衆回線をあたかも専用回線であるかのように利用すること |
| エ | 電子メールやファイルなどのハッシュデータを本人の秘密鍵で暗号化すること |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「デジタルフォレンジックス」(digital forensics)とは,コンピュータに関する犯罪や法的紛争が生じた際に,コンピュータから削除された電子メールを復元するなどして,証拠を収集し保全することです。答えは「ア」です。犯罪捜査や訴訟などにおいて,デジタル機器に残された記録を法的な証拠として活用できるよう,専門的な手法で収集・分析・保全する技術や手続き全般を指します。
選択肢「イ」はペネトレーションテスト(侵入テスト)の説明,「ウ」はVPN(仮想専用ネットワーク)の説明,「エ」はデジタル署名の説明であり,いずれもデジタルフォレンジックスとは異なる用語の説明のため誤りです。
令和7年 問77
| ア | DMZ |
|---|---|
| イ | IDS |
| ウ | アンチパスバック |
| エ | ボット |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
ネットワークやホストを監視することによって,不正アクセスや不審な通信を発見し,報告する仕組みは「IDS」(Intrusion Detection System:侵入検知システム)です。答えは「イ」です。ネットワーク上を流れる通信やサーバの状態を常に監視し,通常とは異なる不審な挙動を検知した場合に管理者へアラートを発する役割を担います。
選択肢「ア」のDMZは内部ネットワークと外部ネットワークの間に設置する緩衝地帯,「ウ」のアンチパスバックは入退室管理における不正な再入室を防ぐ仕組み,「エ」のボットは遠隔操作されるプログラムであり,いずれも不正アクセスを監視・報告する仕組みそのものを指す言葉ではないため誤りです。
令和7年 問87
| ア | 有効期間が満了している。 |
|---|---|
| イ | 有効期間が無期限である。 |
| ウ | 有効期間内に失効している。 |
| エ | 有効期間を延長している。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
PKIにおいて,CRL(Certificate Revocation List:証明書失効リスト)に掲載される条件として適切なのは,有効期間内に失効していることです。答えは「ウ」です。デジタル証明書は,秘密鍵の漏えいなど何らかの理由で有効期間の途中で無効にする必要が生じる場合があり,そのような証明書の情報をリスト化して公開したものがCRLです。
選択肢「ア」の有効期間が満了しているものは,単に期限が過ぎただけであり,失効リストに掲載する必要のある「有効期間内の失効」とは異なります。「イ」の有効期間が無期限であることや,「エ」の有効期間を延長していることは,いずれも失効とは関係のない状態を表しているため,CRLに掲載される条件としては誤りです。
令和7年 問88
| ア | 業務に関係のない掲示板やSNSなどへの従業員による書込み,閲覧を防止するために,Webサーバへのアクセスログを取得し,必要に応じて通信を遮断する。 |
|---|---|
| イ | サーバ室,執務室などの場所ごとにセキュリティレベルを設定し,従業員ごとのアクセス権が付与されたICカードで入退室管理を行う。 |
| ウ | 従業員の採用時には,守秘義務に関する契約書を取り交わし,在籍中は機密情報の取扱いに関する教育,啓発を実施する。 |
| エ | 退職者が,在籍中のアカウントを用いた不正アクセスを行わないように,従業員の退職時にアカウントを削除する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
情報セキュリティ対策を「技術的」「人的」「物理的」の3つに分類したとき,物理的セキュリティ対策の例として最も適切なのは,サーバ室や執務室などの場所ごとにセキュリティレベルを設定し,従業員ごとのアクセス権が付与されたICカードで入退室管理を行うことです。答えは「イ」です。物理的な場所への立ち入りを制限するという点で,施設や設備に関する物理的な対策に分類されます。
選択肢「ア」はアクセスログの取得と通信遮断という技術的セキュリティ対策,「ウ」は契約書の取り交わしと教育・啓発という人的セキュリティ対策,「エ」はアカウントの削除という技術的セキュリティ対策(アクセス管理)であり,いずれも物理的セキュリティ対策には当てはまらないため誤りです。
令和7年 問89
Aさんは,Bさんから次の4種類のメッセージを受け取った。Aさんが,受け取ったメッセージを復号して読むことができるものだけを全て挙げたものはどれか。
a AさんとBさんとの共通鍵で暗号化したメッセージ
b Aさんの公開鍵で暗号化したメッセージ
c Bさんの公開鍵で暗号化したメッセージ
d Bさんの秘密鍵で暗号化したメッセージ
a AさんとBさんとの共通鍵で暗号化したメッセージ
b Aさんの公開鍵で暗号化したメッセージ
c Bさんの公開鍵で暗号化したメッセージ
d Bさんの秘密鍵で暗号化したメッセージ
| ア | a,b,d |
|---|---|
| イ | a,c,d |
| ウ | b,d |
| エ | c,d |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
Aさんが受け取った4種類のメッセージのうち,Aさんが復号して読むことができるものを全て挙げる問題です。答えは「ア」です。共通鍵暗号方式では,暗号化と復号に同じ鍵を使うため,aの「AさんとBさんとの共通鍵で暗号化したメッセージ」は,Aさんもその共通鍵を持っているため復号できます。公開鍵暗号方式では,公開鍵で暗号化されたメッセージは,対になる秘密鍵を持つ人だけが復号できます。
bの「Aさんの公開鍵で暗号化したメッセージ」は,対になるAさんの秘密鍵をAさん自身が持っているため復号できます。dの「Bさんの秘密鍵で暗号化したメッセージ」は,対になるBさんの公開鍵を使えば誰でも復号できるため,Aさんも復号できます(これはデジタル署名の仕組みに近い使い方です)。
一方,cの「Bさんの公開鍵で暗号化したメッセージ」は,対になるBさんの秘密鍵を持つBさんしか復号できないため,Aさんは復号できません。従って,a,b,dを挙げた選択肢「ア」が正解です。
令和7年 問90
| ア | APIは,複数のアクセスポイントをグループ化して管理するIDである。 |
|---|---|
| イ | SSHは,アクセスポイントをステルス化することで無線LANネットワークを隠蔽する機能である。 |
| ウ | VPNは,アクセスポイントに登録したMACアドレスをもつ機器以外からの接続を拒否する機能である。 |
| エ | WPA2は,WEPよりも高い信頼性をもつ,無線通信の暗号化技術である。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
無線LANのセキュリティ対策に関する最も適切な記述を選ぶ問題です。答えは「エ」です。WPA2は,WEPよりも高い信頼性を持つ,無線通信の暗号化技術です。WEPは古い暗号化方式で脆弱性が知られており,より安全性の高いWPA2への移行が推奨されてきました。
選択肢「ア」はAPIを「複数のアクセスポイントをグループ化するID」と説明していますが,これは一般的にESSIDなどに関する説明に近く,「API」(Application Programming Interface)という用語自体はアプリケーション連携のための仕組みを指す言葉であり誤りです。
「イ」はSSHをステルス化機能としていますが,SSHは安全な遠隔ログインのためのプロトコルであり,ステルス化とは異なる技術です。「ウ」はVPNをMACアドレスフィルタリングの機能としていますが,VPNは仮想的な専用回線を構築する技術であり,MACアドレスによる接続制限とは異なる技術のため,いずれも誤りです。
令和7年 問92
従業員が使用するPCがランサムウェアに感染した場合の損害を軽減する対策例として,適切なものはどれか。
| ア | PCが接続するファイルサーバのHDDのバックアップデータを定期的に取得し,ネットワークから切り離して保管する。 |
|---|---|
| イ | PCに多要素認証の仕組みを導入する。 |
| ウ | PCのHDDを暗号化する。 |
| エ | PCへのログイン時に,パスワードを複数回間違えたら,当該IDをロックする。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
従業員が使用するPCがランサムウェアに感染した場合の損害を軽減する対策例として最も適切なのは,PCが接続するファイルサーバのHDDのバックアップデータを定期的に取得し,ネットワークから切り離して保管することです。答えは「ア」です。ランサムウェアはファイルを暗号化して使用できなくする攻撃であるため,ネットワークにつながったままのバックアップも同時に暗号化されてしまうリスクがあります。バックアップをネットワークから切り離して保管することで,感染時にもバックアップからの復旧が可能になります。
選択肢「イ」の多要素認証や「エ」のアカウントロックは不正ログインを防ぐための対策,「ウ」のHDD暗号化は盗難時などの情報漏えいを防ぐための対策であり,いずれもランサムウェア感染後の被害を軽減する直接的な対策としては,バックアップの隔離保管ほど有効ではないため誤りです。
令和7年 問100
| ア | SMSを用いた認証 |
|---|---|
| イ | 虹彩の特徴を用いた認証 |
| ウ | 筆跡や筆圧,スピードなど,文字を書くときの特徴を用いた認証 |
| エ | 本人が事前に設定した質問とそれに対する答えを用いた認証 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
個人の認証に用いる要素を,知識,所有物及びバイオメトリクスの三つに分類したとき,所有物を要素として用いた認証の例として最も適切なのはSMSを用いた認証です。答えは「ア」です。SMSを用いた認証では,本人が所有しているスマートフォン(電話番号が紐づいた端末)宛に送られてくる確認コードを入力することで本人確認を行うため,これは「持っているもの(所有物)」を根拠とした認証方式に分類されます。
選択肢「イ」の虹彩の特徴や「ウ」の筆跡・筆圧などの身体的・行動的特徴を用いた認証はバイオメトリクス認証に分類され,「エ」の事前に設定した質問と答えを用いた認証は,本人が記憶している情報を用いるため知識認証に分類されるため,いずれも所有物を要素とした認証の例としては誤りです。
令和6年 問57
暗号化方式の特徴について記した表において,表中の a〜d に入れる字句の適切な組合せはどれか。
| 暗号方式 | 鍵の特徴 | 鍵の安全な配布 | 暗号化/複合の 相対的な処理速度 |
| [ a ] | 暗号化鍵と復号鍵が異なる | 容易 | [ c ] |
| [ b ] | 暗号化鍵と復号鍵が同一 | 難しい | [ d ] |
| a | b | c | d | |
| ア | 共通鍵暗号方式 | 公開鍵暗号方式 | 遅い | 速い |
| イ | 共通鍵暗号方式 | 公開鍵暗号方式 | 速い | 遅い |
| ウ | 公開鍵暗号方式 | 共通鍵暗号方式 | 遅い | 速い |
| エ | 公開鍵暗号方式 | 共通鍵暗号方式 | 速い | 遅い |
令和6年 問63
| ア | Secure Erase |
|---|---|
| イ | 磁気消去 |
| ウ | セキュアブート |
| エ | データクレンジング |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
近年のSSDには,システム側からの指示で装置自身が完全に内部の記録を消去する「Secure Erase」という機能が内蔵されています。SSDは内部のフラッシュメモリ素子の記録内容を装置側で移転することがあるため,ファイルの消去などシステム側からの操作だけでは完全消去が難しく,このような機能が用意されています。答えは「ア」です。
「イ」の「磁気消去」は,磁気を利用した記憶媒体に強力な磁石を近付けて記録を消去する操作です。SSDの記憶素子はフラッシュメモリなので関係ありません・
「ウ」の「セキュアブート」は,コンピュータの起動時にシステムファイルなどの内容が改竄されていないかデジタル署名で検証する技術です。データ消去とは関係ありません。
「エ」の「データクレンジング」は,データベースなどに保存されているデータの中から,重複や誤記,表記の揺れなどを探し出し,削除や修正,正規化などを行ってデータの品質を高める操作です。データ消去とは関係ありません。
令和6年 問66
PKIにおけるCA(Certificate Authority)の役割に関する記述として,適切なものはどれか。
| ア | インターネットと内部ネットワークの間にあって,内部ネットワーク上のコンピュータに代わってインターネットにアクセスする。 |
|---|---|
| イ | インターネットと内部ネットワークの間にあって,パケットフィルタリング機能などを用いてインターネットから内部ネットワークへの不正アクセスを防ぐ。 |
| ウ | 利用者に指定されたドメイン名を基に IPアドレスとドメイン名の対応付けを行い,利用者を目的のサーバにアクセスさせる。 |
| エ | 利用者の公開鍵に対する公開鍵証明書の発行や失効を行い,鍵の正当性を保証する。 |
令和6年 問70
| ア | アクセスポイントと端末間の通信を暗号化できる。 |
|---|---|
| イ | アクセスポイントに接続してくる端末を認証できる。 |
| ウ | アクセスポイントへの不正接続リスクを低減できる。 |
| エ | アクセスポイントを介さず,端末同士で直接通信できる。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
無線LAN(Wi-Fi)ではアクセスポイント(AP)を識別する名前としてESSIDが使われます。通常,APは自らのESSIDを周囲に広報して端末が発見しやすいようにしますが,これを行わない動作モードもあり「ESSIDステルス」と言います。
ステルス化すると,APと同じ組織内で管理者がESSIDを設定した端末など,あらかじめESSIDを知っている端末しか接続できなくなるため,攻撃者が不正に接続を試みることをある程度防ぐことができます。正解は「ウ」です。
「ア」の暗号化はESSIDとは関係ありません。
「イ」の認証はESSIDとは関係ありません。
「エ」の端末同士の直接接続はAPの運用と関係ありません。
令和6年 問72
次の記述のうち,バイオメトリクス認証の例だけを全て挙げたものはどれか。
a Webページに歪んだ文字の列から成る画像を表示し,読み取った文字列を利用者に入力させることによって,認証を行う。
b キーボードで特定文字列を入力させ,そのときの打鍵の速度やタイミングの変化によって,認証を行う。
c タッチパネルに手書きで氏名を入力させ,そのときの筆跡,筆圧,運筆速度などによって,認証を行う。
d タッチパネルに表示された複数の点をあらかじめ決められた順になぞらせることによって,認証を行う。
a Webページに歪んだ文字の列から成る画像を表示し,読み取った文字列を利用者に入力させることによって,認証を行う。
b キーボードで特定文字列を入力させ,そのときの打鍵の速度やタイミングの変化によって,認証を行う。
c タッチパネルに手書きで氏名を入力させ,そのときの筆跡,筆圧,運筆速度などによって,認証を行う。
d タッチパネルに表示された複数の点をあらかじめ決められた順になぞらせることによって,認証を行う。
| ア | a,b |
|---|---|
| イ | a,d |
| ウ | b,c |
| エ | c,d |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
バイオメトリクス認証(生体認証)は,人体の中で一人ずつ異なる特徴を利用して本人確認を行う認証方式の総称です。
「a」は,アクセスしているのが人間か機械かを識別するCAPTCHA認証の説明です。
「b」は,キーを打鍵するときのクセが個人ごとに異なることを利用するバイオメトリクス認証の一種,キーストローク認証の説明です。
「c」は,手で文字を書くときのクセが個人ごとに異なることを利用するバイオメトリクス認証の一種,筆跡認証の説明です。
「d」は,繋ぐ点の順番を覚えているかどうかを確かめるパターンロック認証の説明です。
以上から,「b」と「c」の組み合わせである「ウ」が正解です。
令和6年 問77
出所が不明のプログラムファイルの使用を避けるために,その発行元を調べたい。このときに確認する情報として,適切なものはどれか。
| ア | そのプログラムファイルのアクセス権 |
|---|---|
| イ | そのプログラムファイルの所有者情報 |
| ウ | そのプログラムファイルのデジタル署名 |
| エ | そのプログラムファイルのハッシュ値 |
令和6年 問89
システムの利用者認証に関する記述のうち,適切なものはどれか。
| ア | 1回の認証で,複数のサーバやアプリケーションなどへのログインを実現する仕組みを,チャレンジレスポンス認証という。 |
|---|---|
| イ | 指紋や声紋など,身体的な特徴を利用して本人認証を行う仕組みを,シングルサインオンという。 |
| ウ | 情報システムが利用者の本人確認のために用いる,数字列から成る暗証番号のことを,PINという。 |
| エ | 特定の数字や文字の並びではなく,位置についての情報を覚えておき,認証時には画面に表示された表の中で,自分が覚えている位置に並んでいる数字や文字をパスワードとして入力する方式を,多要素認証という。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「ア」はシングルサインオンの説明でありチャレンジレスポンス認証ではありません。
「イ」はバイオメトリクス認証の説明でありシングルサインオンではありません。
「ウ」の暗証番号のことはPIN(Personal Identification Number)と言います。正解です。
「エ」はマトリクス認証の説明であり多要素認証ではありません。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「ア」はシングルサインオンの説明でありチャレンジレスポンス認証ではありません。
「イ」はバイオメトリクス認証の説明でありシングルサインオンではありません。
「ウ」の暗証番号のことはPIN(Personal Identification Number)と言います。正解です。
「エ」はマトリクス認証の説明であり多要素認証ではありません。
令和6年 問90
| ア | ECなどのWebサイトにおいて,Webアプリケーションソフトウェアの脆弱性を突いた攻撃からの防御や,不審なアクセスのパターンを検知する仕組み |
|---|---|
| イ | インターネットなどの公共のネットワークを用いて,専用線のようなセキュアな通信環境を実現する仕組み |
| ウ | 情報システムにおいて,機密データを特定して監視することによって,機密データの紛失や外部への漏えいを防止する仕組み |
| エ | ファイアウォールを用いて,インターネットと企業の内部ネットワークとの間に緩衝領域を作る仕組み |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「WAF」(Web Application Firewall)はWebサーバとインターネットの間に設置され,サーバを標的とする不審なアクセスの検知や遮断を行う機器やソフトウェアです。「ア」が正解です。
「イ」は「VPN」(Virtual Private Network)の説明です。
「ウ」は「DLP」(Data Loss Prevention)の説明です。
「エ」は「DMZ」(Demilitarized Zone)の説明です。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「WAF」(Web Application Firewall)はWebサーバとインターネットの間に設置され,サーバを標的とする不審なアクセスの検知や遮断を行う機器やソフトウェアです。「ア」が正解です。
「イ」は「VPN」(Virtual Private Network)の説明です。
「ウ」は「DLP」(Data Loss Prevention)の説明です。
「エ」は「DMZ」(Demilitarized Zone)の説明です。
令和6年 問91
職場で不要になったPCを廃棄する場合の情報漏えい対策として,最も適切なものはどれか。
| ア | OSが用意しているファイル削除の機能を使って,PC内のデータファイルを全て削除する。 |
|---|---|
| イ | PCにインストールされているアプリケーションを全てアンインストールする。 |
| ウ | PCに内蔵されている全ての記憶装置を論理フォーマットする。 |
| エ | 専用ソフトなどを使って,PCに内蔵されている全ての記憶装置の内容を消去するために,ランダムなデータを規定回数だけ上書きする。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
廃棄されたパソコンなどからデータが流出する場合,廃棄前のデータ削除措置が不十分で,復元ツールや専用の装置などを用いてデータが読み出されてしまう事例が多く見られます。これを防ぐには,専用ソフトで記憶領域にランダムなデータを上書きするといった措置を行う必要があります。「エ」が正解です。
「ア」のOSのファイル削除機能は,ファイルシステムの管理領域からファイルの管理情報を削除するだけで,記憶領域に書き込まれたファイルの内容は削除や上書きが行われず残留したままになります。
「イ」のアプリケーションのアンインストール措置は,プログラムは消去されますが作成されたデータファイルなどは削除されません。
「ウ」の論理フォーマットは,ファイルシステムの管理領域を初期状態に戻すだけで,記録領域に書き込まれたデータは削除や上書きが行われず残留したままになります。
令和5年 問57
| ア | サーバからの接続認証が連続して一定回数失敗したら,接続できないようにする。 |
|---|---|
| イ | 通信するデータを暗号化し,データの機密性を確保する。 |
| ウ | 内蔵ソフトウェアにオンラインアップデート機能をもたせ,最新のパッチが適用されるようにする。 |
| エ | 内蔵ソフトウェアを難読化し,解読に要する時間を増大させる。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
耐タンパー性(tamper resistance)とは,機器や装置,ソフトウェアなどが,外部から内部構造や記録されたデータなどを解析,読み取り,改竄されにくいようになっている状態です。難読化により解析しにくくする「エ」が正解です。
「ア」… 外部からの不正な接続などに関する対策で,耐タンパー性とは関係ありません。
「イ」… 外部と通信中の盗聴などに対する対策で,耐タンパー性とは関係ありません。
「ウ」… ソフトウェアの最新化は脆弱性を利用した攻撃などへの対策で耐タンパー性向上の効果はありません。
令和5年 問61
| ア | セキュアブート |
|---|---|
| イ | セキュリティバイデザイン |
| ウ | ユニバーサルデザイン |
| エ | リブート |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
システムの完成後,あるいは完成に近づいてから後付けでセキュリティ施策を考えるのではなく,企画や設計の段階からセキュリティ対策を反映させる手法を「セキュリティバイデザイン」(Secure by Design)といいます。「イ」が正解です。
「ア」の「セキュアブート」は,コンピュータの起動時にシステムファイルなどの内容が改竄されていないかデジタル署名で検証する技術です。
「ウ」の「ユニバーサルデザイン」は,様々な背景を持つ人がなるべく同じように使うことができる,あるいは使いやすいデザイン・設計を意味します。
「エ」の「リブート」は,稼働中のコンピュータやシステムを再起動することです。
令和5年 問62
情報セキュリティにおける認証要素は3種類に分類できる。認証要素の3種類として,適切なものはどれか。
| ア | 個人情報,所持情報,生体情報 |
|---|---|
| イ | 個人情報,所持情報,知識情報 |
| ウ | 個人情報,生体情報,知識情報 |
| エ | 所持情報,生体情報,知識情報 |
令和5年 問67
| ア | IPアドレスとドメイン名を相互に変換する。 |
|---|---|
| イ | ネットワーク上の複数のコンピュータの時刻を同期させる。 |
| ウ | ネットワークなどに対する不正アクセスやその予兆を検知し,管理者に通知する。 |
| エ | メールサーバに届いた電子メールを,メールクライアントに送る。 |
令和5年 問81
HDDを廃棄するときに,HDDからの情報漏えい防止策として,適切なものだけを全て挙げたものはどれか。
a データ消去用ソフトウェアを利用し,ランダムなデータをHDDの全ての領域に複数回書き込む。
b ドリルやメディアシュレッダーなどを用いてHDDを物理的に破壊する。
c ファイルを消去した後,HDDの論理フォーマットを行う。
a データ消去用ソフトウェアを利用し,ランダムなデータをHDDの全ての領域に複数回書き込む。
b ドリルやメディアシュレッダーなどを用いてHDDを物理的に破壊する。
c ファイルを消去した後,HDDの論理フォーマットを行う。
| ア | a,b |
|---|---|
| イ | a,b,c |
| ウ | a,c |
| エ | b,c |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
HDDなどのストレージ装置を廃棄するときには,過去に記録したデータの断片が記憶領域の残存したままになっていると復元ソフトなどで取り出されてしまう可能性がある点に注意が必要です。
「a」… 適切。すべての領域を上書きすることで,過去に書き込まれた残存データが残らず消去されます。
「b」… 適切。物理的に破壊することで専用の装置やソフトウェアを用いても残存データを読み取ることができなくなります。
「c」… 不適切。OSによるファイル削除や論理フォーマットは,処理の高速化のためファイルシステムの管理領域のみを操作するため,データの記憶領域には書き込まれたデータの断片が残ったままになります。
以上から,「a」と「b」を組み合わせた「ア」が正解です。
令和5年 問84
| ア | デジタル署名を受信者が検証することによって,不正なメールサーバから送信された電子メールであるかどうかを判別できる。 |
|---|---|
| イ | デジタル署名を送信側メールサーバのサーバ証明書で受信者が検証することによって,送信者のなりすましを検知できる。 |
| ウ | デジタル署名を付与すると,同時に電子メール本文の暗号化も行われるので,電子メールの内容の漏えいを防ぐことができる。 |
| エ | 電子メール本文の改ざんの防止はできないが,デジタル署名をすることによって,受信者は改ざんが行われたことを検知することはできる。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
デジタル署名は公開鍵暗号を応用した短い符号で,元になるデータの作成主が暗号鍵の持ち主であること,伝送途上で改竄やすり替えが行われていないことを証明します。
「ア」… 不適切。署名ではメールサーバの正当性は立証できません。
「イ」… 不適切。検証に必要なのは送信者本人の公開鍵を格納したデジタル証明書でメールサーバのサーバ証明書ではありません。
「ウ」… 不適切。デジタル署名では本文の暗号化はできません。
「エ」… 正解。デジタル署名に可能なのは改竄の検知で防止ではありません。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
デジタル署名は公開鍵暗号を応用した短い符号で,元になるデータの作成主が暗号鍵の持ち主であること,伝送途上で改竄やすり替えが行われていないことを証明します。
「ア」… 不適切。署名ではメールサーバの正当性は立証できません。
「イ」… 不適切。検証に必要なのは送信者本人の公開鍵を格納したデジタル証明書でメールサーバのサーバ証明書ではありません。
「ウ」… 不適切。デジタル署名では本文の暗号化はできません。
「エ」… 正解。デジタル署名に可能なのは改竄の検知で防止ではありません。
令和5年 問85
| ア | GPU |
|---|---|
| イ | RAID |
| ウ | セキュアブート |
| エ | リブート |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
機器の起動時にソフトウェアを検証して改竄やすり替えが行われていたら実行しない仕組みを「セキュアブート」(secure boot)と言います。「ウ」が正解です。
「ア」の「GPU」(Graphics Processing Unit)は,グラフィックス描画で多用される計算を高速に実行できるようにした専用プロセッサです。
「イ」の「RAID」(Redundant Arrays of Inexpensive Disks)は,複数のストレージ装置を一体的に運用して大きな一つの装置のように扱う技術です。
「エ」の「リブート」は機器を再起動してソフトウェアを読み込みなおす操作です。
令和5年 問86
ハイブリッド暗号方式を用いてメッセージを送信したい。メッセージと復号用の鍵の暗号化手順を表した図において,メッセージの暗号化に使用する鍵を (1) とし,(1) の暗号化に使用する鍵を (2) としたとき,図の a,b に入れる字句の適切な組合せはどれか。
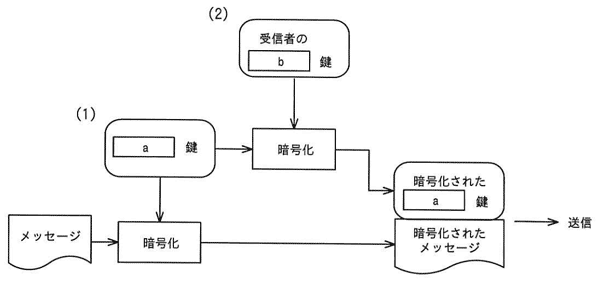
| a | b | |
| ア | 共通 | 公開 |
| イ | 共通 | 秘密 |
| ウ | 公開 | 共通 |
| エ | 公開 | 秘密 |
令和5年 問90
| ア | 従業員に固定された机がなく,空いている机で業務を行う。 |
|---|---|
| イ | 情報を記録した書類などを机の上に放置したまま離席しない。 |
| ウ | 机の上のLANケーブルを撤去して,暗号化された無線LANを使用する。 |
| エ | 離席時は,PCをパスワードロックする。 |
令和5年 問99
バイオメトリクス認証の例として,適切なものはどれか。
| ア | 機械では判読が困難な文字列の画像をモニターに表示して人に判読させ,その文字列を入力させることによって認証する。 |
|---|---|
| イ | タッチパネルに表示されたソフトウェアキーボードから入力されたパスワード文字列によって認証する。 |
| ウ | タッチペンなどを用いて署名する際の筆跡や筆圧など,動作の特徴を読み取ることによって認証する。 |
| エ | 秘密の質問として,本人しか知り得ない質問に答えさせることによって認証する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
バイオメトリクス認証(生体認証)は,人体の中で一人ずつ異なる特徴を利用して本人確認を行う認証方式の総称です。「ウ」が正解です。
「ア」は「CAPTCHA認証」の例です。人間か機械かを判別します。
「イ」は本人だけが知っている秘密を用いる知識認証の例です。
「エ」は本人だけが知っている秘密を用いる知識認証の例です。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
バイオメトリクス認証(生体認証)は,人体の中で一人ずつ異なる特徴を利用して本人確認を行う認証方式の総称です。「ウ」が正解です。
「ア」は「CAPTCHA認証」の例です。人間か機械かを判別します。
「イ」は本人だけが知っている秘密を用いる知識認証の例です。
「エ」は本人だけが知っている秘密を用いる知識認証の例です。
令和4年 問55
| ア | クレジットカード情報を取り扱う事業者に求められるセキュリティ基準 |
|---|---|
| イ | コンピュータなどに内蔵されるセキュリティ関連の処理を行う半導体チップ |
| ウ | コンピュータやネットワークのセキュリティ事故に対応する組織 |
| エ | サーバやネットワークの通信を監視し,不正なアクセスを検知して攻撃を防ぐシステム |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
PCI DSSのフルスペルは “Payment Card Industry Data Security Standard” で,支払いに使うカードを取り扱う産業におけるデータセキュリティの標準という意味になります。「ア」が正解です。
「イ」は「TPM」(Trusted Platform Module)の説明です。
「ウ」は「CSIRT」(Computer Security Incident Response Team)の説明です。
「エ」は「IPS」(Intrusion Prevention System)の説明です。
令和4年 問56
ランサムウェアによる損害を受けてしまった場合を想定して,その損害を軽減するための対策例として,適切なものはどれか。
| ア | PC内の重要なファイルは,PCから取外し可能な外部記憶装置に定期的にバックアップしておく。 |
|---|---|
| イ | Webサービスごとに,使用するIDやパスワードを異なるものにしておく。 |
| ウ | マルウェア対策ソフトを用いてPC内の全ファイルの検査をしておく。 |
| エ | 無線LANを使用するときには,WPA2を用いて通信内容を暗号化しておく。 |
令和4年 問60
公開鍵暗号方式で使用する鍵に関する次の記述中のa, bに入れる字句の適切な組合せはどれか。
それぞれ公開鍵と秘密鍵をもつA社とB社で情報を送受信するとき,他者に通信を傍受されても内容を知られないように,情報を暗号化して送信することにした。
A社からB社に情報を送信する場合,A社は[ a ]を使って暗号化した情報をB社に送信する。B社はA社から受信した情報を[ b ]で復号して情報を取り出す。
それぞれ公開鍵と秘密鍵をもつA社とB社で情報を送受信するとき,他者に通信を傍受されても内容を知られないように,情報を暗号化して送信することにした。
A社からB社に情報を送信する場合,A社は[ a ]を使って暗号化した情報をB社に送信する。B社はA社から受信した情報を[ b ]で復号して情報を取り出す。
| a | b | |
| ア | A社の公開鍵 | A社の公開鍵 |
| イ | A社の公開鍵 | B社の秘密鍵 |
| ウ | B社の公開鍵 | A社の公開鍵 |
| エ | B社の公開鍵 | B社の秘密鍵 |
令和4年 問64
a〜d のうち,ファイアウォールの設置によって実現できる事項として,適切なものだけを全て挙げたものはどれか。
a 外部に公開するWebサーバやメールサーバを設置するためのDMZの構築
b 外部のネットワークから組織内部のネットワークヘの不正アクセスの防止
c サーバルームの入り口に設置することによるアクセスを承認された人だけの入室
d 不特定多数のクライアントからの大量の要求を複数のサーバに動的に振り分けることによるサーバ負荷の分散
a 外部に公開するWebサーバやメールサーバを設置するためのDMZの構築
b 外部のネットワークから組織内部のネットワークヘの不正アクセスの防止
c サーバルームの入り口に設置することによるアクセスを承認された人だけの入室
d 不特定多数のクライアントからの大量の要求を複数のサーバに動的に振り分けることによるサーバ負荷の分散
| ア | a,b |
|---|---|
| イ | a,b,d |
| ウ | b,c |
| エ | c,d |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
ファイアウォールはネットワーク境界などに置かれ,外部と内部の通信を監視して特定の条件に当てはまる通信や不審な通信を検知して遮断する働きをする機器やソフトウェアです。
a … 適切。外部ネットワークと内部ネットワークの間に二段階でファイアウォールを設置する場合があります。両者の中間にあるエリアをDMZと言います。
b … 適切。外部からの不正アクセスの阻止はファイアウォールの主な機能の一つです。
c … 不適切。ファイアウォールは通信を制御するためのもので,物理的な人の出入りなどを制御するものではありません。
d … 不適切。負荷分散はロードバランサの機能でファイアウォールの機能ではありません。
適切なのは「a」と「b」なので,「ア」が正解です。
令和4年 問70
| ア | a,b |
|---|---|
| イ | a,c |
| ウ | b |
| エ | b,c |
令和4年 問74
| ア | アンチパスバック |
|---|---|
| イ | コールバック |
| ウ | シングルサインオン |
| エ | バックドア |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「ア」… 正解。「アンチパスバック」は入退室管理システムの機能の一つで,入室記録のない者の退室,入室済みの者の再入室など,記録と矛盾した行動を阻止します。認証が済んでいない人物の共連れを防止できます。
「イ」… 不適切。「コールバック」は電話回線を通じて接続される広域ネットワークで,未登録の不審な発信元からの接続を防ぐための仕組みです。
「ウ」… 不適切。「シングルサインオン」は,一度の認証手続きで複数のサーバやサービスを利用できるようにする仕組みです。
「エ」… 不適切。「バックドア」は,攻撃者が侵入に成功した機器に仕掛ける「裏口」で,次回から簡単に再接続して遠隔操作できるようにする仕掛けです。
令和4年 問75
バイオメトリクス認証に関する記述として,適切なものはどれか。
| ア | 指紋や静脈を使用した認証は,ショルダーハックなどののぞき見行為によって容易に認証情報が漏えいする。 |
|---|---|
| イ | 装置が大型なので,携帯電話やスマートフォンには搭載できない。 |
| ウ | 筆跡やキーストロークなどの本人の行動的特徴を利用したものも含まれる。 |
| エ | 他人を本人と誤って認証してしまうリスクがない。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
バイオメトリクス認証は,一人ずつ異なっている人体の特徴を用いて利用者の識別と認証を行う方式です。
「ア」… 不適切。センサーなどで人体の特徴を読み取るので,パスワードや暗証番号などとは異なり覗き見によって盗み取ることはできません。
「イ」… 不適切。指紋センサーは携帯機器にも搭載されており,顔認証はスマートフォンのカメラでも利用できます。
「ウ」… 正解。筆跡,キーストローク,歩き方(歩容)などは個人ごとに特徴が異なるとされており,こうした動きを利用した認証も実用化されています。
「エ」… 不適切。他人を本人と誤って認識してしまうリスクは存在します。誤って他人を通してしまう率を「他人受入率」(FAR:False Acceptance Rate)と呼び,認証方式やシステムの性能指標の一つとなっています。
令和4年 問82
A社では,従業員の利用者IDとパスワードを用いて社内システムの利用者認証を行っている。セキュリティを強化するために,このシステムに新たな認証機能を一つ追加することにした。認証機能 a〜c のうち,このシステムに追加することによって,二要素認証になる機能だけを全て挙げたものはどれか。
a A社の従業員証として本人に支給しているICカードを読み取る認証
b あらかじめシステムに登録しておいた本人しか知らない秘密の質問に対する答えを入力させる認証
c あらかじめシステムに登録しておいた本人の顔の特徴と,認証時にカメラで読み取った顔の特徴を照合する認証
a A社の従業員証として本人に支給しているICカードを読み取る認証
b あらかじめシステムに登録しておいた本人しか知らない秘密の質問に対する答えを入力させる認証
c あらかじめシステムに登録しておいた本人の顔の特徴と,認証時にカメラで読み取った顔の特徴を照合する認証
| ア | a |
|---|---|
| イ | a,b,c |
| ウ | a,c |
| エ | b,c |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
多要素認証は,「本人が知っていること」(知識情報)と「身体的特徴」(生体情報),「知っていること」と「持っているもの」(所持情報)といったように,性質の異なる認証方式を複数組み合わせることを言います。
a … 適切。ICカードは所持情報に当たるので,知識情報のパスワードと合わせて二要素認証になります。
b … 不適切。秘密の質問は知識情報に当たるので,パスワードと同じ方式となり二要素認証になりません。
c … 適切。顔認証は生体情報を利用するので,知識情報のパスワードと合わせて二要素認証になります。
「a」と「c」が該当しますので,これを組み合わせた「ウ」が正解です。
令和4年 問100
社内に設置された無線LANネットワークに接続している業務用のPCで,インターネット上のあるWebサイトを閲覧した直後,Webブラウザが突然終了したり,見知らぬファイルが作成されたりするなど,マルウェアに感染した可能性が考えられる事象が発生した。このPCの利用者が最初に取るべき行動として適切なものはどれか。
| ア | Webブラウザを再インストールする。 |
|---|---|
| イ | マルウェア対策ソフトのマルウェア定義ファイルを最新にする。 |
| ウ | 無線LANとの通信を切断し,PCをネットワークから隔離する。 |
| エ | 無線通信の暗号化方式を変更する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
社内LANなどに接続されたパソコンなどのマルウェア感染が疑われる場合,一刻を争うのは同じネットワーク上の他の機器への感染拡大の防止です。真っ先に通信を遮断し,その後で他の措置を行います。「ウ」が正解です。
「ア」… マルウェアがシステムに感染していたらWebブラウザを再インストールしても駆除できません。
「イ」… マルウェアの検知や駆除よりも他の機器への感染阻止を優先すべきです。
「エ」… マルウェアに感染してしまったら暗号化方式を変更しても特に意味はありません。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
社内LANなどに接続されたパソコンなどのマルウェア感染が疑われる場合,一刻を争うのは同じネットワーク上の他の機器への感染拡大の防止です。真っ先に通信を遮断し,その後で他の措置を行います。「ウ」が正解です。
「ア」… マルウェアがシステムに感染していたらWebブラウザを再インストールしても駆除できません。
「イ」… マルウェアの検知や駆除よりも他の機器への感染阻止を優先すべきです。
「エ」… マルウェアに感染してしまったら暗号化方式を変更しても特に意味はありません。
令和3年 問58
サーバルームへの共連れによる不正入室を防ぐ物理的セキュリティ対策の例として,適切なものはどれか。
| ア | サークル型のセキュリティゲートを設置する。 |
|---|---|
| イ | サーバの入ったラックを施錠する。 |
| ウ | サーバルーム内にいる間は入室証を着用するルールとする。 |
| エ | サーバルームの入り口に入退室管理簿を置いて記録させる。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
「共連れ」とは,正規の入館者や入室者のすぐ後ろを歩くなどして,扉が閉まる前に入り込む不正入場の手法です。入口に,内部が一人分の広さしかなく,一度に片側しか開かない密閉型のゲートを設置することで,強制的に一人ずつ入場させることができるようになります。正解は「ア」です。
「イ」… ラックを施錠しても入室は防げません。
「ウ」… 入室そのものは防げないうえ,正規の入館者が共犯者で,他に室内に誰もいない場合は効果がありません。
「エ」… 不正入館者が馬鹿正直に管理簿に記載することは期待できません。
令和3年 問60
| ア | 画面に表示されたゆがんだ文字列の画像を読み取って入力した後,利用者IDとパスワードを入力することによって認証を行える。 |
|---|---|
| イ | サーバ室への入室時と退室時に生体認証を行い,認証によって入室した者だけが退室の認証を行える。 |
| ウ | 利用者IDとパスワードを入力して認証を行った後,秘密の質問への答えを入力することによってログインできる。 |
| エ | 利用者IDの入力画面へ利用者IDを入力するとパスワードの入力画面に切り替わり,パスワードを入力することによってログインできる。 |
令和3年 問61
| ア | NFC |
|---|---|
| イ | PCI DSS |
| ウ | PCI Express |
| エ | RFID |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
クレジット決済などに使う情報を安全に取り扱うために業界団体が策定した規格を「PCI DSS」(Payment Card Industry Data Security Standard)と言います。「イ」が正解です。
「ア」の「NFC」(Near Field Communication)は,10cm程度までの極めて近い距離で無線通信を行う規格です。非接触ICカードなどに用いられています。
「ウ」の「PCI Express」は,据え置き型筐体のパソコンやサーバなどに拡張カードを追加するための技術仕様を定めた規格です。PCIは「Peripheral Component Interconnect」(周辺機器相互接続)の略で,「PCI DSS」の「Payment Card Industry」(支払いカード産業)とは異なります。
「エ」の「RFID」は,識別番号などを記録した微細なICチップをタグなどに埋め込んで物品に添付し,検知器などと無線通信することにより個体識別や所在管理,移動追跡などを行う仕組みです。
令和3年 問63
PCやスマートフォンのブラウザから無線LANのアクセスポイントを経由して,インターネット上のWebサーバにアクセスする。このときの通信の暗号化に利用するSSL/TLSとWPA2に関する記述のうち,適切なものはどれか。
| ア | SSL/TLSの利用の有無にかかわらず,WPA2を利用することによって,ブラウザとWebサーバ間の通信を暗号化できる。 |
|---|---|
| イ | WPA2の利用の有無にかかわらず,SSL/TLSを利用することによって,ブラウザとWebサーバ間の通信を暗号化できる。 |
| ウ | ブラウザとWebサーバ間の通信を暗号化するためには,PCの場合はSSL/TLSを利用し,スマートフォンの場合はWPA2を利用する。 |
| エ | ブラウザとWebサーバ間の通信を暗号化するためには,PCの場合はWPA2を利用し,スマートフォンの場合はSSL/TLSを利用する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
無線LANのアクセスポイントと端末の間の通信を暗号化するのがWPA2の役割で,端末上のWebブラウザをインターネット上のWebサーバの間のHTTP通信を暗号化するのがSSL/TLSの役割です。
「ア」… 不適切。SSL/TLSを使わない場合,アクセスポイントとWebサーバの間は暗号化されません。
「イ」… 正解。SSL/TLSはブラウザとサーバの間の経路をすべて暗号化するので,WPA2がなくても暗号化はされています。
「ウ」… 不適切。スマートフォンでもWebブラウザとWebサーバの間の暗号化にはSSL/TLSを使います。
「エ」… 不適切。パソコンでもWebブラウザとWebサーバの間の暗号化にはSSL/TLSを使います。
令和3年 問68
| ア | S/MIMEを利用して電子メールを暗号化する。 |
|---|---|
| イ | SSL/TLSを利用してプロバイダのメールサーバとの通信を暗号化する。 |
| ウ | WPA2を利用して通信を暗号化する。 |
| エ | パスワードで保護されたファイルを電子メールに添付して送信した後,別の電子メールでパスワードを相手に知らせる。 |
令和3年 問69
バイオメトリクス認証における認証精度に関する次の記述中のa,bに入れる字句の適切な組合せはどれか。
バイオメトリクス認証において,誤って本人を拒否する確率を本人拒否率といい,誤って他人を受け入れる確率を他人受入率という。また,認証の装置又はアルゴリズムが生体情報を認識できない割合を未対応率という。
認証精度の設定において, [ a ] が低くなるように設定すると利便性が高まり, [ b ] が低くなるように設定すると安全性が高まる。
バイオメトリクス認証において,誤って本人を拒否する確率を本人拒否率といい,誤って他人を受け入れる確率を他人受入率という。また,認証の装置又はアルゴリズムが生体情報を認識できない割合を未対応率という。
認証精度の設定において, [ a ] が低くなるように設定すると利便性が高まり, [ b ] が低くなるように設定すると安全性が高まる。
| a | b | |
| ア | 他人受入率 | 本人拒否率 |
| イ | 他人受入率 | 未対応率 |
| ウ | 本人拒否率 | 他人受入率 |
| エ | 未対応率 | 本人拒否率 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
バイオメトリクス認証は,個人ごとに異なる人体の特徴を認証に利用する技術です。指紋や手のひらの静脈,虹彩,顔貌などが用いられます。完璧な識別は難しく,一定の確率で他人を本人と誤認識したり,本人を本人と認識できなかったりします。
利便性を高めるには,本人を誤って拒否する確率を下げれば良いので,[ a ] は「本人拒否率」です。ただし,これを下げると他人を誤って受け入れてしまう確率が上がり,安全性が損なわれる場合があります。
一方,安全性を高めるには,他人を誤って受け入れてしまう確率を下げれば良いので,[ b ] は「他人受入率」です。ただし,これを下げると本人を誤って拒否してしまう確率が上がり,利便性が損なわれる場合があります。
これらを組み合わせた「ウ」が正解です。
令和3年 問73
| ア | IoTデバイスとIoTサーバ間の通信を暗号化する。 |
|---|---|
| イ | IoTデバイス内のデータを,暗号鍵を内蔵するセキュリティチップを使って暗号化する。 |
| ウ | IoTデバイスに最新のセキュリティパッチを速やかに適用する。 |
| エ | IoTデバイスへのログインパスワードを初期値から変更する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
耐タンパ性とは,機器やソフトウェアなどが,外部から内部構造や記録されたデータなどを解析,読み取り,改竄されにくいようになっている状態を指します。
「ア」… 不適切。外部との通信を暗号化しても,盗まれた装置から直にデータを読み取ることは防げません。
「イ」… 正解。内部のデータを暗号化して保存すれば,盗まれた場合に読み取られにくくなり,耐タンパ性が向上します。
「ウ」… 不適切。内部のソフトウェアやファームウェアに脆弱性がなくても,盗まれた装置から直にデータを読み取ることは防げません。
「エ」… 不適切。適切な認証,アクセス制御を行っても,盗まれた装置から直にデータを読み取ることは防げません。
令和3年 問76
IoTデバイス群とそれを管理するIoTサーバで構成されるIoTシステムがある。全てのIoTデバイスは同一の鍵を用いて通信の暗号化を行い,IoTサーバではIoTデバイスがもつ鍵とは異なる鍵で通信の復号を行うとき,この暗号技術はどれか。
| ア | 共通鍵暗号方式 |
|---|---|
| イ | 公開鍵暗号方式 |
| ウ | ハッシュ関数 |
| エ | ブロックチェーン |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
対になる2つの鍵の片方で暗号化,もう一方で復号を行う暗号方式を「公開鍵暗号方式」と言います。「イ」が正解です。この例では,各デバイスはサーバの公開鍵を取り寄せて暗号化を行ってサーバへ送り,サーバは受け取った暗号を自身の秘密鍵で復号しています。
「ア」の「共通鍵暗号方式」は,暗号化にも復号にも同じ暗号鍵を用いる方式です。デバイスとサーバは異なる鍵を使用しているため当てはまりません。
「イ」の「ハッシュ関数」は,任意の長さの元のデータから,規則性のない短い一定の長さのデータを得る計算法です。これ自体は暗号方式ではありません。
「ウ」の「ブロックチェーン」は,一定の形式や内容のデータの塊を改竄困難な形で時系列に連結していく技術です。これ自体は暗号方式ではありません。
令和3年 問85
| ア | ESSID |
|---|---|
| イ | MACアドレスフィルタリング |
| ウ | VPN |
| エ | WPA2 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
Wi-FiやEthernetで通信を行う機器には,工場出荷時に物理的に書き込まれた固有の番号があり,これを用いてネットワーク内での機器の識別や指定を行っています。これを「MACアドレス」と言い,これを用いて接続制限を行う仕組みを「MACアドレスフィルタリング」と言います。「イ」が正解です。
「ア」の「ESSID」はWi-Fiにおけるアクセスポイントの識別名で,これ自体は接続制限の仕組みではありません。
「ウ」の「VPN」は広域回線網の中に暗号化された伝送経路を構築し,遠隔地の拠点間で仮想的な構内ネットワークを構成する技術を指します。
「エ」の「WPA2」はWi-Fiにおける認証と暗号化の規格です。端末の識別情報に基づいて接続制限を行う機能はありません。
令和3年 問97
複数のコンピュータが同じ内容のデータを保持し,各コンピュータがデータの正当性を検証して担保することによって,矛盾なくデータを改ざんすることが困難となる,暗号資産の基盤技術として利用されている分散型台帳を実現したものはどれか。
| ア | クラウドコンピューティング |
|---|---|
| イ | ディープラーニング |
| ウ | ブロックチェーン |
| エ | リレーショナルデータベース |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
暗号資産の台帳として用いられる,一定の形式や内容のデータの塊を改竄困難な形で時系列に連結していく技術を「ブロックチェーン」と言います。「ウ」が正解です。
「ア」の「クラウドコンピューティング」は,コンピュータの機能や処理能力,ソフトウェア,データなどをインターネットなどの通信ネットワークを通じてサービスとして呼び出して遠隔から利用する仕組みです。
「イ」の「ディープラーニング」は,機械学習システムの代表であるニューラルネットワークを4層以上で構成し,より高度な知的判断ができるようにしたものです。
「エ」の「リレーショナルデータベース」は,データを行と列の表の形で整理して記録するデータベースです。
令和2年秋期 問66
バイオメトリクス認証で利用する身体的特徴に関する次の記述中のa,bに入れる字句の適切な組合せはどれか。
バイオメトリクス認証における本人の身体的特徴としては, [ a ] が難しく, [ b ] が小さいものが優れている。
バイオメトリクス認証における本人の身体的特徴としては, [ a ] が難しく, [ b ] が小さいものが優れている。
| a | b | |
| ア | 偽造 | 経年変化 |
| イ | 偽造 | 個人差 |
| ウ | 判別 | 経年変化 |
| エ | 判別 | 個人差 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和2年秋期 問78
通信プロトコルとしてTCP/IPを用いるVPNには,インターネットを使用するインターネットVPNや通信事業者の独自ネットワークを使用するIP-VPNなどがある。インターネットVPNではできないが,IP-VPNではできることはどれか。
| ア | IP電話を用いた音声通話 |
|---|---|
| イ | 帯域幅などの通信品質の保証 |
| ウ | 盗聴,改ざんの防止 |
| エ | 動画の配信 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和2年秋期 問82
| ア | サニタイジング |
|---|---|
| イ | ソーシャルエンジニアリング |
| ウ | ゾーニング |
| エ | ハッキング |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和2年秋期 問84
| ア | 雇用する候補者全員に対する経歴などの確認は,関連する法令,規制及び倫理に従って行う。 |
|---|---|
| イ | 情報セキュリティ違反を犯した従業員に対する正式な懲戒手続を定めて,周知する。 |
| ウ | 組織の確立された方針及び手順に従った情報セキュリティの適用を自社の全ての従業員に要求するが,業務を委託している他社には要求しないようにする。 |
| エ | 退職する従業員に対し,退職後も有効な情報セキュリティに関する責任事項及び義務を定めてその従業員に伝え,退職後もそれを守らせる。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和2年秋期 問85
ファイルサーバに保存されている文書ファイルの内容をPCで直接編集した後,上書き保存しようとしたら「権限がないので保存できません」というメッセージが表示された。この文書ファイルとそれが保存されているフォルダに設定されていた権限の組合せとして,適切なものはどれか。
| ファイル読取り権限 | ファイル書込み権限 | フォルダ読取り権限 | |
| ア | あり | あり | なし |
| イ | あり | なし | あり |
| ウ | なし | あり | なし |
| エ | なし | なし | あり |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和2年秋期 問86
二要素認証の説明として,最も適切なものはどれか。
| ア | 所有物,記憶及び生体情報の3種類のうちの2種類を使用して認証する方式 |
|---|---|
| イ | 人間の生体器官や筆跡などを使った認証で,認証情報の2か所以上の特徴点を使用して認証する方式 |
| ウ | 文字,数字及び記号のうち2種類以上を組み合わせたパスワードを用いて利用者を認証する方式 |
| エ | 利用者を一度認証することで二つ以上のシステムやサービスなどを利用できるようにする方式 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和2年秋期 問93
| ア | MACアドレスフィルタリングを設定する。 |
|---|---|
| イ | アクセスポイントからのESSID通知を停止する。 |
| ウ | アクセスポイントのESSIDを推定しにくい値に設定する。 |
| エ | セキュリティの設定で,WPA2を選択する。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和2年秋期 問97
| ア | 1 |
|---|---|
| イ | 2 |
| ウ | 4 |
| エ | 6 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和2年秋期 問100
電子メールにディジタル署名を付与して送信するとき,信頼できる認証局から発行された電子証明書を使用することに比べて,送信者が自分で作成した電子証明書を使用した場合の受信側のリスクとして,適切なものはどれか。
| ア | 電子メールが正しい相手から送られてきたかどうかが確認できなくなる。 |
|---|---|
| イ | 電子メールが途中で盗み見られている危険性が高まる。 |
| ウ | 電子メールが途中で紛失する危険性が高まる。 |
| エ | 電子メールに文字化けが途中で発生しやすくなる。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和1年秋期 問59
複数の取引記録をまとめたデータを順次作成するときに,そのデータに直前のデータのハッシュ値を埋め込むことによって,データを相互に関連付け,取引記録を矛盾なく改ざんすることを困難にすることで,データの信頼性を高める技術はどれか。
| ア | LPWA |
|---|---|
| イ | SDN |
| ウ | エッジコンピューティング |
| エ | ブロックチェーン |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
ハッシュ値の性質を利用して,一定の形式や内容のデータの塊を改竄困難な形で時系列に連結していく技術を「ブロックチェーン」と言います。暗号資産の取引履歴を記録した台帳の作成と共有に用いられます。「エ」が正解です。
「ア」の「LPWA」(Low Power Wide Area)は,IoTネットワークで用いられる低消費電力の広域無線通信技術の総称です。
「イ」の「SDN」(Software-Defined Networking)は,ネットワークを構成する通信機器の設定や挙動をソフトウェアによって集中的に制御し,ネットワークの構造や構成,設定などを動的に変更する仕組みです。
「ウ」の「エッジコンピューティング」は,IoTシステムなどでデバイスからの処理要求を遠く離れたクラウドシステムではなく,なるべく近くに配置したサーバで受け付けるようにする仕組みです。
令和1年秋期 問61
IPA“組織における内部不正防止ガイドライン(第4版)”にも記載されている,内部不正防止の取組として適切なものだけを全て挙げたものはどれか。
a システム管理者を決めるときには,高い規範意識をもつ者を一人だけ任命し,全ての権限をその管理者に集中させる。
b 重大な不正を犯した内部不正者に対しては組織としての処罰を検討するとともに,再発防止の措置を実施する。
c 内部不正対策は経営者の責任であり,経営者は基本となる方針を組織内外に示す“基本方針”を策定し,役職員に周知徹底する。
a システム管理者を決めるときには,高い規範意識をもつ者を一人だけ任命し,全ての権限をその管理者に集中させる。
b 重大な不正を犯した内部不正者に対しては組織としての処罰を検討するとともに,再発防止の措置を実施する。
c 内部不正対策は経営者の責任であり,経営者は基本となる方針を組織内外に示す“基本方針”を策定し,役職員に周知徹底する。
| ア | a, b |
|---|---|
| イ | a, b, c |
| ウ | a, c |
| エ | b, c |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和1年秋期 問67
重要な情報を保管している部屋がある。この部屋への不正な入室及び室内での重要な情報への不正アクセスに関する対策として,最も適切なものはどれか。
| ア | 警備員や監視カメラによって,入退室確認と室内での作業監視を行う。 |
|---|---|
| イ | 室内では,入室の許可証をほかの人から見えない場所に着用させる。 |
| ウ | 入退室管理は有人受付とはせず,カード認証などの電子的方法だけにする。 |
| エ | 部屋の存在とそこで保管している情報を,全社員に周知する。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和1年秋期 問78
| ア | アクセス制御 |
|---|---|
| イ | タイムスタンプ |
| ウ | ディジタル署名 |
| エ | ホットスタンバイ |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和1年秋期 問85
電子メールの内容が改ざんされていないことの確認に利用するものはどれか。
| ア | IMAP |
|---|---|
| イ | SMTP |
| ウ | 情報セキュリティポリシ |
| エ | ディジタル署名 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和1年秋期 問92
| ア | 機密ファイルが添付された電子メールが,外部に送信されるのを防ぐため |
|---|---|
| イ | 社員が外部の取引先へ送信する際に電子メールの暗号化を行うため |
| ウ | メーリングリストのメンバのメールアドレスが外部に漏れないようにするため |
| エ | メールサーバを踏み台にして,外部から社内ネットワークに侵入させないため |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
令和1年秋期 問93
ディジタル署名やブロックチェーンなどで利用されているハッシュ関数の特徴に関する,次の記述中の a,b に入れる字句の適切な組合せはどれか。
ハッシュ関数によって,同じデータは, [ a ] ハッシュ値に変換され,変換後のハッシュ値から元のデータを復元することが [ b ] 。
ハッシュ関数によって,同じデータは, [ a ] ハッシュ値に変換され,変換後のハッシュ値から元のデータを復元することが [ b ] 。
| a | b | |
| ア | 都度異なる | できない |
| イ | 都度異なる | できる |
| ウ | 常に同じ | できない |
| エ | 常に同じ | できる |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成31年春期 問59
ログイン機能をもつWebサイトに対する,パスワードの盗聴と総当たり攻撃へのそれぞれの対策の組合せとして,最も適切なものはどれか。
| パスワードの盗聴 | 総当たり攻撃 | |
| ア | 暗号化された通信でパスワードを送信する。 | シングルサインオンを利用する。 |
| イ | 暗号化された通信でパスワードを送信する。 | パスワードの入力試行回数を制限する。 |
| ウ | 推測が難しい文字列をパスワードに設定する。 | シングルサインオンを利用する。 |
| エ | 推測が難しい文字列をパスワードに設定する。 | パスワードの入力試行回数を制限する。 |
平成31年春期 問74
| ア | ESSID |
|---|---|
| イ | HTTPS |
| ウ | S/MIME |
| エ | WPA2 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
無線LAN(Wi-Fi)の暗号化方式は,WEPの脆弱性発見を受けて新たな規格「WPA」が策定されましたが,仕様が不完全だったため,完全版の「WPA2」が策定されました。以降は「WPA2」を使うべきとされています。「エ」が正解です。
「ア」の「ESSID」は無線LANにおけるアクセスポイントの識別名です。暗号化とは関係ありません。
「イ」の「HTTPS」はWebサーバとWebブラウザの間の通信を暗号化するための規格です。無線LANとは関係ありません。
「ウ」の「S/MIME」は電子メールの暗号化規格です。無線LANとは関係ありません。
平成31年春期 問75
| ア | Aさんの公開鍵 |
|---|---|
| イ | Aさんの秘密鍵 |
| ウ | Bさんの公開鍵 |
| エ | Bさんの秘密鍵 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
解説 :
公開鍵暗号は対(ペア)になる2つの鍵を組み合わせて使い,片方で暗号化を,もう一方で復号します。通常の運用では暗号化用の鍵を公開するためこれを「公開鍵」,復号用の鍵は手元で管理して秘匿するため「秘密鍵」と呼ばれます。
通常,送信者は受信者の公開鍵を取り寄せてメッセージを暗号化して本人に送信します。受信者は対になる自身の秘密鍵で復号して暗号文をメッセージに戻します。問題文ではAさんが送信者,Bさんが受信者なので,暗号化に使うのはBさんの公開鍵,復号に使うのはBさんの秘密鍵です。「エ」が正解です。
平成31年春期 問76
バイオメトリクス認証に関する記述として,適切なものはどれか。
| ア | 指紋や静脈を使用した認証は,のぞき見行為によって容易に認証情報が漏えいする。 |
|---|---|
| イ | 装置が大型なので,携帯電話やスマートフォンには搭載できない。 |
| ウ | 他人を本人と誤って認証してしまうリスクがない。 |
| エ | 筆跡やキーストロークなどの本人の行動的特徴を利用したものも含まれる。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成31年春期 問79
次の記述 a~c のうち,VPNの特徴として,適切なものだけを全て挙げたものはどれか。
a アクセスポイントを経由しないで,端末同士が相互に無線通信を行うことができる。
b 公衆ネットワークなどを利用するが,あたかも自社専用ネットワークのように
使うことができる。
c ネットワークに接続することによって,PCのセキュリティ状態を検査するこ
とができる。
a アクセスポイントを経由しないで,端末同士が相互に無線通信を行うことができる。
b 公衆ネットワークなどを利用するが,あたかも自社専用ネットワークのように
使うことができる。
c ネットワークに接続することによって,PCのセキュリティ状態を検査するこ
とができる。
| ア | a |
|---|---|
| イ | a,c |
| ウ | b |
| エ | c |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成31年春期 問87
| ア | PCの不正使用を防止するために,PCのログイン認証にバイオメトリクス認証を導入する。 |
|---|---|
| イ | サーバに対する外部ネットワークからの不正侵入を防止するために,ファイウォールを設置する。 |
| ウ | セキュリティ管理者の不正や作業誤りを防止したり発見したりするために,セキュリティ管理者を複数名にして,互いの作業内容を相互チェックする。 |
| エ | セキュリティ区画を設けて施錠し,鍵の貸出し管理を行って不正な立入りがないかどうかをチェックする。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成31年春期 問89
| ア | OSを常に最新の状態で利用する。 |
|---|---|
| イ | 位置情報機能をオフにする。 |
| ウ | スクリーンにのぞき見防止フィルムを貼る。 |
| エ | 落下,盗難防止用にストラップを付ける。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成31年春期 問99
| ア | ディジタルサイネージ |
|---|---|
| イ | ディジタル署名 |
| ウ | ディジタルディバイド |
| エ | ディジタルフォレンジックス |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成31年春期 問100
電子商取引において,注文した事実やその内容について否認されることを防止するために,取引の相手に実施を依頼することとして,最も適切なものはどれか。
| ア | 相手が取引に使用するPCには,OSのログインパスワードを設定してもらう。 |
|---|---|
| イ | 相手のイントラネット内のウイルス対策を行ってもらう。 |
| ウ | 注文データにディジタル署名を付与してもらう。 |
| エ | 注文データを暗号化してから送ってもらう。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年秋期 問62
| ア | 使用していた鍵ペアによる電子証明書を再発行する。 |
|---|---|
| イ | 認証局に電子証明書の失効を申請する。 |
| ウ | 有効期限切れによる再発行時に,新しく生成した鍵ペアを使用する。 |
| エ | 漏えいしたのは秘密鍵だけなので,電子証明書をそのまま使用する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年秋期 問69
システムの利用者を認証するための方式に関する記述のうち,適切なものはどれか。
| ア | 一度しか使えないパスワードを用いて認証する方式を,シングルサインオンという。 |
|---|---|
| イ | 一度の認証で,許可されている複数のサーバやアプリケーションなどを利用できる方式を,ワンタイムパスワードという。 |
| ウ | 画面に表示された表の中で,自分が覚えている位置に並んでいる数字や文字などをパスワードとして入力する方式を,マトリクス認証という。 |
| エ | 指紋や声紋など,身体的な特徴を利用して本人認証を行う方式を,チャレンジレスポンス認証という。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年秋期 問72
MDM(Mobile Device Management)の説明として,適切なものはどれか。
| ア | 業務に使用するモバイル端末で扱う業務上のデータや文書ファイルなどを統合的に管理すること |
|---|---|
| イ | 従業員が所有する私物のモバイル端末を,会社の許可を得た上で持ち込み,業務で活用すること |
| ウ | 犯罪捜査や法的紛争などにおいて,モバイル端末内の削除された通話履歴やファイルなどを復旧させ,証拠として保全すること |
| エ | モバイル端末の状況の監視,リモートロックや遠隔データ削除ができるエージェントソフトの導入などによって,企業システムの管理者による適切な端末管理を実現すること |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年秋期 問84
| ア | そのマルウェアと同じアクセス権が設定されているファイルを探す。 |
|---|---|
| イ | そのマルウェアと同じ拡張子をもつファイルを探す。 |
| ウ | そのマルウェアと同じ所有者のファイルを探す。 |
| エ | そのマルウェアと同じハッシュ値のファイルを探す。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年秋期 問89
次のうち,無線LANで使用される暗号化規格はどれか。
| ア | cookie |
|---|---|
| イ | ESSID |
| ウ | MIME |
| エ | WPA2 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年秋期 問90
バイオメトリクス認証の例として,適切なものはどれか。
| ア | ATM利用時に,センサに手のひらをかざし,あらかじめ登録しておいた静脈のパターンと照合させることによって認証する。 |
|---|---|
| イ | スマートフォンのスクリーンを一筆書きのように,あらかじめ登録した順序でなぞることによってスクリーンロックを解除する。 |
| ウ | 複数の写真の中から屋外の写真だけを選ばせるなど,機械による判別が難しい課題を解かせることによって,人間が操作していることを確認する。 |
| エ | 複数の写真の中から親族など本人に関係がある画像だけを選ばせることによって認証する。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年秋期 問93
公開鍵暗号方式を利用した処理と,その処理に使用する公開鍵の組合せ a〜c のうち,適切なものだけを全て挙げたものはどれか。
| 処理 | 使用する公開鍵 | |
| a | 作成した電子メールに対するディジタル署名の付与 | 電子メール作成者の公開鍵 |
| b | 受信した電子メールに付与されているディジタル署名の検証 | 電子メール作成者の公開鍵 |
| c | 使用しているブラウザからWebサーバへの暗号化通信 | Webサーバの公開鍵 |
| ア | a,b |
|---|---|
| イ | a,c |
| ウ | b |
| エ | b,c |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年春期 問57
| ア | ESSID |
|---|---|
| イ | WPA2 |
| ウ | サーバ証明書 |
| エ | ファイアウォール |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年春期 問63
パスワード管理に関する記述のうち,適切なものはどれか。
| ア | 業務システムで使用しているパスワードを,私的なインターネットサービスの利用では使用しない。 |
|---|---|
| イ | 初期パスワードは,システムのログイン操作に慣れるまで変更しない。 |
| ウ | 数個のパスワードを用意しておき,それを使い回す。 |
| エ | パスワードは,平文のファイルに格納してPCへ保存しておく。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年春期 問68
| ア | 社外から電子メールを受け取るメールサーバ |
|---|---|
| イ | 社外に公開するサーバのIPアドレスを登録したDNSサーバ |
| ウ | 社外秘の機密情報を格納するファイルサーバ |
| エ | 社外向け情報を公開するWebサーバ |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年春期 問69
| ア | Webサイト上で電子メールの送受信を行うことで,利用者がWebブラウザから利用できるサービスである。 |
|---|---|
| イ | 電子証明書を使用して,メールソフト間で電子メールを安全に送受信するための規格である。 |
| ウ | メールサーバ間で電子メールを転送するためのプロトコルである。 |
| エ | メールソフトが電子メールを受信するためのプロトコルである。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年春期 問79
認証に用いられる情報 a~d のうち,バイオメトリクス認証に利用されるものだけを全て挙げたものはどれか。
a PIN(Personal Identification Number)
b 虹彩
c 指紋
d 静脈
a PIN(Personal Identification Number)
b 虹彩
c 指紋
d 静脈
| ア | a,b,c |
|---|---|
| イ | b,c |
| ウ | b,c,d |
| エ | d |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年春期 問91
シングルサインオンの特徴として,適切なものはどれか。
| ア | データの処理や保存などがサーバ側で行われ,端末内にデータが残らないので,情報漏えい対策として効果的である。 |
|---|---|
| イ | データを保存するときに,データは複数のディスクに自動的に分散配置されるので,可用性が高い。 |
| ウ | パスワードに加えて指紋や虹彩による認証を行うので,機密性が高い。 |
| エ | 利用者は最初に1回だけ認証を受ければ,許可されている複数のサービスを利用できるので,利便性が高い。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年春期 問92
a~c のうち,PCがウイルスに感染しないようにするための対策として,適切なものだけを全て挙げたものはどれか。
a ソフトウェアに対するセキュリティパッチの適用
b ハードディスクのストライピング
c 利用者に対するセキュリティ教育
a ソフトウェアに対するセキュリティパッチの適用
b ハードディスクのストライピング
c 利用者に対するセキュリティ教育
| ア | a |
|---|---|
| イ | a,b |
| ウ | a,c |
| エ | b,c |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年春期 問97
ディジタルフォレンジックスの目的として,適切なものはどれか。
| ア | 自社システムを攻撃して不正侵入を試みるテストを実施して,脆弱性を発見する。 |
|---|---|
| イ | 情報漏えいなどの犯罪に対する法的証拠となり得るデータを収集して保全する。 |
| ウ | ディジタルデータに対して定期的にウイルスチェックを行い,安全性を確認する。 |
| エ | パスワード認証方式からバイオメトリクス認証方式に切り替えて,不正侵入のリスクを低減する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成30年春期 問98
| ア | データにディジタル署名を付与する。 |
|---|---|
| イ | データのバックアップを頻繁に取得する。 |
| ウ | データをRAIDのディスクに保存する。 |
| エ | データを暗号化して保存する。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問59
| ア | シングルサインオン |
|---|---|
| イ | パスワードクラック |
| ウ | パスワードポリシ |
| エ | ワンタイムパスワード |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問66
| ア | 暗号化に使用する鍵を第三者に知られても,安全に通信ができる。 |
|---|---|
| イ | 個別に安全な通信を行う必要がある相手が複数であっても,鍵は一つでよい。 |
| ウ | 電子証明書によって,鍵の持ち主を確認できる。 |
| エ | 復号には,暗号化で使用した鍵と同一の鍵を用いる。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問70
ゼロデイ攻撃のような未知の脅威からシステムを守るための,振る舞い検知の技術に関する記述として,適切なものはどれか。
| ア | PCが一定時間,操作されていないことを検知し,画面を自動的に暗くしたり,変化する画像を表示したりする。 |
|---|---|
| イ | Webサイトにおいて,誤ったパスワードの入力が連続し,定められた回数を超えたことを検知したら,そのアカウントを利用停止にする。 |
| ウ | プログラムの動きを常時監視し,意図しない外部への通信のような不審な動きを発見したときに,その動きを阻止する。 |
| エ | 利用者がWebページに入力した内容に,処理の誤動作を招く有害な文字列を発見したら,無害な文字列に匿き換える。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問71
バイオメトリクス認証の例として,適切なものはどれか。
| ア | 本人の指紋で認証する。 |
|---|---|
| イ | 本人の電子証明書で認証する。 |
| ウ | 本人の身分証明書で認証する。 |
| エ | ワンタイムパスワードを用いて認証する。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問72
アプリケーションプログラムやデバイスドライバなどを安全に配布したり,それらが不正に改ざんされていないことを確認したりするために利用するものはどれか。
| ア | SMTP |
|---|---|
| イ | WPA2 |
| ウ | コード署名 |
| エ | 電子透かし |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問85
VPNの説明として,適切なものはどれか。
| ア | アクセスポイントを経由せず,端末同士が相互に通信を行う無線ネットワーク |
|---|---|
| イ | オフィス内やピル内など,比較的狭いエリアに構築されるネットワーク |
| ウ | 公衆ネットワークなどを利用して構築された,専用ネットワークのように使える仮想的なネットワーク |
| エ | 社内ネットワークなどに接続する前に,PCのセキュリティ状態を検査するために接続するネットワーク |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問89
| ア | アクティベーション |
|---|---|
| イ | クラウドコンピューティング |
| ウ | ストリーミング |
| エ | フラグメンテーション |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問92
次のアクセス制御方式をもつファイルシステムにおいて,ファイルAへのアクセス権の設定のうち,アクセス制御の条件を満足するものはどれか。
〔ファイルシステムのアクセス制御方式〕
・アクセス権の設定単位:所有者,所有者と同じグループの利用sでゃ,その他の利用者
・アクセス権:R(読出し),W(書込み),X(実行)
・アクセス権の優先度:設定内容は,“所有者”,“所有者と同じグループの利用者”,“その他の利用者”の順で優先される。
〔ファイルAへのアクセス制御の条件〕
・全ての利用者が実行できる。
・所有者,及び所有者と同じグループの利用者だけが読出しができる。
・所有者だけが書込みができる。
○:設定 -:未設定
〔ファイルシステムのアクセス制御方式〕
・アクセス権の設定単位:所有者,所有者と同じグループの利用sでゃ,その他の利用者
・アクセス権:R(読出し),W(書込み),X(実行)
・アクセス権の優先度:設定内容は,“所有者”,“所有者と同じグループの利用者”,“その他の利用者”の順で優先される。
〔ファイルAへのアクセス制御の条件〕
・全ての利用者が実行できる。
・所有者,及び所有者と同じグループの利用者だけが読出しができる。
・所有者だけが書込みができる。
○:設定 -:未設定
| 所有者 | 所有者と同じ グループの利用者 | その他の利用者 | |||||||
| R | W | X | R | W | X | R | W | X | |
| ア | ○ | ○ | ○ | ○ | ○ | ○ | - | - | ○ |
| イ | ○ | ○ | ○ | ○ | - | ○ | ○ | - | ○ |
| ウ | ○ | ○ | ○ | ○ | - | ○ | ○ | ○ | - |
| エ | ○ | ○ | ○ | ○ | - | ○ | - | - | ○ |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問94
| ア | PCの再起動 |
|---|---|
| イ | 電子メールによる職場内への通知 |
| ウ | ネットワークからの切断 |
| エ | ファイルのバックアップ |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問95
バイオメトリクス認証の例として,適切なものはどれか。
| ア | 画面に表示された九つの点のうちの幾つかを一筆書きで結ぶことによる認証 |
|---|---|
| イ | 個人ごとに異なるユーザIDとパスワードによる認証 |
| ウ | 署名の字体,署名時の書き順や筆圧などを読取り機で識別させることによる認証 |
| エ | 複数のイラストの中から自分の記憶と関連付けておいた組合せを選ぶことによる認証 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年秋期 問97
次のような認証方式の特徴に関する記述として,適切なものはどれか。
・利用者は認証用のマトリクス表における位置,順序情報だけを記憶する。
・マトリクス表には認証の都度ランダムに数字が割り当てられる。
・利用者は記憶した位置に表示されている数値を順にパスワードとして入力する。
・正しい位置に表示されている数値の入力が確認できた場合に認証が成功する。
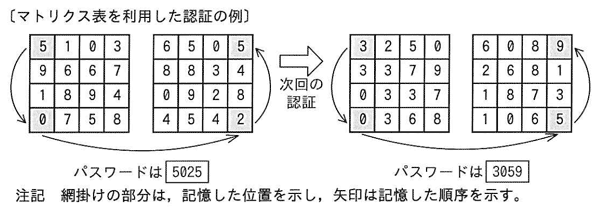
・利用者は認証用のマトリクス表における位置,順序情報だけを記憶する。
・マトリクス表には認証の都度ランダムに数字が割り当てられる。
・利用者は記憶した位置に表示されている数値を順にパスワードとして入力する。
・正しい位置に表示されている数値の入力が確認できた場合に認証が成功する。
| ア | 位置,順序情報は定期的に変更しなくてもよい。 |
|---|---|
| イ | 位置,順序情報は人に教えても安全である。 |
| ウ | 盗聴されたパスワード利用によるなりすましの防止に有効である。 |
| エ | バイオメトリクス認証の一種である。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年春期 問61
情報セキュリティにおけるディジタルフォレンジックスの説明として,適切なものはどれか。
| ア | 2台の外部記憶装置に同じデータを書き込むことで,1台が故障しても可用性を確保する方式 |
|---|---|
| イ | 公衆回線網を使用して構築する,機密性を確保できる仮想的な専用ネットワーク |
| ウ | コンピュータに関する犯罪や法的紛争の証拠を明らかにする技術 |
| エ | ディジタル文書の正当性を保証するために付けられる暗号化された情報 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年春期 問76
バイオメトリクス認証に関する記述 a〜c のうち,適切なものだけを全て挙げたものはどれか。
a 認証装置が大型なこともあり,ノートPCや携帯端末では利用されない。
b 利用者にとってパスワードを記憶する負担がない。
c 利用者の身体的特徴や,筆圧などの行動上の特徴を利用している。
a 認証装置が大型なこともあり,ノートPCや携帯端末では利用されない。
b 利用者にとってパスワードを記憶する負担がない。
c 利用者の身体的特徴や,筆圧などの行動上の特徴を利用している。
| ア | a |
|---|---|
| イ | a,b |
| ウ | a,c |
| エ | b,c |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年春期 問82
企業内において,不審な相手から届いた電子メールの添付ファイルを誤って開いてしまったところ,使用していたPCがウイルス感染を強く疑う挙動を示した。このPCの使用者がまず最初に取るべき行動として,適切なものはどれか。
| ア | ウイルス定義ファイルを最新にし,ウイルスの検査と駆除を行う。 |
|---|---|
| イ | その電子メールを削除し,PCを再起動する。 |
| ウ | ネットワークからPCを切り離してシステム管理者に連絡する。 |
| エ | ハードディスクを初期化の上,OSを再インストールする。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年春期 問86
| ア | Aさんのディジタル署名を作成でき,Bさんへの通信に付与する。 |
|---|---|
| イ | Bさんが確実に受け取ったという通知を自動返信させることができる電子メールを送信する。 |
| ウ | Bさんだけが復号できる暗号文を作成する。 |
| エ | Bさんへの通信の内容が改ざんされた場合に,Aさんが検知できる。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年春期 問88
| ア | ICカード認証 |
|---|---|
| イ | パーソナルファイアウォール |
| ウ | ハードディスクパスワード |
| エ | ファイル暗号化ソフト |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年春期 問94
| ア | ディジタル署名 |
|---|---|
| イ | パスワードクラック |
| ウ | パスワードポリシ |
| エ | ワンタイムパスワード |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年春期 問99
| ア | Aさんが送る文書の暗号化 |
|---|---|
| イ | Aさんが送る文書へのディジタル署名の付与 |
| ウ | Bさんが受け取った文書に付与されたディジタル署名の検証 |
| エ | Bさんが受け取った文書の復号 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成29年春期 問100
| ア | ANY接続拒否 |
|---|---|
| イ | ESSIDのステルス化 |
| ウ | MACアドレスフィルタリング |
| エ | WPA2 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問55
PKIにおいて,ディジタル署名をした電子メールに関する記述として,適切なものだけを全て挙げたものはどれか。
a 送信者が本人であるかを受信者が確認できる。
b 電子メールが途中で盗み見られることを防止できる。
c 電子メールの内容が改ざんされていないことを受信者が確認できる。
a 送信者が本人であるかを受信者が確認できる。
b 電子メールが途中で盗み見られることを防止できる。
c 電子メールの内容が改ざんされていないことを受信者が確認できる。
| ア | a,b |
|---|---|
| イ | a,c |
| ウ | b,c |
| エ | a,b,c |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問57
通信事業者が構築したネットワークを利用し,インターネットで用いられているのと同じネットワークプロトコルによって,契約者の拠点間だけを専用線のようにセキュリティを確保して接続するWANサービスはどれか。
| ア | DHCP |
|---|---|
| イ | IP-VPN |
| ウ | ISDN |
| エ | VLAN |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問59
| ア | ウイルス感染予防として適用すべきである。 |
|---|---|
| イ | ウイルスに感染した場合に適用すべきである。 |
| ウ | 現状の機能に満足している場合は,セキュリティパッチが出ていても,適用する必要はない。 |
| エ | サポート切れとなり,セキュリティパッチの提供が終了したソフトウェアは,これまでに提供された全てのセキュリティパッチを適用していれば安全に利用できる。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問61
| ア | 8×M |
|---|---|
| イ | 8M |
| ウ | M8-1 |
| エ | M8 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問66
| ア | 公的個人認証 |
|---|---|
| イ | 送信ドメイン認証 |
| ウ | バイオメトリクス認証 |
| エ | ライセンス認証 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問73
インターネット経由で行うペネトレーションテストで見つけられる脆弱性の例として,適切なものはどれか。
| ア | 外部ネットワークから公開サーバヘの不正侵入口 |
|---|---|
| イ | 記録媒体による機密情報の持出し |
| ウ | 社内のネットワークに接続しようとするPCのウイルス感染 |
| エ | セキュリティで保護された部屋への不正な入室経路 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問79
WPA2による暗号化を設定したアクセスポイントがある。このアクセスポイントを経由して,図のようにPCをインターネット上のWebサーバに接続するとき,WPA2による暗号化の効果が及ぶ範囲として,適切なものはどれか。
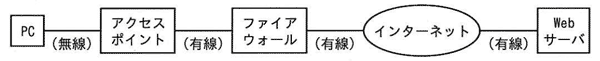
| ア | PCからアクセスポイントまで |
|---|---|
| イ | PCからファイアウォールまで |
| ウ | PCからWebサーバまで |
| エ | アクセスポイントからWebサーバまで |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問97
| ア | 暗号化と復号とでは異なる鍵を使用する。 |
|---|---|
| イ | 暗号化や復号を高速に行うことができる。 |
| ウ | 鍵をより安全に配布することができる。 |
| エ | 通信相手が多数であっても鍵の管理が容易である。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問98
アンチパスバック方式はIDの状態を記録し,入室済みのIDでの再入室,退室済みのIDでの再退室を規制するものである。IDカードを用いた入退室管理システムを導入した部屋の利用制限について,アンチパスバック方式を導入することで実現できることはどれか。
| ア | 定められた期間において,入退室回数が一定の回数を超えると入室できなくする。 |
|---|---|
| イ | 他人の入室に合わせて,共連れで入室すると,自分のIDカードを使用しての退室をできなくする。 |
| ウ | 当日出社していない同僚から借りたIDカードを使用しての入室をできなくする。 |
| エ | 入室してから一定時間経過すると退室できなくする。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問99
所属するグループ又はメンバに設定した属性情報によって,人事ファイルヘのアクセス権を管理するシステムがある。人事部グループと,所属するメンバA~Dの属性情報が次のように設定されているとき,人事ファイルを参照可能な人数と更新可能な人数の組合せはどれか。
〔属性情報の設定方式〕
(1) 属性情報は3ピットで表される。
(2) 各ピットは,左から順に参照,更新,削除に対応し,1が許可,0が禁止を意味する。
(3) グループの属性情報は,メンバの属性情報が未設定の場合にだけ適用される。
〔属性情報の設定内容〕
人事部グループ:100
メンバA:100,メンバB:111,メンバC:110,メンバD:未設定
〔属性情報の設定方式〕
(1) 属性情報は3ピットで表される。
(2) 各ピットは,左から順に参照,更新,削除に対応し,1が許可,0が禁止を意味する。
(3) グループの属性情報は,メンバの属性情報が未設定の場合にだけ適用される。
〔属性情報の設定内容〕
人事部グループ:100
メンバA:100,メンバB:111,メンバC:110,メンバD:未設定
| 参照可能な人数 | 更新可能な人数 | |
| ア | 3 | 1 |
| イ | 3 | 2 |
| ウ | 4 | 1 |
| エ | 4 | 2 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年秋期 問100
限られた人にしか閲覧を許可していない紙の名簿を電子化して,名簿ファイルとして管理することにした。次の a〜d のうち,個人情報の漏えい対策として,適切なものだけを全て挙げたものはどれか。
a 名簿ファイルに読込みパスワードを設定する。
b 名簿ファイルを暗号化して保存する。
c 名簿ファイルを保存するサーバを二重化構成にする。
d 名簿を電子化した後,紙の名簿をシュレッダーで廃棄する。
a 名簿ファイルに読込みパスワードを設定する。
b 名簿ファイルを暗号化して保存する。
c 名簿ファイルを保存するサーバを二重化構成にする。
d 名簿を電子化した後,紙の名簿をシュレッダーで廃棄する。
| ア | a,b |
|---|---|
| イ | a,b,c |
| ウ | a,b,d |
| エ | c,d |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問56
| ア | クライアントPCとWebサーバ間の通信速度の向上 |
|---|---|
| イ | コンピュータウイルス感染の防止 |
| ウ | 通信の機密性の確保 |
| エ | ブラウザの表示速度の向上 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問57
| ア | VPN |
|---|---|
| イ | 認証局 |
| ウ | バイオメトリクス認証 |
| エ | ファイアウォール |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問58
情報セキュリティにおけるソーシャルエンジニアリングヘの対策の例として,適切なものはどれか。
| ア | ウイルスを検知,除去する機能を電子メールシステムに導入する。 |
|---|---|
| イ | サーバヘの攻撃を想定した擬似アタック試験を実施し,発見された脆弱性への対策を行う。 |
| ウ | 従業員のセキュリティ意識を高めるため,セキュリティ教育を行う。 |
| エ | 停電に備えて,サーバルーム向けの自家発電装置を導入する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問64
SQLインジェクションの対策などで用いられ,処理の誤動作を招かないように,利用者がWebサイトに入力した内容に含まれる有害な文字列を無害な文字列に置き換えることを何と呼ぶか。
| ア | サニタイジング |
|---|---|
| イ | ストリーミング |
| ウ | テザリング |
| エ | リバースエンジニアリング |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問69
ソフトウェアの不具合を修正するために提供されるファイルのことを何と呼ぶか。
| ア | パターンファイル |
|---|---|
| イ | バックアップファイル |
| ウ | バッチファイル |
| エ | パッチファイル |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問74
| ア | MACアドレスフィルタリング |
|---|---|
| イ | WEP |
| ウ | WPA |
| エ | ステルス機能 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問76
| ア | IDカードによる認証 |
|---|---|
| イ | ニーモニック認証 |
| ウ | バイオメトリクス認証 |
| エ | パスワード認証 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問87
公開鍵暗号方式を用いた機密データの受渡しに関する記述中のa,bに入れる字句の適切な組合せはどれか。
データの受信者Aは,自分の [ a ] 鍵と [ b ] 鍵を用意して [ a ] 鍵を送信者Bに送付する。データの送信者Bは,受信者Aから送付された [ a ] 鍵を用いてデータを暗号化して受信者Aに送信する。受信者Aは,送信者Bから受信した暗号化されたデータを自分の [ b ] 鍵を使って復号する。
データの受信者Aは,自分の [ a ] 鍵と [ b ] 鍵を用意して [ a ] 鍵を送信者Bに送付する。データの送信者Bは,受信者Aから送付された [ a ] 鍵を用いてデータを暗号化して受信者Aに送信する。受信者Aは,送信者Bから受信した暗号化されたデータを自分の [ b ] 鍵を使って復号する。
| a | b | |
| ア | 公開 | 共通 |
| イ | 公開 | 秘密 |
| ウ | 秘密 | 公開 |
| エ | 秘密 | 共通 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問89
| ア | 管理を容易にするために,入退室に使用するIDカードは個人ごとではなく部署ごとに発行する。 |
|---|---|
| イ | 全従業員や来訪者に所在が分かるように,入口に室名表示をする。 |
| ウ | 入退室の情報が漏えいすることを防止するために,入退室の記録は取らない。 |
| エ | 不正行為を防止するために,監督者がいないときはサーバ室で作業させない。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問90
| ア | a |
|---|---|
| イ | b |
| ウ | c |
| エ | a,b |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成28年春期 問93
シングルサインオンの説明として,適切なものはどれか。
| ア | あるPCからサーバにログインしている間は,他のPCから同じユーザIDでログインできないようにする仕組み |
|---|---|
| イ | 最初に認証に成功すると,その後は許可された複数のサービスに対して,利用者が都度認証の手続をしなくとも利用できるようにする仕組み |
| ウ | 利用者が認証局(CA)から発行された電子証明書を一度PCに登録しておけば,PCへのログインの際に電子証明書によって本人認証をする仕組み |
| エ | 利用者が認証の際に使用するパスワードに,一度しか使えない使い捨てのパスワードを使うことで,不正アクセスを防止する仕組み |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年秋期 問51
| ア | 従業員と守秘義務契約を結ぶ。 |
|---|---|
| イ | 電子メール送信時にディジタル署名を付与する。 |
| ウ | ノートPCを保管するときに施錠管理する。 |
| エ | パスワードの変更を定期的に促す。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年秋期 問55
ワンタイムパスワードに関する記述中の a,b に入れる字句の適切な組合せはどれか。
利用者は,トークンと呼ばれる装置などを用いて生成された [ a ] のパスワードを使って認証を受ける。このパスワードをワンタイムパスワードと呼び,これを利用することで,パスワードの漏えいによる [ b ] のリスクを低減することができる。
利用者は,トークンと呼ばれる装置などを用いて生成された [ a ] のパスワードを使って認証を受ける。このパスワードをワンタイムパスワードと呼び,これを利用することで,パスワードの漏えいによる [ b ] のリスクを低減することができる。
| a | b | |
| ア | 固定 | DoS攻撃 |
| イ | 固定 | なりすまし |
| ウ | 使い捨て | DoS攻撃 |
| エ | 使い捨て | なりすまし |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年秋期 問56
| ア | ESSIDをステルス化する。 |
|---|---|
| イ | アクセスポイントヘの電源供給はLANケーブルを介して行う。 |
| ウ | 通信の暗号化方式をWPA2からWEPに変更する。 |
| エ | ローミングを行う。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年秋期 問58
| ア | 生体認証を採用する。 |
|---|---|
| イ | ディジタル署名を行う。 |
| ウ | データを暗号化する。 |
| エ | ハードウェアを二重化する。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年秋期 問59
バイオメトリクス認証に関する記述として,適切なものはどれか。
| ア | 認証用データとの照合誤差の許容値を大きくすると,本人を拒否してしまう可能性と他人を受け入れてしまう可能性はともに小さくなる。 |
|---|---|
| イ | 認証用のIDやパスワードを記憶したり,鍵やカード類を携帯したりする必要がない。 |
| ウ | パスワードやトークンなど,他の認証方法と組み合わせて使うことはできない。 |
| エ | 網膜や手指の静脈パターンは経年変化が激しいので,認証に使用できる有効期間が短い。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年秋期 問70
| ア | 暗号化通信する相手が1人のとき,使用する鍵の数は公開鍵暗号方式よりも多い。 |
|---|---|
| イ | 暗号化通信に使用する鍵を,暗号化せずに相手へ送信しても安全である。 |
| ウ | 暗号化や復号に要する処理時間は,公開鍵暗号方式よりも短い。 |
| エ | 鍵ペアを生成し,一方の鍵で暗号化した暗号文は他方の鍵だけで復号できる。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年秋期 問74
スマートフォンを安全に利用するために行うこととして,適切なものはどれか。
| ア | OSはアップデートせず,購入時の状態のままで利用する。 |
|---|---|
| イ | 権限昇格などの改造を行い,機能を強化する。 |
| ウ | パスワードによる画面のロック機能を設定する。 |
| エ | 有用と思うアプリケーションであれば,どのようなWebサイトからダウンロードしてもよい。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年秋期 問75
コンピュータウイルスに関する次の記述中の a,b に入れる字句の適切な組合せはどれか。
OSやアプリケーションの [ a ] を突くようなウイルスの感染予防には,ウイルス定義ファイルを最新の状態に保つことや [ b ] が必要である。
OSやアプリケーションの [ a ] を突くようなウイルスの感染予防には,ウイルス定義ファイルを最新の状態に保つことや [ b ] が必要である。
| a | b | |
| ア | 脅威 | OS,アプリケーションにセキュリティパッチをあてること |
| イ | 脅威 | ハードディスクの暗号化 |
| ウ | 脆弱性 | OS,アプリケーションにセキュリティパッチをあてること |
| エ | 脆弱性 | ハードディスクの暗号化 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年春期 問54
ある認証システムでは虹彩認証とパスワード認証を併用しており,認証手順は次のとおりである。この認証システムの特徴として,適切なものはどれか。
〔認証手順〕
① 虹彩認証に成功するとログインできる。
② 虹彩認証に3回失敗するとパスワードの入力を求める。
③ 正しいパスワードを入力することでログインできる。
④ パスワード認証に3回失敗するとアカウントがロックアウトされる。
〔認証手順〕
① 虹彩認証に成功するとログインできる。
② 虹彩認証に3回失敗するとパスワードの入力を求める。
③ 正しいパスワードを入力することでログインできる。
④ パスワード認証に3回失敗するとアカウントがロックアウトされる。
| ア | 虹彩認証と併用しているので,パスワードの定期的な変更を行わなくても安全である。 |
|---|---|
| イ | 体調の変化などによって虹彩認証が失敗しても,パスワードを入力することでログインができるので,利便性が高い。 |
| ウ | 本人固有の生体情報も認証に使用するので,パスワード認証だけに比べて認証の強度が高い。 |
| エ | 万が一,虹彩認証で他人を本人と識別してしまっても,パスワード認証によってチェックすることができるので,認証の強度が高い。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年春期 問55
| ア | http:// |
|---|---|
| イ | https:// |
| ウ | shttp:// |
| エ | ssl:// |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年春期 問61
ワンタイムパスワードを用いることによって防げることはどれか。
| ア | 通信経路上におけるパスワードの盗聴 |
|---|---|
| イ | 不正侵入された場合の機密ファイルの改ざん |
| ウ | 不正プログラムによるウイルス感染 |
| エ | 漏えいしたパスワードによる不正侵入 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年春期 問63
社内の情報セキュリティ教育に関する記述のうち,適切なものはどれか。
| ア | 再教育は,情報システムを入れ替えたときだけ実施する。 |
|---|---|
| イ | 新入社員へは,業務に慣れた後に実施する。 |
| ウ | 対象は,情報資産にアクセスする社員だけにする。 |
| エ | 内容は,社員の担当業務,役割及び責任に応じて変更する。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年春期 問68
PCにおける有害なソフトウェアへの情報セキュリティ対策として,適切なものはどれか。
| ア | 64ビットOSを使用する。 |
|---|---|
| イ | ウイルス定義ファイルは常に最新に保つ。 |
| ウ | 定期的にハードディスクをデフラグする。 |
| エ | ファイルは圧縮して保存する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年春期 問70
Webブラウザの利用方法①~③のうち,セキュリティリスクが軽減する利用方法だけを全て挙げたものはどれか。
① IDとパスワードをWebブラウザに記憶させる。
② JavaScriptを無効にする。
③ 管理者権限でPCにログインし,Webブラウザを利用する。
① IDとパスワードをWebブラウザに記憶させる。
② JavaScriptを無効にする。
③ 管理者権限でPCにログインし,Webブラウザを利用する。
| ア | ①,② |
|---|---|
| イ | ①,③ |
| ウ | ② |
| エ | ②,③ |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年春期 問73
共通鍵暗号方式の説明として,適切なものはどれか。
| ア | 暗号化以外に,ディジタル署名にも利用される。 |
|---|---|
| イ | 公開鍵暗号方式に比べて,復号速度は一般的に遅い。 |
| ウ | 代表的な方式として,RSA方式がある。 |
| エ | 通信相手ごとに異なる共通鍵が必要である。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年春期 問74
| ア | ANY接続拒否 |
|---|---|
| イ | ESSIDステルス |
| ウ | MACアドレスフィルタリング |
| エ | WPA2 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年春期 問78
受け取ったデータが改ざんされていることを検知するのに使われる技術はどれか。
| ア | 圧縮 |
|---|---|
| イ | ディジタル署名 |
| ウ | パスワード認証 |
| エ | フィルタリング |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成27年春期 問83
| ア | PCからWebサーバヘの通信だけが暗号化される。 |
|---|---|
| イ | WebサーパからPCへの通信だけが暗号化される。 |
| ウ | WebサーバとPC間の双方向の通信が暗号化される。 |
| エ | どちらの方向の通信が暗号化されるのかは,Webサーバの設定による。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問50
| ア | スマートフォン内の消えてしまうと困るデータは,スマートフォンとは別の場所に暗号化して保存する。 |
|---|---|
| イ | スマートフォンにもウイルスは感染する可能性があるので,ウイルス対策ソフトを導入する。 |
| ウ | スマートフォンの購入時が最もセキュリティが高い状態なので,OSの更新はしないで使い続ける。 |
| エ | スマートフォンを紛失した場合,遠隔からの強制ロックとデータの強制削除を行う。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問51
次の認証方式の特徴に関する記述として,適切なものはどれか。
・利用者にはあらかじめ乱数表が渡されている。
・乱数表に印刷された数字は利用者ごとに異なる。
・システムが要求する乱数表の座標位置に記載された数字をパスワードとして入力する。(座標位置は毎回異なる。)
・正しいパスワードの入力が確認できた場合に認証が成功する。
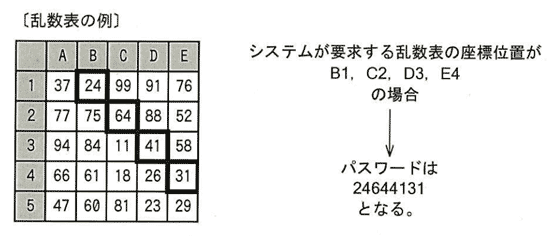
・利用者にはあらかじめ乱数表が渡されている。
・乱数表に印刷された数字は利用者ごとに異なる。
・システムが要求する乱数表の座標位置に記載された数字をパスワードとして入力する。(座標位置は毎回異なる。)
・正しいパスワードの入力が確認できた場合に認証が成功する。
| ア | システムが要求する乱数表の座標位置が同じでも,パスワードは毎回異なる。 |
|---|---|
| イ | 知識による認証の一種である。 |
| ウ | 盗聴したパスワード利用による,なりすましの防止に有効である。 |
| エ | 乱数表を他人に渡しても安全である。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問54
セキュリティに問題があるPCを社内ネットワークなどに接続させないことを目的とした仕組みであり,外出先で使用したPCを会社に持ち帰った際に,ウイルスに感染していないことなどを確認するために利用するものはどれか。
| ア | DMZ |
|---|---|
| イ | IDS |
| ウ | 検疫ネットワーク |
| エ | ファイアウォール |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問55
| ア | 通信内容の改ざんがあった場合,電子証明書を発行した認証局で検知する。 |
|---|---|
| イ | 電子メールに電子証明書を付与した場合,送信者が電子メールの送達記録を認証局に問い合わせることができる。 |
| ウ | 電子メールの送信者が公開鍵の所有者であることを,電子証明書を発行した認証局が保証することによって,なりすましを検出可能とする。 |
| エ | 認証局から電子証明書の発行を受けた送信者が,電子メールにディジタル署名を付与すると,認証局がその電子メールの控えを保持する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問57
生体認証による入退室管理システムに全社員を登録し,社内の各部屋に入室を許可する社員を設定した。退室は管理していない。a~d の記述のうち,この入退室管理システムで実現できることだけを全て挙げたものはどれか。
a 権限のある社員だけに入室を許可する。
b 入室者が部屋にいた時間を記録する。
c 入室を試みて,拒否された社員を記録する。
d 部屋にいる人数を把握する。
a 権限のある社員だけに入室を許可する。
b 入室者が部屋にいた時間を記録する。
c 入室を試みて,拒否された社員を記録する。
d 部屋にいる人数を把握する。
| ア | a,b,c |
|---|---|
| イ | a,c |
| ウ | a,d |
| エ | b,c,d |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問60
認証技術を,所有物による認証,身体的特徴による認証及び知識による認証の三つに分類したとき,分類と実現例①~③の適切な組合せはどれか。
① ICカードを用いた認証
② ID,パスワードによる認証
③ 指紋による認証
① ICカードを用いた認証
② ID,パスワードによる認証
③ 指紋による認証
| ① | ② | ③ | |
| ア | 所有物による認証 | 身体的特徴による認証 | 知識による認証 |
| イ | 所有物による認証 | 知識による認証 | 身体的特徴による認証 |
| ウ | 知識による認証 | 所有物による認証 | 身体的特徴による認証 |
| エ | 知識による認証 | 身体的特徴による認証 | 所有物による認証 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問62
ペネトレーションテストの説明として,適切なものはどれか。
| ア | システムに対して,実際に攻撃して侵入を試みることで,セキュリティ上の弱点を発見する。 |
|---|---|
| イ | システムに対して,通常以上の高い負荷をかけて,正常に機能するかどうかを確認する。 |
| ウ | プログラムを変更したときに,その変更によって想定外の影響が現れていないかどうかを確認する。 |
| エ | 利用者にシステムを実際に使ってもらうことで,使いやすさを確認する。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問63
リスク対策のうち,ソーシャルエンジニアリングへの対策に該当するものはどれか。
| ア | 電子メールは,メールサーバでウイルス検査をしてから配信する。 |
|---|---|
| イ | 電力供給の停止に備えて,自家発電装置を設置する。 |
| ウ | 電話で重要情報を伝達するときの方法を定めて,その手順に従って行う。 |
| エ | 入荷物は,受取場所で危険物が含まれないことを検査してから使用場所へ移す。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問69
バイオメトリクス認証の例として,適切なものはどれか。
| ア | 本人だけが知っているパスワードで認証する。 |
|---|---|
| イ | 本人だけがもっている身分証明書で認証する。 |
| ウ | 本人の指紋で認証する。 |
| エ | ワンタイムパスワードを用いて認証する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問76
無線LANの暗号化方式はどれか。
| ア | ESSID |
|---|---|
| イ | HTTPS |
| ウ | POP3 |
| エ | WPA2 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年秋期 問77
暗号化通信で使用する鍵 a~c のうち,セキュリティ上,第三者に知られてはいけないものだけを全て挙げたものはどれか。
a 共通鍵暗号方式の共通鍵
b 公開鍵暗号方式の公開鍵
c 公開鍵暗号方式の秘密鍵
a 共通鍵暗号方式の共通鍵
b 公開鍵暗号方式の公開鍵
c 公開鍵暗号方式の秘密鍵
| ア | a,b |
|---|---|
| イ | a,c |
| ウ | b,c |
| エ | c |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年春期 問54
ファイルサーパの運用管理に関する記述 a~d のうち,セキュリティ対策として有効なものだけを全て挙げたものはどれか。
a アクセスする利用者のパスワードを複雑かつ十分な長さに設定する。
b 許可されたIPアドレスのPCだけからアクセスできるように設定する。
c ゲストユーザにもサーバヘアクセスできる権限を与える。
d サーバのアクセスログを取得し,定期的に監査する。
a アクセスする利用者のパスワードを複雑かつ十分な長さに設定する。
b 許可されたIPアドレスのPCだけからアクセスできるように設定する。
c ゲストユーザにもサーバヘアクセスできる権限を与える。
d サーバのアクセスログを取得し,定期的に監査する。
| ア | a, b, d |
|---|---|
| イ | a, d |
| ウ | b,c |
| エ | b,d |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年春期 問55
公衆回線を,あたかも専用回線であるかのごとく利用できるようにするために使われる技術を何というか。
| ア | ADSL |
|---|---|
| イ | LAN |
| ウ | VPN |
| エ | WAN |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年春期 問66
| ア | 誤操作によるデータの削除 |
|---|---|
| イ | ソーシャルエンジニアリング |
| ウ | 通信内容の盗聴 |
| エ | データが保管されるサーパヘのDoS攻撃 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年春期 問76
セキュリティ対策の目的①~④のうち,適切なアクセス権を設定することによって効果があるものだけを全て挙げたものはどれか。
① DoS攻撃から守る。
② 情報漏えいを防ぐ。
③ ショルダハッキングを防ぐ。
④ 不正利用者による改ざんを防ぐ。
① DoS攻撃から守る。
② 情報漏えいを防ぐ。
③ ショルダハッキングを防ぐ。
④ 不正利用者による改ざんを防ぐ。
| ア | ①,② |
|---|---|
| イ | ①,③ |
| ウ | ②,④ |
| エ | ③,④ |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成26年春期 問82
情報セキュリティに関する対策 a~dのうち,ウイルスに感染することを防止するための対策として,適切なものだけを全て挙げたものはどれか。
a ウイルス対策ソフトの導入
b セキュリティパッチ(修正モジュール)の適用
c ハードディスクのパスワード設定
d ファイルの暗号化
a ウイルス対策ソフトの導入
b セキュリティパッチ(修正モジュール)の適用
c ハードディスクのパスワード設定
d ファイルの暗号化
| ア | a,b |
|---|---|
| イ | a,b,c |
| ウ | a,d |
| エ | b,c |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年秋期 問50
バイオメトリクス認証に該当するものはどれか。
| ア | 顔写真を印刷した,ICチップ内蔵のIDカードの目視による認証 |
|---|---|
| イ | 個人ごとに異なるユーザIDとパスワードによる認証 |
| ウ | てのひらを読取り機にかざすことによる認証 |
| エ | 人間には判別できるが機械的に判別できないような文字を正しく読み取ることができるかどうかによる認証 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年秋期 問60
AさんがBさんに署名付きメールを送信したい。S/MIME(Secure/Multipurpose lnternet Mail Extensions)を利用して署名付きメールを送信する場合の条件のうち,適切なものはどれか。
| ア | Aさん,Bさんともに,あらかじめ,自身の公開鍵証明書の発行を受けておく必要がある。 |
|---|---|
| イ | Aさん,Bさんともに,同一のISP(Internet Service Provider)に属している必要がある。 |
| ウ | Aさんが属しているISPがS/MIMEに対応している必要がある。 |
| エ | Aさんはあらかじめ,自身の公開鍵証明書の発行を受けておく必要があるが,Bさんはその必要はない。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年秋期 問72
情報セキュリティ対策に関する記述 a~c のうち,通信内容を暗号化することによって実現できることだけを全て挙げたものはどれか。
a 通信途中に改ざんされたデータを復旧する。
b 通信内容を第三者に知られないようにする。
c 盗聴された場合に,盗聴した者を特定する。
a 通信途中に改ざんされたデータを復旧する。
b 通信内容を第三者に知られないようにする。
c 盗聴された場合に,盗聴した者を特定する。
| ア | a |
|---|---|
| イ | a,b |
| ウ | a,c |
| エ | b |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年秋期 問73
| ア | HTTPによる通信を二重化して可用性を高めるためのプロトコルである。 |
|---|---|
| イ | HTTPよりも通信手順を簡略化するためのプロトコルである。 |
| ウ | SSLを使って通信内容を暗号化するためのプロトコルである。 |
| エ | Webを使った商取引の成立を保証するためのプロトコルである。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年秋期 問79
企業内ネットワークからも,外部ネットワークからも論理的に隔離されたネットワーク領域であり,そこに設置されたサーバが外部から不正アクセスを受けたとしても,企業内ネットワークには被害が及ばないようにするためのものはどれか。
| ア | DMZ |
|---|---|
| イ | DNS |
| ウ | DoS |
| エ | SSL |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年秋期 問81
| ア | ESSID |
|---|---|
| イ | MACアドレスフィルタリング |
| ウ | WEP |
| エ | WPA |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年秋期 問83
ボットへの感染防止の対策として。適切でないものはどれか。
| ア | ウイルス対策ソフトを導入する。 |
|---|---|
| イ | ハードディスクを暗号化する。 |
| ウ | 不審なWebサイトの閲覧を控える。 |
| エ | 見知らぬ差出人からの電子メールの添付ファイルは安易に開かない。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年春期 問58
システムの利用者認証技術に関する記述のうち,適切なものはどれか。
| ア | 一度の認証で,許可されている複数のサーバやアプリケーションなどを利用できる仕組みをチャレンジレスポンス認証という。 |
|---|---|
| イ | 指紋や声紋など,身体的な特徴を利用して本人認証を行う仕組みをシングルサインオンという。 |
| ウ | 特定の数字や文字の並びではなく,位置についての情報を覚え,認証時には画面に表示された表の中で,自分が覚えている位置に並んでいる数字や文字をパスワードとして入力する方式をバイオメトリクス認証という。 |
| エ | 認証のために一度しか使えないパスワードのことをワンタイムパスワードという。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年春期 問64
ウイルス対策ソフトの適切な運用方法はどれか。
| ア | ウイルス対策ソフトはハードディスクのウイルス検査を行うときに起動し,検査終了後は速やかに停止させる。 |
|---|---|
| イ | 常駐検査(ファイルの読み書きを行うたびに,そのファイルにウイルスなどが混入していないか調べること)の機能をもつウイルス対策ソフトを使用する場合は,導入時にハードディスク全体の検査を行っておけば,その後は常駐検査だけでよい。 |
| ウ | 導入後もウイルス定義ファイルの更新を継続して行う。 |
| エ | プロバイダ側でウイルスチェックが行われている場合は,PCへのウイルス対策ソフトの導入は不要である。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年春期 問74
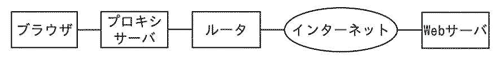
| ア | ブラウザとプロキシサーバ間だけ |
|---|---|
| イ | ブラウザとWebサーバ間 |
| ウ | プロキシサーバとルータ間だけ |
| エ | プロキシサーバとWebサーバ間だけ |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年春期 問75
| ア | 停電によってシステムが停止した。 |
|---|---|
| イ | ファイルの読込み権限の設定を誤ったことによって,権限のない利用者にも公開された。 |
| ウ | 不正アクセスによって,顧客との取引データが漏えいした。 |
| エ | プログラムのバグによって,データが誤って更新された。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年春期 問80
盗難にあったPCからの情報漏えいを防止するための対策として,最も適切なものはどれか。ここで,PCのログインパスワードは十分な強度があるものとする。
| ア | BIOSパスワードの導入 |
|---|---|
| イ | IDS(Intrusion Detection System)の導入 |
| ウ | パーソナルファイアウォールの導入 |
| エ | ハードディスクの暗号化 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成25年春期 問81
職場でのノートPCの管理に関する記述①~④のうち,盗難防止対策として,適切なものだけを全て挙げたものはどれか。
① OSのログインパスワードを設定する。
② PCをチェーンで施錠固定する。
③ 帰宅時は施錠可能なキャビネットに保管する。
④ 離席時にはパスワードロックを行う。
① OSのログインパスワードを設定する。
② PCをチェーンで施錠固定する。
③ 帰宅時は施錠可能なキャビネットに保管する。
④ 離席時にはパスワードロックを行う。
| ア | ①,③ |
|---|---|
| イ | ②,③ |
| ウ | ②,③,④ |
| エ | ②,④ |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成24年秋期 問56
AさんがBさんに暗号化メールを送信したい。S/MIME(Secure/Multipurpose Internet Mail Extensions)を利用して暗号化したメールを送信する場合の条件のうち,適切なものはどれか。
| ア | Aさん,Bさんともに,あらかじめ,自身の公開鍵証明書の発行を受けておく必要がある。 |
|---|---|
| イ | Aさん,Bさんともに,同一のISP(Internet Service Provider)に属している必要がある。 |
| ウ | Aさんが属しているISPがS/MIMEに対応している必要がある。 |
| エ | Bさんはあらかじめ,自身の公開鍵証明書の発行を受けておく必要があるが,Aさんはその必要はない。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成24年秋期 問70
| ア | 暗号化された電子メールであれば,ウイルス検査をしなくてもよい。 |
|---|---|
| イ | ウイルス検査は送信時にすれば,受信時にはしなくてもよい。 |
| ウ | 拡張子が“jpg”の添付ファイルも,ウイルス検査をする。 |
| エ | 知らない相手からの電子メールだけ,ウイルス検査をする。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成24年秋期 問78
4文字のパスワードに関して,0~9の数字だけを使用した場合に比べ,0~9の数字の他に a~f の英小文字6文字も使用できるようにした場合は,組合せの数はおよそ何倍になるか。
| ア | 1.6 |
|---|---|
| イ | 6.6 |
| ウ | 8.7 |
| エ | 16.0 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成24年春期 問59
ディジタル署名を用いることで可能なことはどれか。
| ア | 署名された文書の暗号化方式の受信者への通知 |
|---|---|
| イ | 署名された文書の改ざんの検出 |
| ウ | 署名された文書の改ざんの防止 |
| エ | 署名された文書の漏えいの防止 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成24年春期 問66
a~c のうち,フィッシングへの対策として,適切なものだけを全て挙げたものはどれか。
a Webサイトなどで,個人情報を入力する場合は,SSL接続であること,及びサーバ証明書が正当であることを確認する。
b キャッシュカード番号や暗証番号などの送信を促す電子メールが届いた場合は,それが取引銀行など信頼できる相手からのものであっても,念のため,複数の手段を用いて真偽を確認する。
c 電子商取引サイトのログインパスワードには十分な長さと複雑性をもたせる。
a Webサイトなどで,個人情報を入力する場合は,SSL接続であること,及びサーバ証明書が正当であることを確認する。
b キャッシュカード番号や暗証番号などの送信を促す電子メールが届いた場合は,それが取引銀行など信頼できる相手からのものであっても,念のため,複数の手段を用いて真偽を確認する。
c 電子商取引サイトのログインパスワードには十分な長さと複雑性をもたせる。
| ア | a,b |
|---|---|
| イ | a,b,c |
| ウ | a,c |
| エ | b,c |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成24年春期 問68
迷惑メールの対策に関して,次の記述中の a,b に入れる字句の適切な組合せはどれか。
迷惑メールに困っていたAさんは,その対策として,自分の受信したいメールアドレスを [ a ] に登録し,電子メールの受信は, [ a ] に登録しているメールアドレスから送信されたものだけを [ b ] することにした。
迷惑メールに困っていたAさんは,その対策として,自分の受信したいメールアドレスを [ a ] に登録し,電子メールの受信は, [ a ] に登録しているメールアドレスから送信されたものだけを [ b ] することにした。
| a | b | |
| ア | ブラックリスト | 許可 |
| イ | ブラックリスト | 拒否 |
| ウ | ホワイトリスト | 許可 |
| エ | ホワイトリスト | 拒否 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成24年春期 問80
ホームページへのアクセスにHTTPSを利用する目的として,適切なものはどれか。
| ア | 1回の接続で,イメージなどを含む1画面内の全データを効率的に受信する。 |
|---|---|
| イ | サーバの認証とデータの暗号化によって通信のセキュリティを確保する。 |
| ウ | データを圧縮して通信時間を短縮する。 |
| エ | 動的なホームページを生成して通信する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成24年春期 問83
ファイル aaa は表のとおりにアクセス権が設定されている。ユーザBがファイル aaa をコピーしてファイル bbb を作成できるようにするとき,ファイル aaa へのアクセス権に関する記述のうち,適切なものはどれか。
注記 アクセス権の意味
R:読込み可,W:書込み可,-:読込み・書込みいずれも不可
| ファイル所有者 | アクセス権 | |
| ファイル所有者 | ファイル所有者以外 | |
| ユーザA | R | - |
R:読込み可,W:書込み可,-:読込み・書込みいずれも不可
| ア | アクセス権は変更しない。 |
|---|---|
| イ | “ファイル所有者以外”のアクセス権にR(読込み可)を追加する。 |
| ウ | “ファイル所有者以外”のアクセス権にW(書込み可)を追加する。 |
| エ | “ファイル所有者”のアクセス権にW(書込み可)を追加する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年秋期 問60
受信した電子メールにPKI(公開鍵基盤)利用したディジタル署名が付与されている場合に判断できることだけを全て挙げたものはどれか。
a 電子メールの添付ファイルはウイルスに感染していない。
b 電子メールの内容は通信途中において,他の誰にも盗み見られていない。
c 電子メールの発信者は,なりすましされていない。
d 電子メールは通信途中で改ざんされていない。
a 電子メールの添付ファイルはウイルスに感染していない。
b 電子メールの内容は通信途中において,他の誰にも盗み見られていない。
c 電子メールの発信者は,なりすましされていない。
d 電子メールは通信途中で改ざんされていない。
| ア | a,b |
|---|---|
| イ | a,c |
| ウ | b,d |
| エ | c,d |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年秋期 問61
ウイルス対策ソフトに関する記述 a~c のうち,適切なものだけを全て挙げたものはどれか。
a USBメモリから感染するタイプのウイルスを検知できるものがある。
b 定期的にウイルス対策ソフトとウイルス定義ファイルの更新を行っていても,ウイルスを検知できないことがある。
c ボットウイルスを検知できるものがある。
a USBメモリから感染するタイプのウイルスを検知できるものがある。
b 定期的にウイルス対策ソフトとウイルス定義ファイルの更新を行っていても,ウイルスを検知できないことがある。
c ボットウイルスを検知できるものがある。
| ア | a,b |
|---|---|
| イ | a,b,c |
| ウ | b |
| エ | b,c |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年秋期 問71
SSLに関する記述のうち,適切なものはどれか。
| ア | Webサイトを運営している事業者がプライバシーマークを取得していることを保証する。 |
|---|---|
| イ | サーバのなりすましを防ぐために,公的認証機関が通信を中継する。 |
| ウ | 通信の暗号化を行うことによって,通信経路上での通信内容の漏えいを防ぐ。 |
| エ | 通信の途中でデータが改ざんされたとき,元のデータに復元する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年秋期 問75
| ア | 暗号化しなくても,受信者以外の者が,通信途中で電子メールの本文や添付ファイルの内容を見ることはできない。 |
|---|---|
| イ | 受信した電子メールの差出人欄の電子メールアドレスが知人のものであっても,本人からの電子メールであるとは限らない。 |
| ウ | 送信した電子メールは,必ず受信者に到達する。 |
| エ | 電子メールの本文や添付ファイルの内容を通信途中で改ざんすることはできない。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年秋期 問81
職場でのパスワードの取扱いに関する記述 a~d のうち,適切なものだけを全て挙げたものはどれか。
a 業務で使用するパスワードをプライベートでWebサービスに利用する。
b 個人用パスワードはシステム管理者にも教えない。
c パスワードは定期的に変更するだけでなく,第三者に知られた可能性がある場合にも変更する。
d 付与された初期パスワードは,最初にログインしたときに変更する。
a 業務で使用するパスワードをプライベートでWebサービスに利用する。
b 個人用パスワードはシステム管理者にも教えない。
c パスワードは定期的に変更するだけでなく,第三者に知られた可能性がある場合にも変更する。
d 付与された初期パスワードは,最初にログインしたときに変更する。
| ア | a,b,c |
|---|---|
| イ | a,c |
| ウ | b,c,d |
| エ | c,d |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年秋期 問84
| ア | a,b,c |
|---|---|
| イ | a,c |
| ウ | b,c |
| エ | c |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年秋期 問85
| ア | シングルサインオン |
|---|---|
| イ | スマートカード |
| ウ | バイオメトリクス認証 |
| エ | ワンタイムパスワード |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年春期 問55
| ア | Webサーバやメールサーバなど,社外に公開したいサーバを,社内のネットワークから隔離する。 |
|---|---|
| イ | グローバルIPアドレスをプライベートIPアドレスに変換する。 |
| ウ | 通信経路上にあるウイルスを除去する。 |
| エ | 通信経路を暗号化して,仮想的に専用回線で接続されている状態を作り出す。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年春期 問65
電子メールを介したウイルスの被害に遭わないために注意すべきこととして,適切なものだけをすべて挙げたものはどれか。
a 信用できる人からの電子メールであっても,添付ファイルのウイルスチェックを行う。
b 添付ファイルの種類が音声や画像などの非実行ファイルであっても,ウイルスチェックを行う。
c 不審な電子メールは,メールソフトのプレビュー機能で内容の安全性を確認してから閲覧する。
a 信用できる人からの電子メールであっても,添付ファイルのウイルスチェックを行う。
b 添付ファイルの種類が音声や画像などの非実行ファイルであっても,ウイルスチェックを行う。
c 不審な電子メールは,メールソフトのプレビュー機能で内容の安全性を確認してから閲覧する。
| ア | a,b |
|---|---|
| イ | a,b,c |
| ウ | a,c |
| エ | b,c |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年春期 問68
生体認証の仕組みとして,静脈パターンを利用するものはどれか。
| ア | 顔認証 |
|---|---|
| イ | 虹彩認証 |
| ウ | 声紋認証 |
| エ | 掌認証 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年春期 問79
SSLの機能に関する記述のうち,最も適切なものはどれか。
| ア | Webサイトの利用者認証のためのワンタイムパスワードを生成する。 |
|---|---|
| イ | WebブラウザとWebサーバ間の通信を暗号化する。 |
| ウ | 許可されていないWebサイトへの通信を防止(フィルタリング)する。 |
| エ | ネットワークを介して感染するウイルスを検知する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成23年春期 問88
| ア | 暗号化に用いる鍵を第三者に公開しても,第三者は暗号文を復号できない。 |
|---|---|
| イ | 公開鍵暗号方式よりも,暗号化処理と復号処理に掛かる計算量は少ない。 |
| ウ | 通信経路で改ざんされた暗号文を復号処理で訂正し,元のデータを復元する機能をもつ。 |
| エ | 複数の相手ごとに通信内容を秘密にしたい場合でも,暗号化に用いる鍵は一つである。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成22年秋期 問55
データ通信における暗号化技術に関する記述のうち,適切なものはどれか。
| ア | 公開鍵暗号を使用してデータを暗号化する通信では,暗号化するための鍵を,どのように安全に配送するか工夫する必要がある。 |
|---|---|
| イ | データを暗号化して通信することによって,データの破壊や改ざんを防ぐことができる。 |
| ウ | 電子商取引などで使用されるディジタル署名には,公開鍵暗号の技術が使われている。 |
| エ | 不特定多数とのデータ通信においては,公開鍵暗号よりも共通鍵暗号が適している。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成22年秋期 問62
シングルサインオンの説明として,適切なものはどれか。
| ア | 利用者が使用したいシステムごとに認証を受けることである。 |
|---|---|
| イ | 利用者が認証を一度受けるだけで,許可されている複数のシステムを利用できることである。 |
| ウ | 利用者がネットワーク上のサービスにアクセスして,会員登録の手続を行うことである。 |
| エ | 利用者が配布された初期パスワードでアクセスしたときに,パスワードを変更することである。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成22年秋期 問73
| ア | 取引当事者の公開鍵に対するディジタル証明書 |
|---|---|
| イ | 取引当事者のディジタル署名 |
| ウ | 取引当事者のパスワード |
| エ | 取引当事者の秘密鍵に対するディジタル証明書 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成22年秋期 問80
オンラインショッピングサイトに接続したとき,ブラウザにSSL鍵マークが表示された。さらに,サーバ証明書が,目的のオンラインショッピングサイトの運営者のものであることを確認した。このとき,次の a~c のうち,判断できるもの(○)と判断できないもの(×)の適切な組合せはどれか。
a アクセスしているショッピングサイト運営者の財務状況は安定している。
b アクセスしているショッピングサイトは偽のサイトではない。
c 利用者が入力した個人情報,注文情報を途中経路で盗み見られることはない。
a アクセスしているショッピングサイト運営者の財務状況は安定している。
b アクセスしているショッピングサイトは偽のサイトではない。
c 利用者が入力した個人情報,注文情報を途中経路で盗み見られることはない。
| a | b | c | |
| ア | ○ | ○ | ○ |
| イ | × | ○ | ○ |
| ウ | × | ○ | × |
| エ | × | × | ○ |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成22年春期 問54
Xさんは,Yさんにインターネットを使って電子メールを送ろうとしている。電子メールの内容を秘密にする必要があるので,公開鍵暗号方式を用いて暗号化して送信したい。電子メールの内容を暗号化するのに使用する鍵はどれか。
| ア | Xさんの公開鍵 |
|---|---|
| イ | Xさんの秘密鍵 |
| ウ | Yさんの公開鍵 |
| エ | Yさんの秘密鍵 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成22年春期 問65
電予商取引におけるディジタル署名で実現できることはどれか。
| ア | 意図しない第三者が機密ファイルにアクセスすることの防止 |
|---|---|
| イ | ウイルス感染していないファイルであることの確認 |
| ウ | 盗聴による取引内容の漏えいの防止 |
| エ | 取引相手の証明と,取引内容が改ざんされていないことの確認 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成22年春期 問68
| ア | DNSサーバ |
|---|---|
| イ | サーチエンジン |
| ウ | スイッチングハブ |
| エ | ファイアウォール |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成22年春期 問70
共通鍵暗号方式では通信の組合せごとに鍵が1個必要となる。例えばA~Dの4人が相互に通信を行う場合は,AB,AC,AD,BC,BD,CDの組合せの6個の鍵が必要である。10人が相互に通信を行うためには何個の鍵が必要か。
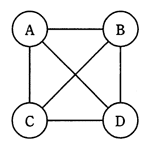
| ア | 15 |
|---|---|
| イ | 20 |
| ウ | 45 |
| エ | 50 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成21年秋期 問74
| ア | 送信者のなりすまし防止 |
|---|---|
| イ | 通信経路上でのデータの盗聴防止 |
| ウ | 通信経路上での伝送エラーの発生防止 |
| エ | 伝送経路上で改ざんされた部分のデータ復元 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成21年秋期 問76
| ア | アクセス権を,データと利用者の組合せに対して設定する。 |
|---|---|
| イ | 利用者ごとに限定されたデータベースの複製を配布する。 |
| ウ | 利用者ごとに専用のデータ項目(列)を設ける。 |
| エ | レコードごとにパスワードを設定して保護する。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成21年秋期 問85
| ア | SSLを利用した暗号化通信で,利用する認証プログラムを提供する。 |
|---|---|
| イ | Webサーバに不正な仕組みがないことを示す証明書を発行する。 |
| ウ | 公関鍵が被認証者のものであることを示す証明書を発行する。 |
| エ | 被認証者のディジタル署名を安全に送付する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成21年春期 問62
所属するグループ及び個人の属性情報によって,人事ファイルヘのアクセスをコントロールするシステムがある。人事部グループの属性情報と,そこに所属する4人の個人の属性情報が次の条件の場合,人事ファイルを参照又は更新可能な人数の組合せはどれか。
〔条件〕
(1)属性情報は3ビットで表される。
(2)各ビットは,左から順に参照,更新,追加・削除に対応し,1が許可,0が禁止を意味する。
(3)グループの属性情報は,個人の属性情報が登録されていない場合にだけ適用される。
(4)グループと個人の属性情報は次のとおりとする。
人事部グループ:110
Aさん:100 Bさん:110 Cさん:001 Dさん:未登録
〔条件〕
(1)属性情報は3ビットで表される。
(2)各ビットは,左から順に参照,更新,追加・削除に対応し,1が許可,0が禁止を意味する。
(3)グループの属性情報は,個人の属性情報が登録されていない場合にだけ適用される。
(4)グループと個人の属性情報は次のとおりとする。
人事部グループ:110
Aさん:100 Bさん:110 Cさん:001 Dさん:未登録
| 参照可能な人数 | 変更可能な人数 | |
| ア | 2 | 1 |
| イ | 2 | 2 |
| ウ | 3 | 1 |
| エ | 3 | 2 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成21年春期 問63
バイオメトリクス認証はどれか。
| ア | 個人の指紋や虹彩などの特徴に基づく認証 |
|---|---|
| イ | 個人の知識に基づく認証 |
| ウ | 個人のパターン認識能力に基づく認証 |
| エ | 個人の問題解決能力に基づく認証 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成21年春期 問74
| ア | DNSサーバ |
|---|---|
| イ | WAN |
| ウ | ファイアウォール |
| エ | ルータ |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
平成21年春期 問77
暗号化に関する記述のうち,適切なものはどれか。
| ア | 暗号文を平文に戻すことをリセットという。 |
|---|---|
| イ | 共通鍵暗号方式では,暗号文と共通鍵を同時に送信する。 |
| ウ | 公関鍵暗号方式では,暗号化のための鍵と平文に戻すための鍵が異なる。 |
| エ | 電子署名には,共通鍵暗号方式が使われる。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策・情報セキュリティ実装技術
 共有ボタンをタップ