基本情報技術者試験過去問 - 分野別(科目A) - 情報セキュリティ
令和8年7月修了 問27
次の攻撃において,攻撃者がサービス不能にしようとしている標的はどれか。
〔攻撃〕
(1)A社ドメイン配下のサブドメイン名を,ランダムに多数生成する。
(2)(1)で生成したサブドメイン名に関する大量の問合せを多数の第三者のDNSキャッシュサーバに分散して送信する。
(3)(2)で送信する問合せの送信元IPアドレスは,問合せごとにランダムに設定して詐称する。
〔攻撃〕
(1)A社ドメイン配下のサブドメイン名を,ランダムに多数生成する。
(2)(1)で生成したサブドメイン名に関する大量の問合せを多数の第三者のDNSキャッシュサーバに分散して送信する。
(3)(2)で送信する問合せの送信元IPアドレスは,問合せごとにランダムに設定して詐称する。
| ア | A社ドメインの権威DNSサーバ |
|---|---|
| イ | A社内の利用者PC |
| ウ | 攻撃者が詐称した送信元IPアドレスに該当する利用者PC |
| エ | 第三者のDNSキャッシュサーバ |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
この攻撃はDNSを悪用した反射型・増幅型のDDoS攻撃(ランダムサブドメイン攻撃)の一種です。攻撃者は,標的であるA社のドメイン配下に存在しない大量のサブドメイン名をランダムに生成し,それらへの問合せを多数の第三者のDNSキャッシュサーバに分散して送りつけます。
このとき,問合せの送信元IPアドレスを標的とは無関係なものに詐称するのではなく,実質的にA社の権威DNSサーバへ大量の問合せが集中するように仕向けられています。ランダムなサブドメイン名は通常キャッシュに存在しないため,DNSキャッシュサーバはその都度A社の権威DNSサーバに問合せを行うことになり,結果としてA社の権威DNSサーバに大量の負荷がかかり,サービス不能に陥ってしまうのです。
令和8年7月修了 問28
ハイブリッド暗号において,組み合わせる暗号技術の組みはどれか。
| ア | エンティティ認証とメッセージ認証コード |
|---|---|
| イ | 共通鍵暗号と公開鍵暗号 |
| ウ | ストリーム暗号とブロック暗号 |
| エ | 認証暗号とハッシュ関数 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
ハイブリッド暗号は,共通鍵暗号と公開鍵暗号のそれぞれの長所を組み合わせた暗号方式です。共通鍵暗号は処理速度が速いという利点がありますが,鍵の受け渡しを安全に行うことが難しいという課題があります。一方,公開鍵暗号は鍵の配布は安全に行えるものの,処理速度が共通鍵暗号に比べて遅いという弱点があります。
ハイブリッド暗号では,実際のデータ本体は高速な共通鍵暗号で暗号化し,その共通鍵(セッション鍵)自体を公開鍵暗号で暗号化して相手に送るという方法を採ることで,両方の長所を活かしています。インターネット上の通信を暗号化するSSL/TLSなどでも,この仕組みが採用されています。
令和8年7月修了 問29
デジタル証明書の所有者の退職に伴い,デジタル証明書の無効化,及びCRLの発行が必要になる。このとき,CRLの発行を担うものとして,最も適切なものはどれか。ここで,CRLは間接CRL(Indirect CRL)ではないものとする。
| ア | デジタル証明書の申請時に本人性を確認した登録局 |
|---|---|
| イ | デジタル証明書の利用者 |
| ウ | デジタル証明書を申請して,デジタル証明書が発行された所有者 |
| エ | デジタル証明書を発行した認証局 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
CRL(Certificate Revocation List:証明書失効リスト)は,有効期限が切れる前に無効化されたデジタル証明書の一覧を示すリストです。デジタル証明書は,認証局(CA:Certification Authority)と呼ばれる信頼できる第三者機関が発行するものです。その証明書を無効化する権限や,それに伴うCRLを発行する役割もまた,証明書を発行した認証局が担います。
証明書の所有者本人や,登録局(RA),利用者がCRLを発行することはできません。退職などによって証明書が不要になった場合,発行元の認証局に無効化を申請し,認証局がCRLを更新・発行することで,その証明書がもう有効ではないことを関係者に周知する仕組みになっています。
令和8年6月修了 問27
| ア | RFID |
|---|---|
| イ | TKIP |
| ウ | プレースホルダ |
| エ | ルートキット |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「ルートキット」とは,攻撃者がサーバに侵入した後,その痕跡を隠したり,バックドア(裏口)を維持するための不正なツール一式です。「隠す・維持する」ためのツールセットという点がポイントです。
「ア」のRFID(Radio Frequency Identification)は,ICタグなどを用いて非接触で情報をやり取りする識別技術であり,セキュリティ攻撃のためのツールではありません。「イ」のTKIP(Temporal Key Integrity Protocol)は,無線LANの暗号化方式の一つであり,通信を保護するための技術であって攻撃ツールではありません。「ウ」のプレースホルダは,SQL文などでパラメータの入る場所を示す仕組みであり,SQLインジェクション対策としても使われる,むしろ防御に役立つ概念です。
令和8年6月修了 問28
暗号の危殆化に該当するものはどれか。
| ア | あるCAでデジタル証明書の署名に使っている公開鍵のデジタル証明書の有効期限が切れた。 |
|---|---|
| イ | ある暗号アルゴリズムの秘密鍵が不正アクセスによって漏えいした。 |
| ウ | あるハッシュ関数においてハッシュ値が同じになるデータの組みを現実的な時間内で発見する方法が見つかった。 |
| エ | あるランサムウェアの一種で暗号化されたファイルの復号鍵が公開された。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
暗号の危殆化とは「暗号技術の安全性が,技術の進歩や解読方法の発見によって低下すること」を指します。ハッシュ関数において,本来異なるはずのデータが同じハッシュ値になる組み合わせ(衝突)を現実的な時間内に見つける方法が発見されると,そのハッシュ関数は「安全でなくなった」と言えます。危殆化は「アルゴリズムそのものの理論的な安全性低下」を指します。
「ア」は,証明書の運用上のライフサイクルに関する通常の出来事であり,暗号アルゴリズム自体の安全性が低下したわけではないため危殆化には該当しません。「イ」は,鍵の管理・運用上の事故であり,暗号アルゴリズムそのものの理論的な安全性が低下したわけではないため区別されます。「エ」は,特定の攻撃者が使った鍵が偶発的に公開された事件であり,暗号アルゴリズム自体の脆弱性が発見されたわけではありません。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
同一問題 : 〔令7公問9〕
解説 : 暗号の危殆化とは「暗号技術の安全性が,技術の進歩や解読方法の発見によって低下すること」を指します。ハッシュ関数において,本来異なるはずのデータが同じハッシュ値になる組み合わせ(衝突)を現実的な時間内に見つける方法が発見されると,そのハッシュ関数は「安全でなくなった」と言えます。危殆化は「アルゴリズムそのものの理論的な安全性低下」を指します。
「ア」は,証明書の運用上のライフサイクルに関する通常の出来事であり,暗号アルゴリズム自体の安全性が低下したわけではないため危殆化には該当しません。「イ」は,鍵の管理・運用上の事故であり,暗号アルゴリズムそのものの理論的な安全性が低下したわけではないため区別されます。「エ」は,特定の攻撃者が使った鍵が偶発的に公開された事件であり,暗号アルゴリズム自体の脆弱性が発見されたわけではありません。
令和8年6月修了 問29
| ア | 本人拒否率と他人受入率には,相関がない。 |
|---|---|
| イ | 本人拒否率と他人受入率はトレードオフの関係にある。 |
| ウ | 本人拒否率をゼロにすることによって,他人受入率もゼロにすることができる。 |
| エ | 本人拒否率を高くすると,他人受入率は高くなる。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
生体認証では,認証の厳しさを上げると「本物の本人でも拒否されやすくなる」(本人拒否率が上がる)一方,緩めると「他人を誤って通してしまう可能性が増える」(他人受入率が上がる)という,互いに相反する関係(トレードオフ)にあります。
「ア」は,実際には認証の閾値(しきい値)設定を通じて両者は密接に関連し合っています。「ウ」は,むしろ本人拒否率をゼロに近づける(認証を緩くする)と,他人受入率は上がってしまう関係にあります。「エ」は,実際には本人拒否率を高くする(認証を厳しくする)と他人受入率は逆に低くなります。両者が同じ方向に動くのではなく,逆方向に動く「トレードオフ」の関係にあることを理解することが重要です。
令和8年1月修了 問27
| ア | |
|---|---|
| イ | |
| ウ | |
| エ |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
パスワードの理論的な組合せ総数を求める計算式を問う問題です。パスワードに使用できる文字の種類数がM,パスワードの文字数がnであるとき,各桁で独立にM通りの文字を選べるため,全体の組合せ数はMをn回掛け合わせたMのn乗になります。これは,同じ文字を繰り返し使うことが許される「重複順列」の考え方です。
誤りの選択肢のうち,階乗(!)を使った式は,同じ文字を二度使わない「順列」の計算方法であり,パスワードのように文字の重複使用が許される状況には当てはまりません。組合せの公式(nCr形式)を使った式も,順序を考慮しない「組合せ」の計算式であり,パスワードのように文字の並び順が意味を持つ場合には適用できません。重複組合せの公式を使った式も,パスワードの文字選択の性質(順序があり,重複可)とは異なる計算のため誤りです。
令和8年1月修了 問28
| ア | 200 |
|---|---|
| イ | 4,950 |
| ウ | 9,900 |
| エ | 10,000 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
共通鍵暗号方式において,相互に通信するために必要な鍵の総数を求める問題です。共通鍵暗号方式では,通信を行う2人ごとに1つの共通鍵が必要です。100人が相互に通信する場合,これは100人から2人を選ぶ組合せの数と同じであり,100×99÷2=4,950という計算で求められます。この「n人からペアを作る組合せの数」は nC2 で表され,n×(n-1)÷2 という形で計算します。
誤りの選択肢のうち,200という数字は100人×2(送信用・受信用)と単純に考えた場合の誤答,9,900は100×99という掛け算だけで割り算(÷2)を忘れた場合の誤答,10,000は100×100という単純な掛け算による誤答です。共通鍵暗号方式では,公開鍵暗号方式と異なり,通信相手ごとに別々の鍵が必要になるため,通信相手が増えると鍵の管理数が急激に増えるという特徴も併せて理解しておくとよいでしょう。
令和7年12月修了 問27
格納型クロスサイトスクリプティング (Stored XSS又はPersistent XSS) 攻撃に該当するものはどれか。
| ア | Webサイト上の掲示板に攻撃用スクリプトを忍ばせた書込みを攻撃者が行うことによって,その後に当該掲示板を閲覧した利用者のWebブラウザで,攻撃用スクリプトが実行された。 |
|---|---|
| イ | Webブラウザへの応答を生成する処理に脆弱性のあるWebサイトに向けて,不正なJavaScriptコードを含むリクエストを送信するリンクを攻撃者が用意し,そのリンクを利用者がクリックするように仕向けた。 |
| ウ | 攻撃者が,乗っ取った複数のPC上でスクリプトを実行して大量のリクエストを攻撃対象のWebサイトに送り付け,攻撃対象のWebサイトをサービス不能状態にした。 |
| エ | 攻撃者がスクリプトを使って,送信元IPアドレスを攻撃対象のWebサイトのIPアドレスに偽装した大量のDNSリクエストを多数のDNSサーバに送信することによって,大量のDNSレスポンスが攻撃対象のWebサイトに送り付けられた。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「格納型クロスサイトスクリプティング攻撃」(Stored XSS)に該当するものを選ぶ問題です。格納型のXSS攻撃は,攻撃者があらかじめWebサイトの掲示板などに攻撃用のスクリプトを含む書き込みを行っておき,その後そのページを閲覧した別の利用者のブラウザ上でスクリプトが実行されてしまうという攻撃です。攻撃コードがサーバ側に保存(格納)されている点が特徴です。選択肢「ア」が正解です。
「イ」は,攻撃者が用意したリンクを利用者にクリックさせることで攻撃を成立させる「反射型XSS」に近い説明です。「ウ」は,乗っ取った複数のPCから大量のリクエストを送りつける「DDoS攻撃」の説明です。「エ」は,送信元IPアドレスを偽装したDNSリクエストを利用する「DNSリフレクション攻撃」の説明であり,いずれも格納型XSSではありません。
令和7年12月修了 問28
ワームの検知方式の一つとして,検査対象のファイルからSHA-256を使ってハッシュ値を求め,既知のワーム検体ファイルのハッシュ値のデータベースと照合する方式がある。この方式によって,検知できるものはどれか。
| ア | ワーム検体と同一のワーム |
|---|---|
| イ | ワーム検体と特徴あるコード列が同じワーム |
| ウ | ワーム検体とファイルサイズが同じワーム |
| エ | ワーム検体の亜種に該当するワーム |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
SHA-256のハッシュ値を用いて既知のワーム検体と照合する検知方式によって検知できるものを選ぶ問題です。ハッシュ値は元のファイルの内容から一意に計算される値であり,ファイルの内容が少しでも異なるとまったく別のハッシュ値になります。そのため,この方式で検知できるのは,あらかじめデータベースに登録されている検体とファイルの内容が完全に一致するワーム,つまりワーム検体と同一のワームに限られます。選択肢「ア」が正解です。
「イ」の特徴あるコード列が同じワームや,「エ」の検体の亜種に該当するワームは,内容が一部異なるためハッシュ値が変わってしまい,この照合方式では検知できません。「ウ」のファイルサイズが同じというだけでは内容の一致を意味しないため,これも検知の根拠にはなりません。
令和7年12月修了 問29
メッセージの送受信における署名鍵の使用に関する記述のうち,適切なものはどれか。
| ア | 送信者が送信者の署名鍵を使ってメッセージに対する署名を作成し,メッセージに付加することによって,受信者が送信者による署名であることを確認できるようになる。 |
|---|---|
| イ | 送信者が送信者の署名鍵を使ってメッセージを暗号化することによって,受信者が受信者の署名鍵を使って,暗号文を元のメッセージに戻すことができるようになる。 |
| ウ | 送信者が送信者の署名鍵を使ってメッセージを暗号化することによって,メッセージの内容が関係者以外に分からないようになる。 |
| エ | 送信者がメッセージに固定文字列を付加し,更に送信者の署名鍵を使って暗号化することによって,受信者がメッセージの改ざん部位を特定できるようになる。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
メッセージの送受信における署名鍵の使用に関する記述として適切なものを選ぶ問題です。デジタル署名では,送信者が自分だけが持つ署名鍵(秘密鍵)を使ってメッセージに対する署名を作成し,それをメッセージに付加して送信します。受信者は送信者の公開鍵を使って署名を検証することで,確かにその送信者が署名したものであることを確認できます。選択肢「ア」が正解です。
「イ」と「ウ」は公開鍵暗号方式による暗号化と復号の説明であり,署名鍵ではなく暗号化のための鍵ペアの使い方に関する記述です。「エ」は,固定文字列の付加と暗号化による改ざん検知の仕組みの説明としては不正確であり,署名鍵の一般的な使い方とは異なります。
令和7年7月修了 問27
ドライブバイダウンロード攻撃に該当するものはどれか。
| ア | PCから物理的にハードディスクドライブを盗み出し,その中のデータをWebサイトで公開し,ダウンロードさせる。 |
|---|---|
| イ | 電子メールの添付ファイルを開かせて,マルウェアに感染したPCのハードディスクドライブ内のファイルを暗号化し,元に戻すための鍵を攻撃者のサーバからダウンロードさせることと引換えに金銭を要求する。 |
| ウ | 利用者が悪意のあるWebサイトにアクセスしたときに,Webブラウザの脆弱性を悪用して利用者のPCをマルウェアに感染させる。 |
| エ | 利用者に気付かれないように無償配布のソフトウェアに不正プログラムを混在させておき,利用者の操作によってPCにダウンロードさせ,インストールさせることでハードディスクドライブから個人情報を収集して攻撃者のサーバに送信する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
ドライブバイダウンロード攻撃に該当する事例を選ぶものです。「ドライブバイダウンロード攻撃」とは,利用者が悪意のあるWebサイトにアクセスしただけで,Webブラウザなどの脆弱性を悪用され,利用者が気づかないうちにマルウェアに感染させられる攻撃手法です。利用者の明確な操作(ファイルを開く,インストールするなど)を伴わずに感染する点が特徴です。この説明に合致するのは選択肢「ウ」です。
誤りの選択肢のうち,「ハードディスクを物理的に盗み出しWebサイトで公開する」という説明はサイバー攻撃というより物理的な情報漏えいの手口です。「添付ファイルを開かせてファイルを暗号化し身代金を要求する」という説明はランサムウェアによる攻撃の説明です。
「無償配布のソフトウェアに不正プログラムを混在させ利用者の操作でインストールさせる」という説明はトロイの木馬などに近い手口であり,利用者の能動的な操作を伴う点でドライブバイダウンロード攻撃とは異なります。「アクセスしただけで感染する」という受動的な特徴がドライブバイダウンロード攻撃の最大のポイントです。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
同一問題 : 〔令5公問9〕
解説 : ドライブバイダウンロード攻撃に該当する事例を選ぶものです。「ドライブバイダウンロード攻撃」とは,利用者が悪意のあるWebサイトにアクセスしただけで,Webブラウザなどの脆弱性を悪用され,利用者が気づかないうちにマルウェアに感染させられる攻撃手法です。利用者の明確な操作(ファイルを開く,インストールするなど)を伴わずに感染する点が特徴です。この説明に合致するのは選択肢「ウ」です。
誤りの選択肢のうち,「ハードディスクを物理的に盗み出しWebサイトで公開する」という説明はサイバー攻撃というより物理的な情報漏えいの手口です。「添付ファイルを開かせてファイルを暗号化し身代金を要求する」という説明はランサムウェアによる攻撃の説明です。
「無償配布のソフトウェアに不正プログラムを混在させ利用者の操作でインストールさせる」という説明はトロイの木馬などに近い手口であり,利用者の能動的な操作を伴う点でドライブバイダウンロード攻撃とは異なります。「アクセスしただけで感染する」という受動的な特徴がドライブバイダウンロード攻撃の最大のポイントです。
令和7年7月修了 問28
暗号学的ハッシュ関数における原像計算困難性,つまり一方向性の性質はどれか。
| ア | あるハッシュ値が与えられたとき,そのハッシュ値を出力するメッセージを見つけることが計算量的に困難であるという性質 |
|---|---|
| イ | 入力された可変長のメッセージに対して,固定長のハッシュ値を生成できるという性質 |
| ウ | ハッシュ値が一致する二つの相異なるメッセージを見つけることが計算量的に困難であるという性質 |
| エ | ハッシュの処理メカニズムに対して,外部からの不正な観測や改変を防御できるという性質 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
暗号学的ハッシュ関数が持つべき性質のひとつである「原像計算困難性」(一方向性)について問うものです。この性質は,あるハッシュ値が与えられたときに,そのハッシュ値を出力するような元のメッセージ(原像)を見つけ出すことが計算量的に非常に困難であるという性質です。この説明に合致するのは選択肢「ア」です。
誤りの選択肢のうち,「可変長のメッセージから固定長のハッシュ値を生成できる」という説明はハッシュ関数の基本的な機能を述べたものであり,一方向性という安全性の性質とは異なります。「ハッシュ値が一致する二つの異なるメッセージを見つけることが困難」という説明は,「衝突困難性」(あるいは第二原像計算困難性)と呼ばれる別の性質の説明です。
「処理メカニズムへの不正な観測や改変を防御できる」という説明はハッシュ関数の性質としては一般的でなく,耐タンパー性など別の概念に近い内容です。ハッシュ関数には一方向性と衝突困難性という異なる安全性の性質があることを区別して理解しておくことが重要です。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
同一問題 : 〔令4修7問39〕
解説 : 暗号学的ハッシュ関数が持つべき性質のひとつである「原像計算困難性」(一方向性)について問うものです。この性質は,あるハッシュ値が与えられたときに,そのハッシュ値を出力するような元のメッセージ(原像)を見つけ出すことが計算量的に非常に困難であるという性質です。この説明に合致するのは選択肢「ア」です。
誤りの選択肢のうち,「可変長のメッセージから固定長のハッシュ値を生成できる」という説明はハッシュ関数の基本的な機能を述べたものであり,一方向性という安全性の性質とは異なります。「ハッシュ値が一致する二つの異なるメッセージを見つけることが困難」という説明は,「衝突困難性」(あるいは第二原像計算困難性)と呼ばれる別の性質の説明です。
「処理メカニズムへの不正な観測や改変を防御できる」という説明はハッシュ関数の性質としては一般的でなく,耐タンパー性など別の概念に近い内容です。ハッシュ関数には一方向性と衝突困難性という異なる安全性の性質があることを区別して理解しておくことが重要です。
令和7年7月修了 問29
| ア | 共通鍵を生成する。 |
|---|---|
| イ | 公開鍵を利用しデータの暗号化を行う。 |
| ウ | 失効したデジタル証明書の一覧を発行する。 |
| エ | データが改ざんされていないことを検証する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
「PKI」(公開鍵基盤)における認証局が果たす役割を問うものです。認証局は,公開鍵と,その公開鍵の持ち主が正当な本人であることを結びつけるデジタル証明書を発行する機関です。証明書の有効期限が切れたり,秘密鍵の漏えいなどの理由で証明書が失効した場合には,失効した証明書の一覧(CRL:証明書失効リスト)を発行し,利用者がその証明書を信頼してよいかどうかを確認できるようにします。この説明に合致するのは選択肢「ウ」です。
誤りの選択肢のうち,「共通鍵を生成する」という説明は認証局の役割ではなく,共通鍵暗号方式における鍵交換の仕組みに関する内容です。「公開鍵を利用しデータの暗号化を行う」という説明も認証局そのものの役割ではなく,公開鍵暗号方式を利用する側の処理です。
「データが改ざんされていないことを検証する」という説明はデジタル署名の検証に関する内容であり,これは証明書の利用者が行う処理であって,認証局自体の主要な役割とは言えません。認証局の本質的な役割は証明書の発行と失効管理であることを押さえておく必要があります。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
同一問題 : 〔平26春問37〕
解説 : 「PKI」(公開鍵基盤)における認証局が果たす役割を問うものです。認証局は,公開鍵と,その公開鍵の持ち主が正当な本人であることを結びつけるデジタル証明書を発行する機関です。証明書の有効期限が切れたり,秘密鍵の漏えいなどの理由で証明書が失効した場合には,失効した証明書の一覧(CRL:証明書失効リスト)を発行し,利用者がその証明書を信頼してよいかどうかを確認できるようにします。この説明に合致するのは選択肢「ウ」です。
誤りの選択肢のうち,「共通鍵を生成する」という説明は認証局の役割ではなく,共通鍵暗号方式における鍵交換の仕組みに関する内容です。「公開鍵を利用しデータの暗号化を行う」という説明も認証局そのものの役割ではなく,公開鍵暗号方式を利用する側の処理です。
「データが改ざんされていないことを検証する」という説明はデジタル署名の検証に関する内容であり,これは証明書の利用者が行う処理であって,認証局自体の主要な役割とは言えません。認証局の本質的な役割は証明書の発行と失効管理であることを押さえておく必要があります。
令和7年6月修了 問27
リバースブルートフォース攻撃に該当するものはどれか。
| ア | 攻撃者が何らかの方法で事前に入手した利用者IDとパスワードの組みのリストを使用して,ログインを試行する。 |
|---|---|
| イ | パスワードを一つ選び,利用者IDとして次々に文字列を用意して,総当たりでログインを試行する。 |
| ウ | 利用者ID,及びその利用者IDと同一の文字列であるパスワードの組みを次々に生成して,ログインを試行する。 |
| エ | 利用者IDを一つ選び,パスワードとして次々に文字列を用意して,総当たりでログインを試行する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「リバースブルートフォース攻撃」(reverse brute force attack)とは,通常のブルートフォース攻撃(総当たり攻撃)とは逆に,パスワードを一つに固定した上で,利用者IDとして次々に文字列を用意し,総当たりでログインを試行する攻撃手法です。パスワードを固定することで,同一利用者IDへの試行回数を抑え,アカウントロックなどの対策を回避しようとする狙いがあります。正解は「イ」です。
「ア」は「パスワードリスト型攻撃」と呼ばれる,事前に入手した利用者IDとパスワードの組みのリストを使う攻撃の説明です。「ウ」は利用者IDとパスワードが同一の文字列である組合せを試す攻撃であり,「ジョーアカウント攻撃」と呼ばれます。「エ」は利用者IDを固定してパスワードを総当たりで試す,通常の意味でのブルートフォース攻撃の説明であり,リバースとは逆の関係にあります。
令和7年6月修了 問29
| ア | 受信者の公開鍵 |
|---|---|
| イ | 受信者の秘密鍵 |
| ウ | 発信者の公開鍵 |
| エ | 発信者の秘密鍵 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
デジタル署名の仕組みでは,発信者はまずメッセージのハッシュ値を計算し,そのハッシュ値を自分自身の秘密鍵で暗号化することで署名を生成します。受信者は,発信者の公開鍵を使ってこの署名を復号し,別途計算したハッシュ値と照合することで,メッセージの改ざんがないことや発信者本人であることを確認します。署名生成に使われる鍵は発信者の秘密鍵であり,正解は「エ」です。
「ア」と「イ」は受信者側の鍵についての選択肢であり,署名の生成にはそもそも受信者の鍵は使用されません。「ウ」の発信者の公開鍵は,署名を検証する際に受信者が使用する鍵であり,署名を生成する際に発信者が使う鍵ではありません。公開鍵暗号方式における「秘密鍵で署名し,公開鍵で検証する」という基本原則を押さえておくことが重要です。
令和7年1月修了 問27
ドメイン名ハイジャックの手口はどれか。
| ア | PCとWebサーバとの通信を途中で乗っ取り,不正にデータを窃取する。 |
|---|---|
| イ | Webサーバに,送信元を偽装したリクエストを大量に送信して,Webサービスを停止させる。 |
| ウ | Webページにアクセスする際のURLに余分なドットやスラッシュなどを含め,アクセスが禁止されているディレクトリにアクセスする。 |
| エ | 権威DNSサーバに登録された情報を不正に書き換える。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「ドメイン名ハイジャック」とは,正規の持ち主が管理しているはずのドメイン名(Webサイトの住所にあたる文字列)の情報を,悪意のある第三者が不正に奪い取ったり書き換えたりする攻撃です。
具体的には,そのドメイン名がどのIPアドレスに対応しているかを管理している権威DNSサーバに登録された情報を不正に書き換えることで,利用者が正しいドメイン名を入力したつもりでも,攻撃者が用意した偽のサーバへ誘導されてしまいます。従って,正解は「エ」です。
「ア」は,通信経路の途中でデータを盗み見たり改ざんしたりする「中間者攻撃」の説明です。「イ」は,大量のリクエストを送りつけてサービスを停止させる「DoS攻撃」(サービス妨害攻撃)の説明です。「ウ」は,URLに余分な文字を混ぜて本来アクセスできないディレクトリに侵入しようとする「ディレクトリトラバーサル攻撃」の説明です。
令和7年1月修了 問29
| ア | パスワードに対応する利用者IDのハッシュ値を登録しておき,認証時に入力されたパスワードをハッシュ関数で変換した値と比較する。 |
|---|---|
| イ | パスワードに対応する利用者IDのハッシュ値を登録しておき,認証時に入力された利用者IDをハッシュ関数で変換した値と比較する。 |
| ウ | パスワードのハッシュ値を登録しておき,認証時に入力されたパスワードをハッシュ関数で変換した値と比較する。 |
| エ | パスワードのハッシュ値を登録しておき,認証時に入力された利用者IDをハッシュ関数で変換した値と比較する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
パスワードを使って利用者を認証する仕組みでは,パスワードそのものをデータベースに平文(そのままの文字列)で保存してしまうと,万が一データが流出したときに大きな被害につながります。そこで,パスワードを「ハッシュ関数」という一方向にしか変換できない計算方法で変換した「ハッシュ値」を,あらかじめ登録しておきます。
認証時には,利用者が入力したパスワードを同じハッシュ関数で変換し,その結果を登録済みのハッシュ値と比較することで,パスワードそのものを保存せずに正しいかどうかを確認できます。従って,正解は「ウ」です。
「ア」「イ」「エ」はいずれも,利用者ID(ユーザー名)をハッシュ化して比較しようとしていますが,これでは利用者IDが一致するかどうかを確認しているだけで,肝心のパスワードが正しいかどうかをまったく確認できていないため,認証の仕組みとして成り立ちません。
令和6年12月修了 問27
| ア | DNSリフレクタ攻撃 |
|---|---|
| イ | SQLインジェクション攻撃 |
| ウ | ディレクトリトラバーサル攻撃 |
| エ | リスト型アカウントハッキング攻撃 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「DDoS攻撃」(分散型サービス妨害攻撃)とは,多数のコンピュータから標的のサーバに対して一斉に大量のデータを送りつけ,サーバの処理能力やネットワークの帯域をパンクさせてサービスを利用できなくする攻撃です。
UDPはコネクションを確立せずにデータを送るシンプルな通信方式で,「DNSリフレクタ攻撃」はその性質を悪用した攻撃手法の一つです。攻撃者が送信元のIPアドレスを標的のIPアドレスに偽装した上で,多数のDNSサーバに問い合わせを送ります。すると,実際の問い合わせよりもずっと大きなサイズの応答データが,偽装された送信元,つまり標的のサーバに大量に送りつけられることになり,標的への攻撃として機能します。従って,正解は「ア」です。
「イ」の「SQLインジェクション攻撃」は,Webアプリケーションの入力欄に不正なSQL文を紛れ込ませて,データベースを不正に操作する攻撃であり,UDPの性質を悪用したDDoS攻撃とは異なる種類の攻撃です。「ウ」の「ディレクトリトラバーサル攻撃」は,URLに細工を加えて本来アクセスできないはずのファイルやディレクトリに不正にアクセスする攻撃です。「エ」の「リスト型アカウントハッキング攻撃」は,あらかじめ入手したID・パスワードの一覧を使って不正ログインを試みる攻撃であり,これらもいずれもDDoS攻撃とは異なる種類の攻撃です。
令和6年12月修了 問28
共通鍵暗号方式の特徴はどれか。
| ア | 暗号化通信に使用する場合,鍵を相手と共有する必要があり,事前に平文で送付することが推奨されている。 |
|---|---|
| イ | 暗号化通信をする相手が1人の場合,使用する鍵の個数は公開鍵暗号方式よりも多い。 |
| ウ | 同じ程度の暗号強度をもつ鍵長を選んだ場合,公開鍵暗号方式と比較して,暗号化や復号に必要な時間が短い。 |
| エ | 鍵のペアを生成し,一方の鍵で文書を暗号化すると,他方の鍵でだけ復号することができる。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「共通鍵暗号方式」とは,暗号化と復号に同じ一つの鍵を使う暗号方式です。公開鍵暗号方式に比べると,暗号化や復号の計算処理がシンプルで済むため,同じ程度の暗号としての強さ(暗号強度)を持つ鍵を選んだ場合,処理にかかる時間が短くて済むという特徴があります。従って,正解は「ウ」です。
「ア」は,共通鍵暗号方式では暗号化通信を行う前に,事前に相手と鍵を安全な方法で共有しておく必要があり,その鍵を平文(暗号化されていない,そのままの状態)で送ってしまうと,途中で盗み見られて暗号自体が破られてしまう危険があるため,平文での送付は推奨されるどころか避けるべきこととされています。
「イ」は,暗号化通信をする相手が1人であれば,共通鍵暗号方式で必要な鍵は基本的に1つで済むのに対し,公開鍵暗号方式では公開鍵と秘密鍵という2つの鍵が必要になるため,共通鍵暗号方式のほうが使用する鍵の個数は少なくなります。
「エ」は,1組の鍵ペア(公開鍵と秘密鍵)を使い,一方の鍵で暗号化したものはもう一方の鍵でしか復号できないという公開鍵暗号方式の仕組みの説明であり,共通鍵暗号方式では同じ1つの鍵で暗号化と復号の両方を行います。
令和6年12月修了 問29
XML署名を利用することによってできることはどれか。
| ア | TLSにおいて,HTTP通信の暗号化及び署名の付与に利用することによって,通信経路上でのXMLファイルの盗聴を防止する。 |
|---|---|
| イ | XMLとJavaScriptがもつ非同期のHTTP通信機能を使い,Webページの内容を動的に書き換えた上で署名を付与することによって,対話型のWebページを作成する。 |
| ウ | XML文書全体に対する単一の署名だけではなく,文書の一部に対して署名を付与する部分署名や多重署名などの複雑な要件に対応する。 |
| エ | 隠したい署名データを画像データの中に埋め込むことによって,署名の存在自体を外から判別できなくする。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
「XML署名」とは,XML形式で作られた文書に対して,電子署名(作成者の証明や改ざんの検出を行うための情報)を付ける仕組みです。
XML署名の大きな特徴の1つは,文書全体に対してまとめて1つの署名を付けるだけでなく,文書の中の一部分だけに対して署名を付ける「部分署名」や,1つの文書に対して複数の異なる署名を重ねて付ける「多重署名」といった,複雑で柔軟な署名の付け方に対応できる点です。従って,正解は「ウ」です。
「ア」は,TLSという通信の暗号化の仕組みに関する説明であり,XML署名そのものの機能とは異なる文脈の話です。「イ」は,XMLHttpRequestなどを使ってWebページの内容を書き換える「Ajax」と呼ばれる技術の説明であり,電子署名とは直接関係がありません。「エ」は,メッセージを画像データなどに隠して埋め込む「ステガノグラフィ」という別の技術の説明であり,署名の存在を明示するXML署名とは,むしろ考え方が反対の技術です。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
同一問題 : 〔令6修1問29〕
解説 : 「XML署名」とは,XML形式で作られた文書に対して,電子署名(作成者の証明や改ざんの検出を行うための情報)を付ける仕組みです。
XML署名の大きな特徴の1つは,文書全体に対してまとめて1つの署名を付けるだけでなく,文書の中の一部分だけに対して署名を付ける「部分署名」や,1つの文書に対して複数の異なる署名を重ねて付ける「多重署名」といった,複雑で柔軟な署名の付け方に対応できる点です。従って,正解は「ウ」です。
「ア」は,TLSという通信の暗号化の仕組みに関する説明であり,XML署名そのものの機能とは異なる文脈の話です。「イ」は,XMLHttpRequestなどを使ってWebページの内容を書き換える「Ajax」と呼ばれる技術の説明であり,電子署名とは直接関係がありません。「エ」は,メッセージを画像データなどに隠して埋め込む「ステガノグラフィ」という別の技術の説明であり,署名の存在を明示するXML署名とは,むしろ考え方が反対の技術です。
令和6年7月修了 問27
サイバーキルチェーンに関する説明として,適切なものはどれか。
| ア | 委託先の情報セキュリティリスクが委託元にも影響するという考え方を基にしたリスク分析のこと |
|---|---|
| イ | 攻撃者がクライアントとサーバとの間の通信を中継し,あたかもクライアントとサーバが直接通信しているかのように装うことによって情報を盗聴するサイバー攻撃手法のこと |
| ウ | 攻撃者の視点から,攻撃の手口を偵察から目的の実行までの段階に分けたもの |
| エ | 取引データを複数の取引ごとにまとめ,それらを時系列につなげたチェーンに保存することによって取引データの改ざんを検知可能にしたもの |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「サイバーキルチェーン」とは,攻撃者の視点に立って,サイバー攻撃の一連の流れを偵察,武器化,配送,攻撃実行,目的の達成といった複数の段階に分けて整理した考え方のことです。この考え方に基づいて各段階での対策を検討することで,攻撃の早い段階で被害を防ぐことが期待できます。「ウ」が正解です。
「ア」は「サプライチェーンリスク」に関する説明であり,委託先のリスクが委託元にも影響するという考え方について述べています。
「イ」は攻撃者が通信を中継して盗聴する手法である「中間者攻撃」についての説明です。
「エ」は取引データを時系列につなげて改ざんを検知できるようにする仕組みである「ブロックチェーン」についての説明です。
令和6年7月修了 問28
エンベロープ暗号化の説明はどれか。
| ア | 暗号化鍵で平文を暗号化してから,その暗号化鍵を別の暗号化鍵で暗号化する。 |
|---|---|
| イ | 暗号化メールを送信する際に,送信者が電子メールの返信先メールアドレスを設定する。 |
| ウ | 公開鍵暗号方式を利用し,電子メールの受信者の公開鍵でメール本文を暗号化する。 |
| エ | 光の最小単位である光子1個1個に1ビットのデータを載せて送り,受信した光子の数を確認することによって盗聴を発見できる。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「エンベロープ暗号化」とは,まずデータそのものを暗号化鍵で暗号化し,その暗号化に使った鍵をさらに別の鍵で暗号化するという二段階の仕組みのことです。この方法により,大量のデータを効率よく暗号化しつつ,鍵の管理も安全に行うことができます。「ア」が正解です。
「イ」は電子メールの返信先アドレスの設定についての説明であり,暗号化の仕組みとは直接関係がありません。
「ウ」は公開鍵暗号方式を用いて受信者の公開鍵でメール本文を暗号化する方法についての説明で,これは一般的な公開鍵暗号の利用方法です。
「エ」は量子暗号の仕組みについての説明で,光子を用いて盗聴を検知する技術について述べています。
令和6年7月修了 問29
リスクベース認証の特徴はどれか。
| ア | いかなる利用条件でのアクセスの要求においても,ハードウェアトークンとパスワードを併用するなど,常に二つの認証方式を併用することによって,不正アクセスに対する安全性を高める。 |
|---|---|
| イ | いかなる利用条件でのアクセスの要求においても認証方法を変更せずに,同一の手順によって普段どおりにシステムにアクセスできるようにし,可用性を高める。 |
| ウ | 普段と異なる利用条件でのアクセスと判断した場合には,追加の本人認証をすることによって,不正アクセスに対する安全性を高める。 |
| エ | 利用者が認証情報を忘れ,かつ,Webブラウザに保存しているパスワード情報を使用できないリスクを想定して,緊急と判断した場合には,認証情報を入力せずに,利用者は普段どおりにシステムを利用できるようにし,可用性を高める。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
「リスクベース認証」とは,普段と異なる利用条件,例えばいつもと違う場所や端末からのアクセスがあった場合に,それをリスクが高い状況と判断して,追加の本人確認を求めることによって不正アクセスへの安全性を高める仕組みのことです。通常の利用条件のときには追加の確認を求めないため,利用者の利便性を損なわずに安全性を高められる点が特徴です。状況に応じて認証を強化するという点から「ウ」が正解です。
「ア」はいかなる場合でも常に二つの認証方式を併用するという内容で,リスクに応じて認証方法を変えるという柔軟性がなく,リスクベース認証とは異なります。
「イ」は利用条件にかかわらず常に同一の手順でアクセスできるとしており,リスクに応じた追加確認という考え方が含まれていません。
「エ」は緊急時に認証情報の入力を省略できるとする内容で,むしろセキュリティを緩めることを述べており,リスクベース認証の趣旨とは逆の方向を示しています。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
同一問題 : 〔令4修12問36〕
解説 : 「リスクベース認証」とは,普段と異なる利用条件,例えばいつもと違う場所や端末からのアクセスがあった場合に,それをリスクが高い状況と判断して,追加の本人確認を求めることによって不正アクセスへの安全性を高める仕組みのことです。通常の利用条件のときには追加の確認を求めないため,利用者の利便性を損なわずに安全性を高められる点が特徴です。状況に応じて認証を強化するという点から「ウ」が正解です。
「ア」はいかなる場合でも常に二つの認証方式を併用するという内容で,リスクに応じて認証方法を変えるという柔軟性がなく,リスクベース認証とは異なります。
「イ」は利用条件にかかわらず常に同一の手順でアクセスできるとしており,リスクに応じた追加確認という考え方が含まれていません。
「エ」は緊急時に認証情報の入力を省略できるとする内容で,むしろセキュリティを緩めることを述べており,リスクベース認証の趣旨とは逆の方向を示しています。
令和6年6月修了 問28
| ア | 256 |
|---|---|
| イ | 2128 |
| ウ | 2255 |
| エ | 2256 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「AES-256」は256ビットの鍵長を持つ暗号方式です。ブルートフォース攻撃(総当たり攻撃)で鍵を特定しようとする場合,考えられる鍵の組み合わせの数だけ試行する必要があり,その最大値は2の256乗(2256)通りになります。正解は「エ」です。
「ア」の256は鍵長のビット数そのものであり組み合わせの数ではない,「イ」の2128や「ウ」の2255は鍵長を誤って解釈した場合に生じやすい誤答です。鍵長がnビットのとき,総当たりで試すべき組み合わせの数は2のn乗になるという基本的な関係を理解していれば,正確に答えを導くことができます。
令和6年6月修了 問29
2要素認証に該当するものはどれか。
| ア | 2本の指の指紋で認証する。 |
|---|---|
| イ | 虹彩とパスワードで認証する。 |
| ウ | 異なる2種類の特殊文字を混ぜたパスワードで認証する。 |
| エ | 異なる二つのパスワードで認証する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「2要素認証」とは,「知識情報」(パスワードなど),「所持情報」(ICカードなど),「生体情報」(指紋や虹彩など)という異なる種類の認証要素を2つ以上組み合わせる認証方式のことです。「イ」の虹彩とパスワードの組み合わせは,生体情報と知識情報という異なる種類の要素を組み合わせているため2要素認証に該当します。
「ア」の2本の指の指紋は,どちらも同じ生体情報という1種類の要素にすぎないため1要素認証,「ウ」の異なる特殊文字を混ぜたパスワードも結局は知識情報という1種類の要素,「エ」の異なる二つのパスワードも同様に知識情報のみであり,いずれも要素の種類としては1つにとどまるため2要素認証とは言えません。要素の「種類の違い」が2要素認証の条件であることを理解しておく必要があります。
令和5年12月修了 問27
| ア | DoS攻撃又はDDoS攻撃を繰り返し,長期間にわたり特定組織の業務を妨害する攻撃又はそれを行う者 |
|---|---|
| イ | 興味本位で場当たり的に,公開されている攻撃ツールの使用や脆弱性検査ツールの悪用が繰り返される攻撃又はそれを行う者 |
| ウ | 不特定多数への感染を目的として,複数の攻撃方法を組み合わせたマルウェアを継続的にばらまく攻撃又はそれを行う者 |
| エ | 明確な目的をもち,標的となる組織に応じて複数の攻撃方法を組み合わせ,気付ようかれないよう執拗に繰り返される攻撃又はそれを行う者 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「APT」(Advanced Persistent Threat)とは,明確な目的を持った攻撃者が,標的となる組織の特性に応じて複数の攻撃方法を組み合わせ,なるべく気付かれないように,執拗かつ長期間にわたって行うサイバー攻撃,またはそれを行う攻撃者のことを指します。
「Advanced」は高度であること,「Persistent」は執拗・継続的であること,「Threat」は脅威であることをそれぞれ表しており,標的型攻撃の中でも特に組織的で計画的なものを指す言葉として使われます。正解は「エ」です。
「ア」は,DoS攻撃やDDoS攻撃を繰り返し,長期間にわたり業務を妨害する攻撃についての説明で,これはAPTというよりも,可用性を狙った妨害攻撃の説明に近い内容です。
「イ」は,興味本位で場当たり的に攻撃ツールを使用する攻撃者についての説明で,これはスクリプトキディと呼ばれる,比較的技術力の低い攻撃者を指す言葉に近い内容です。
「ウ」は,不特定多数への感染を目的として,複数の攻撃を組み合わせたマルウェアを継続的にばらまく攻撃についての説明で,こちらは特定の標的を狙うAPTとは異なり,無差別的な攻撃の説明にあたります。
令和5年12月修了 問29
| ア | FRRとFARは独立している。 |
|---|---|
| イ | FRRを減少させると,FARは減少する。 |
| ウ | FRRを減少させると,FARは増大する。 |
| エ | FRRを増大させると,FARは増大する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
バイオメトリクス認証(生体認証)における判定しきい値とは,本人であるかどうかを判定する際の基準となる,一致度の厳しさを表す値です。この判定しきい値を変化させると,「FRR」(本人拒否率:本人であるにもかかわらず拒否してしまう割合)と「FAR」(他人受入率:他人であるにもかかわらず本人として受け入れてしまう割合)が,互いにトレードオフの関係になります。
しきい値を厳しくする(FRRを減少させようとする)と,本人をより確実に受け入れられるようになる一方で,他人を誤って受け入れてしまう可能性も高まるため,FARは増大します。従って,FRRを減少させるとFARは増大するという「ウ」が正解です。
「ア」は,FRRとFARが独立しているとしていますが,実際にはこの2つはしきい値を通じて密接に関係しており,独立しているとはいえません。
「イ」は,FRRを減少させるとFARも減少するとしていますが,実際にはFRRとFARはトレードオフの関係にあるため,一方を減らそうとすると他方が増えてしまいます。
「エ」は,FRRを増大させるとFARも増大するとしていますが,実際にはFRRを増大させる(判定を厳しくする)と,他人を誤って受け入れる可能性は下がるため,FARは減少するのが正しい関係です。
令和5年7月修了 問27
シャドーITに該当するものはどれか。
| ア | IT製品やITを活用して地球環境への負荷を低減する取組 |
|---|---|
| イ | IT部門の許可を得ずに,従業員又は部門が業務に利用しているデバイスやクラウドサービス |
| ウ | 攻撃対象者のディスプレイやキータイプを物陰から盗み見て,情報を盗み出す行為 |
| エ | ネットワーク上のコンピュータに侵入する準備として,侵入対象の弱点を探るために組織や所属する従業員の情報を収集すること |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「シャドーIT」とは,企業のIT部門による許可や把握を得ないまま,従業員や各部門が独自の判断で業務に利用しているデバイスやクラウドサービスなどのことを指します。
個人が契約したクラウドストレージサービスに業務データを保存したり,私物のスマートフォンで会社のメールを確認したりする行為などが,シャドーITの典型的な例です。組織が把握していないところで情報のやり取りが行われるため,情報漏えいなどのセキュリティリスクが高まる要因になるとされています。従って,正解は「イ」です。
「ア」は,IT製品やITを活用して地球環境への負荷を低減する取組についての説明で,これは「グリーンIT」と呼ばれる考え方の説明です。
「ウ」は,攻撃対象者のディスプレイやキータイプを物陰から盗み見て情報を盗み出す行為についての説明で,これは「ショルダーハッキング」と呼ばれる,のぞき見によって情報を盗む手口についての説明です。
「エ」は,ネットワーク上のコンピュータに侵入する準備として,侵入対象の弱点を探るために組織や従業員の情報を収集することについての説明で,これは「フットプリンティング」または偵察活動と呼ばれる,サイバー攻撃の準備段階についての説明です。
令和5年7月修了 問28
ファイルの提供者は,ファイルの作成者が作成したファイルAを受け取り,ファイルAと,ファイルAにSHA-256を適用して算出した値Bとを利用者に送信する。そのとき,利用者が情報セキュリティ上実現できることはどれか。ここで,利用者が受信した値Bはファイルの提供者から事前に電話で直接伝えられた値と同じであり,改ざんされていないことが確認できているものとする。
| ア | 値BにSHA-256を適用して値Bからデジタル署名を算出し,そのデジタル署名を検証することによって,ファイルAの作成者を確認できる。 |
|---|---|
| イ | 値BにSHA-256を適用して値Bからデジタル署名を算出し,そのデジタル署名を検証することによって,ファイルAの提供者がファイルAの作成者であるかどうかを確認できる。 |
| ウ | ファイルAにSHA-256を適用して値を算出し,その値と値Bを比較することによって,ファイルAの内容が改ざんされていないかどうかを検証できる。 |
| エ | ファイルAの内容が改ざんされていても,ファイルAにSHA-256を適用して値を算出し,その値と値Bの差分を確認することによって,ファイルAの内容のうち改ざんされている部分を修復できる。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
「SHA-256」というハッシュ関数を使って,ファイルAが改ざんされていないかどうかを検証する仕組みについての問題です。SHA-256は,任意のデータから,そのデータに固有の短い値(ハッシュ値)を計算する関数で,元のデータが少しでも変わると,計算されるハッシュ値も大きく変わるという性質を持っています。
利用者は,ファイルAと,ファイルAにSHA-256を適用して計算された値Bを受け取ります。この値Bは,電話で直接伝えられた値と同じであることが確認できているので,値B自体が改ざんされていないことは保証されています。
利用者は,受け取ったファイルAに対して自分でもSHA-256を適用して値を計算し,その計算結果と,事前に確認済みの値Bとを比較します。もし両者が一致すれば,受け取ったファイルAが,値Bを計算した時点のファイルAと同じ内容である,つまり途中で改ざんされていないということを検証できます。従って,正解は「ウ」です。
「ア」と「イ」は,値Bにさらにハッシュを適用してデジタル署名を算出し検証するとしていますが,そもそもデジタル署名の検証には公開鍵暗号方式による署名の仕組みが必要であり,単にハッシュ値を再計算するだけのこの状況とは異なります。
「エ」は,改ざんされている部分を修復できるとしていますが,ハッシュ値の比較によって分かるのは「改ざんされているかどうか」だけであり,改ざんされた具体的な箇所や内容を特定したり,元に戻したりすることはできません。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
同一問題 : 〔令1秋問40〕
解説 : 「SHA-256」というハッシュ関数を使って,ファイルAが改ざんされていないかどうかを検証する仕組みについての問題です。SHA-256は,任意のデータから,そのデータに固有の短い値(ハッシュ値)を計算する関数で,元のデータが少しでも変わると,計算されるハッシュ値も大きく変わるという性質を持っています。
利用者は,ファイルAと,ファイルAにSHA-256を適用して計算された値Bを受け取ります。この値Bは,電話で直接伝えられた値と同じであることが確認できているので,値B自体が改ざんされていないことは保証されています。
利用者は,受け取ったファイルAに対して自分でもSHA-256を適用して値を計算し,その計算結果と,事前に確認済みの値Bとを比較します。もし両者が一致すれば,受け取ったファイルAが,値Bを計算した時点のファイルAと同じ内容である,つまり途中で改ざんされていないということを検証できます。従って,正解は「ウ」です。
「ア」と「イ」は,値Bにさらにハッシュを適用してデジタル署名を算出し検証するとしていますが,そもそもデジタル署名の検証には公開鍵暗号方式による署名の仕組みが必要であり,単にハッシュ値を再計算するだけのこの状況とは異なります。
「エ」は,改ざんされている部分を修復できるとしていますが,ハッシュ値の比較によって分かるのは「改ざんされているかどうか」だけであり,改ざんされた具体的な箇所や内容を特定したり,元に戻したりすることはできません。
令和5年7月修了 問29
アプリケーションソフトウェアにデジタル署名を施す目的はどれか。
| ア | アプリケーションソフトウェアの改ざんを利用者が検知できるようにする。 |
|---|---|
| イ | アプリケーションソフトウェアの使用を特定の利用者に制限する。 |
| ウ | アプリケーションソフトウェアの著作権が作成者にあることを証明する。 |
| エ | アプリケーションソフトウェアの利用者による修正や改変を不可能にする。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「デジタル署名」とは,公開鍵暗号の技術を応用して,電子データが本当に特定の作成者によって作られたものであり,かつ,送信された後に改ざんされていないことを確認するための仕組みです。
アプリケーションソフトウェアにデジタル署名を施す主な目的は,そのアプリケーションソフトウェアが,配布された後に第三者によって改ざん(不正な変更)されていないかどうかを,利用者が検知できるようにすることにあります。従って,正解は「ア」です。
「イ」は,アプリケーションソフトウェアの使用を特定の利用者に制限することについての説明ですが,これはライセンス認証やアクセス制御の仕組みによって実現されるものであり,デジタル署名の直接の目的ではありません。
「ウ」は,アプリケーションソフトウェアの著作権が作成者にあることを証明することについての説明ですが,デジタル署名はあくまで技術的な検証の仕組みであり,法的な著作権の証明そのものを目的とするものではありません。
「エ」は,アプリケーションソフトウェアの利用者による修正や改変を不可能にすることについての説明ですが,デジタル署名は改ざんが行われたかどうかを検知するための仕組みであり,改ざん自体を物理的・技術的に不可能にする仕組みではありません。
令和5年7月修了 問33
セキュリティバイデザインの説明はどれか。
| ア | 開発済みのシステムに対して,第三者の情報セキュリティ専門家が,脆弱性診断を行い,システムの品質及びセキュリティを高めることである。 |
|---|---|
| イ | 開発済みのシステムに対して,リスクアセスメントを行い,リスクアセスメント結果に基づいてシステムを改修することである。 |
| ウ | システムの運用において,第三者による監査結果を基にシステムを改修することである。 |
| エ | システムの企画・設計段階からセキュリティを確保する方策のことである。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「セキュリティバイデザイン」とは,システムを開発する際に,後からセキュリティ対策を追加するのではなく,企画や設計の段階から,あらかじめセキュリティを確保するための方策を組み込んでおくという考え方です。
開発の早い段階からセキュリティを意識することで,後になってから重大な脆弱性が見つかり,大幅な手戻りが発生するといった事態を防ぎやすくなります。従って,正解は「エ」です。
「ア」は,開発済みのシステムに対して第三者の情報セキュリティ専門家が脆弱性診断を行い,品質やセキュリティを高めることについての説明ですが,これは開発が完了した後の段階で行われる取り組みであり,企画・設計段階からセキュリティを組み込むというセキュリティバイデザインの考え方とは,対象とする時期が異なります。
「イ」は,開発済みのシステムに対してリスクアセスメントを行い,その結果に基づいてシステムを改修することについての説明で,これも開発後の段階での対応であり,上流工程からの取り組みとは異なります。
「ウ」は,システムの運用において,第三者による監査結果を基にシステムを改修することについての説明で,これも運用段階,つまり開発のかなり後の段階で行われる取り組みであり,企画・設計段階を対象とするセキュリティバイデザインとは時期が異なります。
令和5年6月修了 問27
| ア | シャドーIT |
|---|---|
| イ | ソーシャルエンジニアリング |
| ウ | ダークネット |
| エ | バックドア |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
「シャドーIT」とは,企業の情報システム部門の許可を得ずに,従業員が独自の判断でデバイスやクラウドサービス,ソフトウェアを業務に利用してしまう状態を指す用語です。管理外での利用は,情報漏えいやセキュリティ上のリスクを高める要因となります。
「イ」のソーシャルエンジニアリングは,人間の心理的な隙や行動のミスにつけこんで情報を盗み出す手口のことで,技術的な攻撃とは異なる手法です。
「ウ」のダークネットは,インターネット上で到達不能なアドレス空間や,匿名性の高いネットワーク領域を指す用語です。
「エ」のバックドアは,不正なアクセスを目的として設置される裏口的な侵入経路のことです。
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
同一問題 : 〔令3修6問42〕
解説 : 「シャドーIT」とは,企業の情報システム部門の許可を得ずに,従業員が独自の判断でデバイスやクラウドサービス,ソフトウェアを業務に利用してしまう状態を指す用語です。管理外での利用は,情報漏えいやセキュリティ上のリスクを高める要因となります。
「イ」のソーシャルエンジニアリングは,人間の心理的な隙や行動のミスにつけこんで情報を盗み出す手口のことで,技術的な攻撃とは異なる手法です。
「ウ」のダークネットは,インターネット上で到達不能なアドレス空間や,匿名性の高いネットワーク領域を指す用語です。
「エ」のバックドアは,不正なアクセスを目的として設置される裏口的な侵入経路のことです。
令和5年6月修了 問28
暗号方式に関する記述のうち,適切なものはどれか。
| ア | AESは公開鍵暗号方式,RSAは共通鍵暗号方式の一種である。 |
|---|---|
| イ | 共通鍵暗号方式では,暗号化及び復号に同一の鍵を使用する。 |
| ウ | 公開鍵暗号方式を通信内容の秘匿に使用する場合は,暗号化に使用する鍵を秘密にして,復号に使用する鍵を公開する。 |
| エ | デジタル署名に公開鍵暗号方式が使用されることはなく,共通鍵暗号方式が使用される。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
共通鍵暗号方式では,暗号化と復号に同じ鍵を使用します。この鍵を通信相手と安全に共有することが課題となる一方で,処理速度が速いという利点があります。
「ア」はAESとRSAの分類が逆になっており,実際にはAESが共通鍵暗号方式,RSAが公開鍵暗号方式に分類されるため誤りです。
「ウ」は公開鍵暗号方式について,暗号化に使う鍵を秘密にし,復号に使う鍵を公開するとしていますが,通信内容の秘匿を目的とする場合は逆で,暗号化の鍵を公開し,復号の鍵を秘密にするのが正しい使い方です。
「エ」はデジタル署名に公開鍵暗号方式が使われないとしていますが,実際にはデジタル署名は公開鍵暗号方式の技術を応用して実現されているため誤りです。
令和5年6月修了 問29
CAPTCHAの目的はどれか。
| ア | Webサイトなどにおいて,コンピュータではなく人間がアクセスしていることを確認する。 |
|---|---|
| イ | 公開鍵暗号と共通鍵暗号を組み合わせて,メッセージを効率よく暗号化する。 |
| ウ | 通信回線を流れるパケットをキャプチャして,パケットの内容の表示や解析,集計を行う。 |
| エ | 電子政府推奨暗号の安全性を評価し,暗号技術の適切な実装法,運用法を調査,検討する。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「CAPTCHA」とは,Webサイトなどにアクセスしているのがコンピュータのプログラムではなく,人間であることを確認するための仕組みです。歪んだ文字列を読み取らせたり,画像の中から特定の物を選ばせたりすることで,自動化されたプログラムによる不正なアクセスや登録を防ぎます。
「イ」は公開鍵暗号と共通鍵暗号を組み合わせるハイブリッド暗号方式についての説明であり,CAPTCHAとは異なる技術です。
「ウ」はパケットキャプチャツールに関する記述であり,通信内容の解析を目的とするものです。
「エ」は暗号技術の評価や検討を行うCRYPTRECなどの活動についての説明です。
令和5年1月修了 問36
オープンリダイレクトを悪用した攻撃に該当するものはどれか。
| ア | HTMLメールのリンクを悪用し,HTMLメールに,正規のWebサイトとは異なる偽のWebサイトのURLをリンク先に指定し,利用者がリンクをクリックすることによって,偽のWebサイトに誘導する。 |
|---|---|
| イ | Webサイトにアクセスすると自動的に他のWebサイトに遷移する機能を悪用し,攻撃者が指定した偽のWebサイトに誘導する。 |
| ウ | インターネット上の不特定多数のホストからDNSリクエストを受け付けて応答するDNSキャッシュサーバを悪用し,攻撃対象のWebサーバに大量のDNSのレスポンスを送り付け,リソースを枯渇させる。 |
| エ | 設定の不備によって,正規の利用者以外からの電子メールやWebサイトへのアクセス要求を受け付けるプロキシを悪用し,送信元を偽った迷惑メールの送信を行う。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「オープンリダイレクト」とは,Webサイトにアクセスした際に自動的に別のWebサイトへ転送(リダイレクト)する機能を悪用し,攻撃者があらかじめ用意した偽のWebサイトへ利用者を誘導する攻撃手法です。正規のWebサイトのリダイレクト機能を経由するため,利用者はリンク先が正規のサイトであると信じやすく,フィッシング詐欺などに悪用されることがあります。正解は「イ」です。
「ア」は,HTMLメールのリンクに偽のURLを直接指定して誘導する手法についての説明であり,これはオープンリダイレクトを利用したものではなく,単純なフィッシングメールの手口に近い内容です。
「ウ」は,DNSキャッシュサーバを悪用して大量のDNSレスポンスを攻撃対象に送りつける攻撃についての説明であり,これはDNSリフレクション攻撃と呼ばれる別の手法です。
「エ」は,設定不備のあるプロキシを悪用して送信元を偽った迷惑メールを送信する手口についての説明であり,こちらもオープンリダイレクトとは異なる攻撃です。
令和5年1月修了 問37
| ア | カード情報の取得を目的に,金融機関が利用しているクラウドサービスに侵入する攻撃 |
|---|---|
| イ | 課金回避を目的に,同じハードウェア上に構築された別の仮想マシンに侵入し,課金機能を利用不可にする攻撃 |
| ウ | クラウドサービス利用者の経済的な損失を目的に,リソースを大量消費させる攻撃 |
| エ | パスワード解析を目的に,クラウドサービス環境のリソースを悪用する攻撃 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「EDoS攻撃」(Economic Denial of Service)とは,従量課金制のクラウドサービスを標的にした攻撃で,大量のリソースを意図的に消費させることによって,クラウドサービス利用者に高額な利用料金を支払わせ,経済的な損害を与えることを目的とした攻撃です。通常のDoS攻撃がサービスの提供自体を妨害することを目的とするのに対し,EDoS攻撃はサービス自体は動作し続けながらも,利用者に経済的な打撃を与える点が特徴です。
「ア」は,金融機関のクラウドサービスに侵入してカード情報を取得することを目的とした攻撃についての説明であり,これは情報窃取を目的とした一般的な不正アクセスに近い内容です。
「イ」は,同じハードウェア上の別の仮想マシンに侵入して課金機能を利用不可にする攻撃についての説明であり,こちらもEDoS攻撃の本質とは異なります。
「エ」は,パスワード解析を目的にクラウド環境のリソースを悪用する攻撃についての説明であり,これは主に総当たり攻撃などの手段としてクラウドを悪用するケースに該当し,EDoS攻撃とは異なる目的を持っています。
令和4年12月修了 問35
共通鍵暗号の鍵を見つけ出そうとする,ブルートフォース攻撃に該当するものはどれか。
| ア | ー組みの平文と暗号文が与えられたとき,全ての鍵候補を一つずつ試して鍵を見つけ出す。 |
|---|---|
| イ | 平文と暗号文と鍵の関係を表す代数式を手掛かりにして鍵を見つけ出す。 |
| ウ | 平文の一部分の情報と,暗号文の一部分の情報との間の統計的相関を手掛かりにして鍵を見つけ出す。 |
| エ | 平文を一定量変化させたときの暗号文の変化から鍵を見つけ出す。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「ブルートフォース攻撃」とは,暗号の鍵を見つけ出すために,考えられる全ての鍵の候補を一つずつ順番に試していくという,力ずくの手法による攻撃のことです。
選択肢「ア」にある通り,一組の平文と暗号文が与えられたときに,全ての鍵候補を一つずつ試して,実際にその平文を暗号化した結果が与えられた暗号文と一致するかどうかを確認していくという方法が,ブルートフォース攻撃の典型的な手口です。これが正解です。
「イ」は,平文と暗号文と鍵の関係を表す代数式を手掛かりにして鍵を見つけ出すという説明ですが,これは「代数的攻撃」と呼ばれる,数学的な関係性を利用した別の攻撃手法についての説明です。
「ウ」は,平文の一部分の情報と暗号文の一部分の情報との間の統計的な相関を手掛かりにして鍵を見つけ出すという説明ですが,これは「線形解読法」と呼ばれる暗号解読手法についての説明です。
「エ」は,平文を一定量変化させたときの暗号文の変化から鍵を見つけ出すという説明ですが,これは「差分解読法」と呼ばれる暗号解読手法についての説明です。
令和4年12月修了 問37
| ア | シンクライアントエージェント |
|---|---|
| イ | ストリクトルーティング |
| ウ | デジタルフォレンジックス |
| エ | バックドア |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
答えは「エ」です。「バックドア」とは,攻撃者がシステムに一度侵入した後,再びそのシステムに侵入するための「裏口」として,あらかじめ組み込んでおく不正なプログラムや仕組みのことです。バックドアが仕掛けられると,攻撃者は正規の認証手続きを経ることなく,いつでもそのシステムに再侵入できるようになってしまいます。
「ア」の「シンクライアントエージェント」は,シンクライアントシステムにおいて,クライアント端末側で動作するソフトウェアのことであり,正規の仕組みであってバックドアとは異なります。
「イ」の「ストリクトルーティング」は,パケットの送信経路をあらかじめ厳密に指定する仕組みのことであり,こちらもバックドアとは異なる技術です。
「ウ」の「デジタルフォレンジックス」は,コンピュータやネットワークに残された記録を収集・分析し,不正アクセスや犯罪の証拠を明らかにするための技術のことであり,攻撃者が使う技術ではなく,むしろ攻撃を調査するための技術です。
令和4年7月修了 問35
企業のDMZ上で1台のDNSサーバを,インターネット公開用と,社内のPC及びサーバからの名前解決の問合せに対応する社内用とで共用している。このDNSサーバが,DNSキャッシュポイズニング攻撃による被害を受けた結果,直接引き起こされ得る現象はどれか。
| ア | DNSサーバのハードディスク上に定義されているDNSサーバ名が書き換わり,インターネットからのDNS参照者が,DNSサーバに接続できなくなる。 |
|---|---|
| イ | DNSサーバのメモリ上にワームが常駐し,DNS参照元に対して不正プログラムを送り込む。 |
| ウ | 社内の利用者間の電子メールについて,宛先メールアドレスが書き換えられ,送信ができなくなる。 |
| エ | 社内の利用者が,インターネット上の特定のWebサーバにアクセスしようとすると,本来とは異なるWebサーバに誘導される。 |
令和4年7月修了 問43
| ア | DNSのゾーン転送に使用されることから,通信がファイアウォールで許可されている可能性が高い。 |
|---|---|
| イ | WebサイトのHTTPS通信での閲覧に使用されることから,マルウェアと指令サーバとの間の通信が侵入検知システムで検知される可能性が低い。 |
| ウ | Webサイトの閲覧に使用されることから,通信がファイアウォールで許可されている可能性が高い。 |
| エ | ドメイン名の名前解決に使用されることから,マルウェアと指令サーバとの間の通信が侵入検知システムで検知される可能性が低い。 |
令和4年6月修了 問35
人間には読み取ることが可能でも,学習機能がないなどの単純なプログラムでは読み取ることが難しいという差異を利用して,ゆがめたり一部を隠したりした画像から文字を判読して入力させることによって,学習機能がないなどの単純なプログラムによる自動入力を排除するための技術はどれか。
| ア | CAPTCHA |
|---|---|
| イ | QRコード |
| ウ | 短縮URL |
| エ | トラックバックping |
令和4年6月修了 問36
検索サイトの検索結果の上位に悪意のあるサイトが表示されるように細工する攻撃の名称はどれか。
| ア | DNSキャッシュポイズニング |
|---|---|
| イ | SEOポイズニング |
| ウ | クロスサイトスクリプティング |
| エ | ソーシャルエンジニアリング |
令和4年6月修了 問37
攻撃者がシステムに侵入するときにポートスキャンを行う目的はどれか。
| ア | 後処理の段階において,システムログに攻撃の痕跡が残っていないかどうかを調査する。 |
|---|---|
| イ | 権限取得の段階において,権限を奪取できそうなアカウントがあるかどうかを調査する。 |
| ウ | 事前調査の段階において,攻撃できそうなサービスがあるかどうかを調査する。 |
| エ | 不正実行の段階において,攻撃者にとって有益な利用者情報があるかどうかを調査する。 |
令和4年6月修了 問38
メッセージが改ざんされていないかどうかを確認するために,そのメッセージから,ブロック暗号を用いて生成することができるものはどれか。
| ア | PKI |
|---|---|
| イ | パリティビット |
| ウ | メッセージ認証符号 |
| エ | ルート証明書 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
令和4年6月修了 問39
暗号解読の手法のうち,ブルートフォース攻撃はどれか。
| ア | 与えられた1組の平文と暗号文に対し,総当たりで鍵を割り出す。 |
|---|---|
| イ | 暗号化関数の統計的な偏りを線形関数によって近似して解読する。 |
| ウ | 暗号化装置の動作を電磁波から解析することによって解読する。 |
| エ | 異なる二つの平文とそれぞれの暗号文の差分を観測して鍵を割り出す。 |
令和4年6月修了 問40
| ア | ICカードによって個々の利用者が識別できるので,管理負荷を軽減するために全利用者に共通のPINを設定する。 |
|---|---|
| イ | ICカード紛失時には,新たなICカードを発行し,PINを再設定した後で,紛失したICカードの失効処理を行う。 |
| ウ | PINには,ICカードの表面に刻印してある数字情報を組み合わせたものを設定する。 |
| エ | PINは,ICカードの配送には同封せず,別経路で利用者に知らせる。 |
令和4年6月修了 問43
自社の中継用メールサーバで,接続元IPアドレス,電子メールの送信者のメールアドレスのドメイン名,及び電子メールの受信者のメールアドレスのドメイン名から成るログを取得するとき,外部ネットワークからの第三者中継と判断できるログはどれか。ここで,AAA.168.1.5 と AAA.168.1.10 は自社のグローバルIPアドレスとし,BBB.45.67.89 と BBB.45.67.90 は社外のグローバルIPアドレスとする。a.b.c は自社のドメイン名とし,a.b.d と a.b.e は他社のドメイン名とする。また,IPアドレスとドメイン名は詐称されていないものとする。
| 接続元IPアドレス | 電子メールの送信者の メールアドレスの ドメイン名 | 電子メールの受信者の メールアドレスの ドメイン名 | |
| ア | AAA.168.1.5 | a.b.c | a.b.d |
| イ | AAA.168.1.10 | a.b.c | a.b.c |
| ウ | BBB.45.67.89 | a.b.d | a.b.e |
| エ | BBB.45.67.90 | a.b.d | a.b.c |
令和4年1月修了 問35
| ア | Webサイトのコンテンツをキャッシュし,本来のサーバに代わってコンテンツを利用者に配信することによって,ネットワークやサーバの負荷を軽減する。 |
|---|---|
| イ | 外部からインターネットを経由して社内ネットワークにアクセスする際に,CHAPなどのプロトコルを中継することによって,利用者認証時のパスワードの盗聴を防止する。 |
| ウ | 外部からインターネットを経由して社内ネットワークにアクセスする際に,時刻同期方式を採用したワンタイムパスワードを発行することによって,利用者認証時のパスワードの盗聴を防止する。 |
| エ | 侵入して乗っ取ったコンピュータに対して,他のコンピュータへの攻撃などの不正な操作をするよう,外部から命令を出したり応答を受け取ったりする。 |
令和4年1月修了 問37
緊急事態を装って組織内部の人間からパスワードや機密情報を入手する不正な行為は,どれに分類されるか。
| ア | ソーシャルエンジニアリング |
|---|---|
| イ | トロイの木馬 |
| ウ | 踏み台攻撃 |
| エ | ブルートフォース攻撃 |
令和4年1月修了 問38
| ア | 暗号通信方式としてIPsecとTLSを選択可能にすることによって利用者の利便性を高める。 |
|---|---|
| イ | 公開鍵暗号方式と共通鍵暗号方式を組み合わせることによって鍵管理コストと処理性能の両立を図る。 |
| ウ | 複数の異なる共通鍵暗号方式を組み合わせることによって処理性能を高める。 |
| エ | 複数の異なる公開鍵暗号方式を組み合わせることによって安全性を高める。 |
令和4年1月修了 問39
メッセージ認証符号の利用目的に該当するものはどれか。
| ア | メッセージが改ざんされていないことを確認する。 |
|---|---|
| イ | メッセージの暗号化方式を確認する。 |
| ウ | メッセージの概要を確認する。 |
| エ | メッセージの秘匿性を確保する。 |
令和4年1月修了 問41
自分の公開鍵のデジタル証明書をもつA氏が,B商店に対して電子メールを使って商品を注文するときに,A氏は自分の秘密鍵を用いてデジタル署名を行い,B商店はA氏の公開鍵を用いて署名を確認する。この手法によって実現できることはどれか。ここで,A氏の秘密鍵はA氏だけが使用できるものとする。
| ア | A氏からB商店に送られた注文の内容が,第三者に漏れないようにできる。 |
|---|---|
| イ | A氏から発信された注文が,B商店に届くようにできる。 |
| ウ | B商店からA氏への商品販売が許可されていることを確認できる。 |
| エ | B商店に届いた注文が,A氏からの注文であることを確認できる。 |
令和4年1月修了 問42
不正が発生する際には “不正のトライアングル” の3要素全てが存在すると考えられている。“不正のトライアングル” の構成要素の説明として,適切なものはどれか。
| ア | “機会” とは,情報システムなどの技術や物理的な環境,組織のルールなど,内部者による不正行為の実行を可能又は容易にする環境の存在である。 |
|---|---|
| イ | “情報と伝達” とは,必要な情報が識別,把握及び処理され,組織内外及び関係者相互に正しく伝えられるようにすることである。 |
| ウ | “正当化” とは,ノルマによるプレッシャなどのことである。 |
| エ | “動機” とは,良心のかしゃくを乗り越える都合の良い解釈や他人への責任転嫁など,内部者が不正行為を自ら納得させるための自分勝手な理由付けである。 |
令和3年12月修了 問35
A社のWebサーバは,サーバ証明書を使ってTLS通信を行っている。PCからA社のWebサーバへのTLSを用いたアクセスにおいて,当該PCがサーバ証明書を入手した後に,認証局の公開鍵を利用して行う動作はどれか。
| ア | 暗号化通信に利用する共通鍵を,認証局の公開鍵を使って復号する。 |
|---|---|
| イ | 暗号化通信に利用する共通鍵を生成し,認証局の公開鍵を使って暗号化する。 |
| ウ | サーバ証明書の正当性を,認証局の公開鍵を使って検証する。 |
| エ | 利用者が入力して送付する秘匿データを,認証局の公開鍵を使って暗号化する。 |
令和3年12月修了 問37
ゼロデイ攻撃の特徴はどれか。
| ア | 脆弱性に対してセキュリティパッチが提供される前に当該脆弱性を悪用して攻撃する。 |
|---|---|
| イ | 特定のWebサイトに対し,日時を決めて,複数台のPCから同時に攻撃する。 |
| ウ | 特定のターゲットに対し,フィッシングメールを送信して不正サイトに誘導する。 |
| エ | 不正中継が可能なメールサーバを見つけて,それを踏み台にチェーンメールを大量に送信する。 |
令和3年12月修了 問38
送信者Aからの文書ファイルと,その文書ファイルのデジタル署名を受信者Bが受信したとき,受信者Bができることはどれか。ここで,受信者Bは送信者Aの署名検証鍵Xを保有しており,受信者Bと第三者は送信者Aの署名生成鍵Yを知らないものとする。
| ア | デジタル署名,文書ファイル及び署名検証鍵Xを比較することによって,文書ファイルに改ざんがあった場合,その部分を判別できる。 |
|---|---|
| イ | 文書ファイルが改ざんされていないこと,及びデジタル署名が署名生成鍵Yによって生成されたことを確認できる。 |
| ウ | 文書ファイルがマルウェアに感染していないことを認証局に問い合わせて確認できる。 |
| エ | 文書ファイルとデジタル署名のどちらかが改ざんされた場合,どちらが改ざんされたかを判別できる。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
令和3年12月修了 問40
パスワードリスト攻撃に該当するものはどれか。
| ア | 一般的な単語や人名からパスワードのリストを作成し,インターネットバンキングへのログインを試行する。 |
|---|---|
| イ | 想定し得るパスワードとそのハッシュ値との対のリストを用いて,入手したハッシュ値からパスワードを効率的に解析する。 |
| ウ | どこかのWebサイトから流出した利用者IDとパスワードのリストを用いて,他のWebサイトに対してログインを試行する。 |
| エ | ピクチャパスワードの入力を録画してリスト化しておき,それを利用することによってタブレット端末へのログインを試行する。 |
令和3年12月修了 問43
サーバへのログイン時に用いるパスワードを不正に取得しようとする攻撃とその対策の組合せのうち,適切なものはどれか。
| 辞書攻撃 | スニッフィング | ブルートフォース攻撃 | |
| ア | 推測されにくいパスワードを設定する。 | パスワードを暗号化して送信する。 | ログインの試行回数に制限を設ける。 |
| イ | 推測されにくいパスワードを設定する。 | ログインの試行回数に制限を設ける。 | パスワードを暗号化して送信する。 |
| ウ | パスワードを暗号化して送信する。 | ログインの試行回数に制限を設ける。 | 推測されにくいパスワードを設定する。 |
| エ | ログインの試行回数に制限を設ける。 | 推測されにくいパスワードを設定する。 | パスワードを暗号化して送信する。 |
令和3年6月修了 問35
| ア | 人からのアクセスであることを確認できるよう,アクセスした者に応答を求め,その応答を分析する仕組み |
|---|---|
| イ | 不正なSQL文をデータベースに送信しないよう,Webサーバに入力された文字列をプレースホルダに割り当ててSQL文を組み立てる仕組み |
| ウ | 利用者が本人であることを確認できるよう,Webサイトから一定時間ごとに異なるパスワードを要求する仕組み |
| エ | 利用者が本人であることを確認できるよう,乱数をWebサイト側で生成して利用者に送り,利用者側でその乱数を鍵としてパスワードを暗号化し,Webサイトに送り返す仕組み |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
令和3年6月修了 問36
| ア | 同じメッセージダイジェストを出力する二つの異なるメッセージは容易に求められる。 |
|---|---|
| イ | メッセージが異なっていても,メッセージダイジェストは全て同じである。 |
| ウ | メッセージダイジェストからメッセージを復元することは困難である。 |
| エ | メッセージダイジェストの長さはメッセージの長さによって異なる |
令和3年6月修了 問37
| ア | 受信者の公開鍵であり,送信者がメッセージダイジェストからディジタル署名を作成する際に使用する。 |
|---|---|
| イ | 受信者の秘密鍵であり,受信者がディジタル署名からメッセージダイジェストを算出する際に使用する。 |
| ウ | 送信者の公開鍵であり,受信者がディジタル署名からメッセージダイジェストを算出する際に使用する。 |
| エ | 送信者の秘密鍵であり,送信者がメッセージダイジェストからディジタル署名を作成する際に使用する。 |
令和3年1月修了 問37
チャレンジレスポンス認証方式に該当するものはどれか。
| ア | 固定パスワードをTLSによって暗号化し,クライアントからサーバに送信する。 |
|---|---|
| イ | 端末のシリアル番号を,クライアントで秘密鍵を使って暗号化してサーバに送信する。 |
| ウ | トークンという装置が自動的に表示する,認証のたびに異なるデータをパスワードとしてサーバに送信する。 |
| エ | 利用者が入力したパスワードと,サーバから受け取ったランダムなデータとをクライアントで演算し,その結果をサーバに送信する。 |
令和2年12月修了 問35
攻撃者が用意したサーバXのIPアドレスが,A社WebサーバのFQDNに対応するIPアドレスとして,B社DNSキャッシュサーバに記憶された。これによって,意図せずサーバXに誘導されてしまう利用者はどれか。ここで,A社,B社の各従業員は自社のDNSキャッシュサーバを利用して名前解決を行う。
| ア | A社WebサーバにアクセスしようとするA社従業員 |
|---|---|
| イ | A社WebサーバにアクセスしようとするB社従業員 |
| ウ | B社WebサーバにアクセスしようとするA社従業員 |
| エ | B社WebサーバにアクセスしようとするB社従業員 |
令和2年12月修了 問39
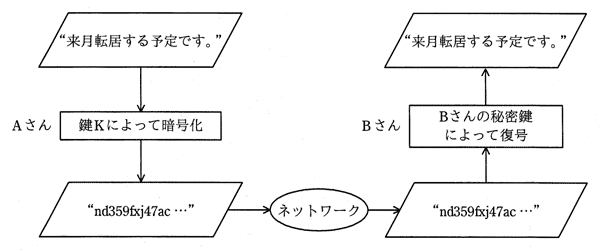
AさんがBさんの公開鍵で暗号化した電子メールを,BさんとCさんに送信した結果のうち,適切なものはどれか。ここで,Aさん,Bさん,Cさんのそれぞれの公開鍵は3人全員がもち,それぞれの秘密鍵は本人だけがもっているものとする。
| ア | 暗号化された電子メールを,Bさんだけが,Aさんの公開鍵で復号できる。 |
|---|---|
| イ | 暗号化された電子メールを,Bさんだけが,自身の秘密鍵で復号できる。 |
| ウ | 暗号化された電子メールを,Bさんも,Cさんも,Bさんの公開鍵で復号できる。 |
| エ | 暗号化された電子メールを,Bさんも,Cさんも,自身の秘密鍵で復号できる。 |
令和2年7月修了 問35
SQLインジェクション攻撃の説明として,適切なものはどれか。
| ア | Webアプリケーションのデータ操作言語の呼出し方に不備がある場合に,攻撃者が悪意をもって構成した文字列を入力することによって,データベースのデータの不正な取得,改ざん及び削除をする攻撃 |
|---|---|
| イ | Webサイトに対して,他のサイトを介して大量のパケットを送り付け,そのネットワークトラフィックを異常に高めてサービスを提供不能にする攻撃 |
| ウ | 確保されているメモリ空間の下限又は上限を超えてデータの書込みと読出しを行うことによって,プログラムを異常終了させたりデータエリアに挿入された不正なコードを実行させたりする攻撃 |
| エ | 攻撃者が罠を仕掛けたWebページを利用者が閲覧し,当該ページ内のリンクをぜいクリックしたときに,不正スクリプトを含む文字列が脆弱なWebサーバに送り込まれ,レスポンスに埋め込まれた不正スクリプトの実行によって,情報漏えいをもたらす攻撃 |
令和2年7月修了 問39
楕円曲線暗号の特徴はどれか。
| ア | RSA暗号と比べて,短い鍵長で同レベルの安全性が実現できる。 |
|---|---|
| イ | 共通鍵暗号方式であり,暗号化や復号の処理を高速に行うことができる。 |
| ウ | 総当たりによる解読が不可能なことが,数学的に証明されている。 |
| エ | データを秘匿する目的で用いる場合,復号鍵を秘密にしておく必要がない。 |
令和2年6月修了 問37
ソーシャルエンジニアリングに分類される手口はどれか。
| ア | ウイルス感染で自動作成されたバックドアからシステムに侵入する。 |
|---|---|
| イ | システム管理者などを装い,利用者に問い合わせてパスワードを取得する。 |
| ウ | 総当たり攻撃ツールを用いてパスワードを解析する。 |
| エ | バッファオーバフローなどのソフトウェアの脆弱性を利用してシステムに侵入する。 |
令和2年6月修了 問38
| ア | あらかじめ登録された利用者のメールアドレス宛てに,現パスワードを送信する。 |
|---|---|
| イ | あらかじめ登録された利用者のメールアドレス宛てに,パスワード再登録用ページへアクセスするための,推測困難なURLを送信する。 |
| ウ | 新たにメールアドレスを入力させ,そのメールアドレス宛てに,現パスワードを送信する。 |
| エ | 新たにメールアドレスを入力させ,そのメールアドレス宛てに,パスワード再登録用ページへアクセスするための,推測困難なURLを送信する。 |
令和2年1月修了 問41
水飲み場型攻撃(Watering Hole Attack)の手口はどれか。
| ア | アイコンを文書ファイルのものに偽装した上で,短いスクリプトを埋め込んだショートカットファイル(LNKファイル)を電子メールに添付して標的組織の従業員に送信する。 |
|---|---|
| イ | 事務連絡などのやり取りを何度か行うことによって,標的組織の従業員の気を緩めさせ,信用させた後,攻撃コードを含む実行ファイルを電子メールに添付して送信する。 |
| ウ | 標的組織の従業員が頻繁にアクセスするWebサイトに攻撃コードを埋め込み,標的組織の従業員がアクセスしたときだけ攻撃が行われるようにする。 |
| エ | ミニブログのメッセージにおいて,ドメイン名を短縮してリンク先のURLを分かりにくくすることによって,攻撃コードを埋め込んだWebサイトに標的組織の従業員を誘導する。 |
令和1年12月修了 問37
ディレクトリトラバーサル攻撃に該当するものはどれか。
| ア | 攻撃者が,Webアプリケーションの入力データとしてデータベースへの命令文を構成するデータを入力し,管理者の意図していないSQL文を実行させる。 |
|---|---|
| イ | 攻撃者が,パス名を使ってファイルを指定し,管理者の意図していないファイルを不正に閲覧する。 |
| ウ | 攻撃者が,利用者をWebサイトに誘導した上で,WebアプリケーションによるHTML出力のエスケープ処理の欠陥を悪用し,利用者のWebブラウザで悪意のあるスクリプトを実行させる。 |
| エ | セッションIDによってセッションが管理されるとき,攻撃者がログイン中の利用者のセッションIDを不正に取得し,その利用者になりすましてサーバにアクセスする。 |
令和1年秋期 問39
| ア | アクセスする際にパスワード認証などの正規の手続が必要なWebサイトに,当該手続を経ないでアクセス可能なURL |
|---|---|
| イ | インターネットに公開されているサーバのTCPポートの中からアクティブになっているポートを探して,稼働中のサービスを特定するためのツール |
| ウ | ネットワーク上の通信パケットを取得して通信内容を見るために設けられたスイッチのLANポート |
| エ | プログラムが確保するメモリ領域に,領域の大きさを超える長さの文字列を入力してあふれさせ,ダウンさせる攻撃 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
令和1年7月修了 問38
| ア | 血管の分岐点の分岐角度や分岐点間の長さから特徴を抽出して認証する。 |
|---|---|
| イ | 署名するときの速度や筆圧から特徴を抽出して認証する。 |
| ウ | 瞳孔から外側に向かって発生するカオス状のしわの特徴を抽出して認証する。 |
| エ | 隆線によって形作られる紋様からマニューシャと呼ばれる特徴点を抽出して認証する。 |
令和1年6月修了 問36
ドライブバイダウンロード攻撃に該当するものはどれか。
| ア | PC内のマルウェアを遠隔操作して,PCのハードディスクドライブを丸ごと暗号化する。 |
|---|---|
| イ | 外部ネットワークからファイアウォールの設定の誤りを突いて侵入し,内部ネットワークにあるサーバのシステムドライブにルートキットを仕掛ける。 |
| ウ | 公開Webサイトにおいて,スクリプトをWebページ中の入力フィールドに入力し,Webサーバがアクセスするデータベース内のデータを不正にダウンロードする。 |
| エ | 利用者が公開Webサイトを閲覧したときに,その利用者の意図にかかわらず,PCにマルウェアをダウンロードさせて感染させる。 |
令和1年6月修了 問37
| ア | 勝手にファイルを暗号化して正常に読めなくする。 |
|---|---|
| イ | 単独のプログラムとして不正な動作を行う。 |
| ウ | 特定の条件になるまで活動をせずに待機する。 |
| エ | ネットワークやリムーバブルメディアを媒介として自ら感染を広げる。 |
令和1年6月修了 問44
生体認証システムを導入するときに考慮すべき点として,最も適切なものはどれか。
| ア | 本人のディジタル証明書を,信頼できる第三者機関に発行してもらう。 |
|---|---|
| イ | 本人を誤って拒否する確率と他人を誤って許可する確率の双方を勘案して装置を調整する。 |
| ウ | マルウェア定義ファイルの更新が頻繁な製品を利用することによって,本人を誤って拒否する確率の低下を防ぐ。 |
| エ | 容易に推測できないような知識量と本人が覚えられる知識量とのバランスが,認証に必要な知識量の設定として重要となる。 |
平成31年春期 問37
パスワードリスト攻撃の手口に該当するものはどれか。
| ア | 辞書にある単語をパスワードに設定している利用者がいる状況に着目して,攻撃対象とする利用者IDを一つ定め,辞書にある単語やその組合せをパスワードとして,ログインを試行する。 |
|---|---|
| イ | パスワードの文字数の上限が小さいWebサイトに対して,攻撃対象とする利用者IDを一つ定め,文字を組み合わせたパスワードを総当たりして,ログインを試行する。 |
| ウ | 複数サイトで同一の利用者IDとパスワードを使っている利用者がいる状況に着目して,不正に取得した他サイトの利用者IDとパスワードの一覧表を用いて,ログインを試行する。 |
| エ | よく用いられるパスワードを一つ定め,文字を組み合わせた利用者IDを総当たりして,ログインを試行する。 |
平成31年1月修了 問37
DNSキャッシュポイズニングに分類される攻撃内容はどれか。
| ア | DNSサーバのソフトウェアのバージョン情報を入手して,DNSサーバのセキュリティホールを特定する。 |
|---|---|
| イ | PCが参照するDNSサーバに偽のドメイン情報を注入して,利用者を偽装されたサーバに誘導する。 |
| ウ | 攻撃対象のサービスを妨害するために,攻撃者がDNSサーバを踏み台に利用して再帰的な問合せを大量に行う。 |
| エ | 内部情報を入手するために,DNSサーバが保存するゾーン情報をまとめて転送させる。 |
平成31年1月修了 問38
クロスサイトスクリプティングに該当するものはどれか。
| ア | Webアプリケーションのデータ操作言語の呼出し方に不備がある場合に,攻撃者が悪意をもって構成した文字列を入力することによって,データベースのデータの不正な取得,改ざん及び削除を可能とする。 |
|---|---|
| イ | Webサイトに対して,他のサイトを介して大量のパケットを送り付け,そのネットワークトラフィックを異常に高めてサービスを提供不能にする。 |
| ウ | 確保されているメモリ空間の下限又は上限を超えてデータの書込みと読出しを行うことによって,プログラムを異常終了させたりデータエリアに挿入された不正なコードを実行させたりする。 |
| エ | 攻撃者が罠を仕掛けたWebページを利用者が閲覧し,当該ページ内のリンクをぜいクリックしたときに,不正スクリプトを含む文字列が脆弱なWebサーバに送り込まれ,レスポンスに埋め込まれた不正スクリプトの実行によって,情報漏えいをもたらす。 |
平成30年12月修了 問37
SEOポイズニングの説明はどれか。
| ア | Web検索サイトの順位付けアルゴリズムを悪用して,検索結果の上位に,悪意のあるWebサイトを意図的に表示させる。 |
|---|---|
| イ | ウイルス対策ソフトのセキュリティ上の脆弱性を悪用して,システム権限で不ぜい正な処理を実行させる。 |
| ウ | 車などで移動しながら,無線LANのアクセスポイントを探し出して,ネットワークに侵入する。 |
| エ | ネットワークを流れるパケットから,侵入のパターンに合致するものを検出して,管理者への通知や,検出した内容の記録を行う。 |
平成30年12月修了 問38
SQLインジェクション攻撃の説明はどれか。
| ア | Webアプリケーションに問題があるとき,悪意のある問合せや操作を行う命令文をWebサイトに入力して,データベースのデータを不正に取得したり改ざんしたりする攻撃 |
|---|---|
| イ | 悪意のあるスクリプトを埋め込んだWebページを訪問者に閲覧させて別のWebサイトで,その訪問者が意図しない操作を行わせる攻撃 |
| ウ | 市販されているDBMSの脆弱性を悪用することによって,宿主となるデータベースサーバを探して感染を繰り返し,インターネットのトラフィックを急増させる攻撃 |
| エ | 訪問者の入力データをそのまま画面に表示するWebサイトを悪用して,悪意のあるスクリプトを訪問者のWebブラウザで実行させる攻撃 |
平成30年6月修了 問38
平成30年6月修了 問42
情報セキュリティにおけるタイムスタンプサービスの説明はどれか。
| ア | 公式の記録において使われる全世界共通の日時情報を,暗号化通信を用いて安全に表示するWebサービス |
|---|---|
| イ | 指紋,声紋,静脈パターン,網膜,虹彩などの生体情報を,認証システムに登録した日時を用いて認証するサービス |
| ウ | 電子データが,ある日時に確かに存在していたこと,及びその日時以降に改ざんされていないことを証明するサービス |
| エ | ネットワーク上のPCやサーバの時計を合わせるための日時情報を途中で改ざんされないように通知するサービス |
平成30年1月修了 問37
| ア | 他人のIDやパスワードを用いて,回線の一部にひそかにアクセスしてデータを盗用する方法である。 |
|---|---|
| イ | ネットワークを介して送受信されているデータを不正に傍受する方法である。 |
| ウ | 不正行為が表面化しない程度に,多数の資産から少しずつ詐取する方法である。 |
| エ | プログラム実行後のコンピュータの内部又は周囲に残っている情報をひそかに探索して,必要情報を入手する方法である。 |
平成29年12月修了 問36
クロスサイトスクリプティングに該当するものはどれか。
| ア | 攻撃者が,スクリプトを用いてWebサイトのOSコマンドを呼び出し,任意のファイルの読出しや変更・削除などの不正操作をする。 |
|---|---|
| イ | 攻撃者が,スクリプトを用いて特定のPCへ大量に接続要求を送り出し,通信機能を停止させる。 |
| ウ | 攻撃者が用意したスクリプトでWebサイトのサービスポートに順次アクセスし,各ポートに対応するサービスに存在するセキュリティ上の弱点を探し出す。 |
| エ | 攻撃者が用意したスクリプトを,閲覧者のWebブラウザを介して脆弱なWebサイトに送り込み,閲覧者のWebブラウザ上でスクリプトを実行させる。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成29年12月修了 問40
| ア | 利用者からの要求に対して正確な時刻を返答し,時刻合わせを可能にする。 |
|---|---|
| イ | 利用者から要求された電子メールの本文に対して,ディジタル署名を付与する。 |
| ウ | 利用者やサーバの公開鍵を証明するディジタル証明書を発行する。 |
| エ | 利用者やサーバの秘密鍵を証明するディジタル証明書を発行する。 |
平成29年秋期 問36
| ア | 遠隔操作が可能なマルウェアに,情報収集及び攻撃活動を指示する。 |
|---|---|
| イ | 電子商取引事業者などに,偽のディジタル証明書の発行を命令する。 |
| ウ | 不正なWebコンテンツのテキスト,画像及びレイアウト情報を一元的に管理する。 |
| エ | 踏み台となる複数のサーバからの通信を制御し遮断する。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成29年7月修了 問37
送信者Aが文書ファイルと,その文書ファイルのディジタル署名を受信者Bに送信したとき,受信者Bができることはどれか。ここで,受信者Bは送信者Aの署名検証鍵Xを保有しており,受信者Bと第三者は送信者Aの署名生成鍵Yを知らないものとする。
| ア | ディジタル署名,文書ファイル及び署名検証鍵Xを比較することによって,文書ファイルに改ざんがあった場合,その部分を判別できる。 |
|---|---|
| イ | 文書ファイルがウイルスに感染していないことを認証局に問い合わせて確認できる。 |
| ウ | 文書ファイルが改ざんされていないこと,及びディジタル署名が署名生成鍵Yによって生成されたことを確認できる。 |
| エ | 文書ファイルとディジタル署名のどちらかが改ざんされた場合,どちらが改ざんされたかを判別できる。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成29年6月修了 問37
APTの説明はどれか。
| ア | 攻撃者はDoS攻撃及びDDoS攻撃を繰り返し組み合わせて,長期間にわたり特定組織の業務を妨害する。 |
|---|---|
| イ | 攻撃者は興味本位で場当たり的に,公開されている攻撃ツールや脆弱性検査ツールを悪用した攻撃を繰り返す。 |
| ウ | 攻撃者は特定の目的をもち,標的となる組織の防御策に応じて複数の手法を組ようみ合わせ,気付かれないよう執拗に攻撃を繰り返す。 |
| エ | 攻撃者は不特定多数への感染を目的として,複数の攻撃方法を組み合わせたマルウェアを継続的にばらまく。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成29年6月修了 問41
| ア | 取引当事者間で共有する秘密鍵を管理する。 |
|---|---|
| イ | 取引当事者の公開鍵に対するディジタル証明書を発行する。 |
| ウ | 取引当事者のディジタル署名を管理する。 |
| エ | 取引当事者のパスワードを管理する。 |
平成29年1月修了 問36
ディレクトリトラバーサル攻撃はどれか。
| ア | OSの操作コマンドを利用するアプリケーションに対して,攻撃者が,OSのディレクトリ作成コマンドを渡して実行する。 |
|---|---|
| イ | SQL文のリテラル部分の生成処理に問題があるアプリケーションに対して,攻撃者が,任意のSQL文を渡して実行する。 |
| ウ | シングルサインオンを提供するディレクトリサービスに対して,攻撃者が,不正に入手した認証情報を用いてログインし,複数のアプリケーションを不正使用する。 |
| エ | 入力文字列からアクセスするファイル名を組み立てるアプリケーションに対して,攻撃者が,上位のディレクトリを意味する文字列を入力して,非公開のファイルにアクセスする。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成29年1月修了 問45
認証局が侵入され,攻撃者によって不正なWebサイト用のディジタル証明書が複数発行されたおそれがある。どのディジタル証明書が不正に発行されたものか分からない場合,誤って不正に発行されたディジタル証明書を用いたWebサイトにアクセスしないために利用者側で実施すべき対策はどれか。
| ア | Webサイトのディジタル証明書の有効期限が過ぎている場合だけアクセスを中止する。 |
|---|---|
| イ | Webサイトへのアクセスログを確認し,ドメインがWhoisデータベースに登録されていない場合だけアクセスする。 |
| ウ | 当該認証局のCP(Certificate Policy)の内容を確認し,セキュリティを考慮している内容である場合だけアクセスする。 |
| エ | ブラウザで当該認証局を信頼していない状態に設定し,Webサイトのディジタル証明書に関するエラーが出た場合はアクセスを中止する。 |
平成28年12月修了 問39
| ア | |
|---|---|
| イ | |
| ウ | |
| エ |
平成28年12月修了 問41
標的型攻撃メールで利用されるソーシャルエンジニアリング手法に該当するものはどれか。
| ア | 件名に “未承諾広告※” と記述する。 |
|---|---|
| イ | 件名や本文に,受信者の業務に関係がありそうな内容を記述する。 |
| ウ | 支払う必要がない料金を振り込ませるために,債権回収会社などを装い無差別に送信する。 |
| エ | 偽のホームページにアクセスさせるために,金融機関などを装い無差別に送信する。 |
平成28年12月修了 問43
あるコンピュータセンタでは,インシデントを六つのタイプに分類した。
Scan:プローブ,スキャン,その他の不審なアクセス
Abuse:サーバプログラムの機能を悪用した不正中継
Forged:From:欄などを詐称した電子メールの配送
Intrusion:システムへの侵入
DoS:サービス運用妨害につながる攻撃
Other:その他
このとき,次の三つのインシデントに対するタイプの組合せのうち,適切なものはどれか。
インシデント1:ワームの攻撃が試みられた形跡があるが,侵入されていない。
インシデント2:ネットワークの輻輳による妨害を受けた。
インシデント3:DoS用の踏み台プログラムがシステムに設置されていた。
Scan:プローブ,スキャン,その他の不審なアクセス
Abuse:サーバプログラムの機能を悪用した不正中継
Forged:From:欄などを詐称した電子メールの配送
Intrusion:システムへの侵入
DoS:サービス運用妨害につながる攻撃
Other:その他
このとき,次の三つのインシデントに対するタイプの組合せのうち,適切なものはどれか。
インシデント1:ワームの攻撃が試みられた形跡があるが,侵入されていない。
インシデント2:ネットワークの輻輳による妨害を受けた。
インシデント3:DoS用の踏み台プログラムがシステムに設置されていた。
| インシデント1 | インシデント2 | インシデント3 | |
| ア | Abuse | DoS | Intrusion |
| イ | Abuse | Forged | DoS |
| ウ | Scan | DoS | Intrusion |
| エ | Scan | Forged | DoS |
平成28年7月修了 問37
キーロガーの悪用例はどれか。
| ア | 通信を行う2者間の経路上に割り込み,両者が交換する情報を収集し,改ざんする。 |
|---|---|
| イ | ネットバンキング利用時に,利用者が入力したパスワードを収集する。 |
| ウ | ブラウザでの動画閲覧時に,利用者の意図しない広告を勝手に表示する。 |
| エ | ブラウザの起動時に,利用者がインストールしていないツールバーを勝手に表示する。 |
平成28年春期 問38
スパイウェアに該当するものはどれか。
| ア | Webサイトへの不正な入力を排除するために,Webサイトの入力フォームの入カデータから,HTMLタグ,JavaScript,SQL文などを検出し,それらを他の文字列に置き換えるプログラム |
|---|---|
| イ | サーバへの侵入口となり得る脆弱なポートを探すために,攻撃者のPCからサーバのTCPポートに順番にアクセスするプログラム |
| ウ | 利用者の意図に反してPCにインストールされ,利用者の個人情報やアクセス履歴などの情報を収集するプログラム |
| エ | 利用者のパスワードを調べるために,サーバにアクセスし,辞書に載っている単語を総当たりで試すプログラム |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成28年1月修了 問36
Webビーコンに該当するものはどれか。
| ア | PCとWebサーバ自体の両方に被害を及ぼす悪意のあるスクリプトによる不正な手口 |
|---|---|
| イ | Webサイトからダウンロードされ,PC上で画像ファイルを消去するウイルス |
| ウ | Webサイトで用いるアプリケーションプログラムに潜在する誤り |
| エ | Webページなどに小さい画像を埋め込み,利用者のアクセス動向などの情報を収集する仕組み |
平成27年秋期 問36
手順に示す処理を実施することによって,メッセージの改ざんの検知の他に,受信者Bができることはどれか。
〔手順〕
送信者Aの処理
(1)メッセージから,ハッシュ関数を使ってダイジェストを生成する。
(2)秘密に保持している自分の署名生成鍵を用いて,(1)で生成したダイジェストからメッセージの署名を生成する。
(3)メッセージと,(2)で生成した署名を受信者Bに送信する。
受信者Bの処理
(4)受信したメッセージから,ハッシュ関数を使ってダイジェストを生成する。
(5)(4)生成したダイジェスト及び送信者Aの署名検証鍵を用いて,受信した署名を検証する。
〔手順〕
送信者Aの処理
(1)メッセージから,ハッシュ関数を使ってダイジェストを生成する。
(2)秘密に保持している自分の署名生成鍵を用いて,(1)で生成したダイジェストからメッセージの署名を生成する。
(3)メッセージと,(2)で生成した署名を受信者Bに送信する。
受信者Bの処理
(4)受信したメッセージから,ハッシュ関数を使ってダイジェストを生成する。
(5)(4)生成したダイジェスト及び送信者Aの署名検証鍵を用いて,受信した署名を検証する。
| ア | メッセージが送信者Aからのものであることの確認 |
|---|---|
| イ | メッセージの改ざん部位の特定 |
| ウ | メッセージの盗聴の検知 |
| エ | メッセージの漏えいの防止 |
平成27年6月修了 問45
生体認証システムを導入するときに考慮すべき点として,最も適切なものはどれか。
| ア | システムを誤作動させるデータを無害化する機能をもつライブラリを使用する。 |
|---|---|
| イ | パターンファイルの頻繁な更新だけでなく,ヒューリスティックスなど別の手段と組み合わせる。 |
| ウ | 本人のディジタル証明書を信頼できる第三者機関に発行してもらう。 |
| エ | 本人を誤って拒否する確率と他人を誤って許可する確率の双方を勘案して装置を調整する。 |
平成26年12月修了 問40
クロスサイトスクリプティングの手口はどれか。
| ア | Webアプリケーションに用意された入力フィールドに,悪意のあるJavaScriptコードを含んだデータを入力する。 |
|---|---|
| イ | インターネットなどのネットワークを通じてサーバに不正にアクセスしたり,データの改ざん・破壊を行ったりする。 |
| ウ | 大量のデータをWebアプリケーションに送ることによって,用意されたバッファ領域をあふれさせる。 |
| エ | パス名を推定することによって,本来は認証された後にしかアクセスが許可されていないページに直接ジャンプする。 |
平成26年7月修了 問36
暗号方式に関する説明のうち,適切なものはどれか。
| ア | 共通鍵暗号方式で相手ごとに秘密の通信をする場合,通信相手が多くなるに従って,鍵管理の手間が増える。 |
|---|---|
| イ | 共通鍵暗号方式では,送信側と受信側で異なった鍵を用いるので,鍵の機密性が高い。 |
| ウ | 公開鍵暗号方式で通信文を暗号化して内容を秘密にした通信をするときには,復号鍵を公開することによって,鍵管理の手間を減らす。 |
| エ | 公開鍵暗号方式では,署名に用いる鍵を公開しておく必要がある。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成26年7月修了 問43
ブルートフォース攻撃に該当するものはどれか。
| ア | 可能性のある文字のあらゆる組合せのパスワードでログインを試みる。 |
|---|---|
| イ | コンピュータへのキー入力を全て記録して外部に送信する。 |
| ウ | 盗聴者が正当な利用者のログインシーケンスをそのまま記録してサーバに送信する。 |
| エ | ブラウザとWebサーバの間の通信で,認証が成功してセッションが開始されているときに,Cookieなどのセッション情報を盗む。 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成25年6月修了 問42
平成25年春期 問38
手順に示すセキュリティ攻撃はどれか。
〔手順〕
(1)攻撃者が金融機関の偽のWebサイトを用意する。
(2)金融機関の社員を装って,偽のWebサイトへ誘導するURLを本文中に含めた電子メールを送信する。
(3)電子メールの受信者が,その電子メールを信用して本文中のURLをクリックすると,偽のWebサイトに誘導される。
(4)偽のWebサイトと気付かずに認証情報を入力すると,その情報が攻撃者に渡る。
〔手順〕
(1)攻撃者が金融機関の偽のWebサイトを用意する。
(2)金融機関の社員を装って,偽のWebサイトへ誘導するURLを本文中に含めた電子メールを送信する。
(3)電子メールの受信者が,その電子メールを信用して本文中のURLをクリックすると,偽のWebサイトに誘導される。
(4)偽のWebサイトと気付かずに認証情報を入力すると,その情報が攻撃者に渡る。
| ア | DDoS攻撃 |
|---|---|
| イ | フィッシング |
| ウ | ボット |
| エ | メールヘッダインジェクション |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成25年1月修了 問41
図は公開鍵暗号方式による機密情報の送受信の概念図である。a,b に入れる鍵の適切な組合せはどれか。
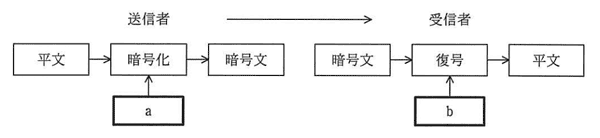
| a | b | |
| ア | 受信者の公開鍵 | 受信者の秘密鍵 |
| イ | 受信者の秘密鍵 | 受信者の公開鍵 |
| ウ | 送信者の公開鍵 | 受信者の秘密鍵 |
| エ | 送信者の秘密鍵 | 受信者の公開鍵 |
平成24年12月修了 問40
| ア | 送信者は自分の公開鍵を使用して署名処理を行い,受信者は自分の秘密鍵を使用して検証処理を行う。 |
|---|---|
| イ | 送信者は自分の秘密鍵を使用して署名処理を行い,受信者は送信者の公開鍵を使用して検証処理を行う。 |
| ウ | 送信者は受信者の公開鍵を使用して署名処理を行い,受信者は自分の秘密鍵を使用して検証処理を行う。 |
| エ | 送信者は受信者の秘密鍵を使用して署名処理を行い,受信者は自分の公開鍵を使用して検証処理を行う。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成24年7月修了 問42
| ア | ソフトウェアの作成者が保守責任者であることを告知する。 |
|---|---|
| イ | ソフトウェアの使用を特定の利用者に制限する。 |
| ウ | ソフトウェアの著作権者が署名者であることを明示する。 |
| エ | ソフトウェアの内容が改ざんされていないことを確認できるようにする。 |
平成24年7月修了 問46
ワームに関する記述のうち,最も適切なものはどれか。
| ア | OSのシステムファイルに感染し,ネットワーク経由でほかのコンピュータへの侵入を繰り返す。 |
|---|---|
| イ | ある特定の期日や条件を満たしたときに,データファイルを破壊するなど不正な機能が働く。 |
| ウ | ネットワーク経由でコンピュータ間を自己複製しながら移動し増殖する。 |
| エ | ほかのプログラムに感染し,ネットワークを利用せずに単独で増殖する。 |
平成24年6月修了 問42
ある商店が,顧客からネットワークを通じて注文(メッセージ)を受信するとき,公開鍵暗号方式を利用して,注文の内容が第三者に分からないようにしたい。商店,顧客のそれぞれが利用する,商店の公開鍵,秘密鍵の適切な組合せはどれか。
| 商店が利用する | 顧客が利用する | |
| ア | 公開鍵 | 公開鍵 |
| イ | 公開鍵 | 秘密鍵 |
| ウ | 秘密鍵 | 公開鍵 |
| エ | 秘密鍵 | 秘密鍵 |
平成24年春期 問41
| ア | 暗号化鍵と復号鍵は公開するが,暗号化アルゴリズムは秘密にしなければならない。 |
|---|---|
| イ | 暗号化鍵は公開するが,復号鍵と暗号化アルゴリズムは秘密にしなければならない。 |
| ウ | 暗号化鍵と暗号化アルゴリズムは公開するが,復号鍵は秘密にしなければならない。 |
| エ | 復号鍵と暗号化アルゴリズムは公開するが,暗号化鍵は秘密にしなければならない。 |
平成23年6月修了 問44
SQLインジェクション攻撃の説明はどれか。
| ア | Webアプリケーションに悪意のある入力データを与えてデータベースの問合せや操作を行う命令文を組み立てて,データを改ざんしたり不正に情報取得したりする攻撃 |
|---|---|
| イ | 悪意のあるスクリプトが埋め込まれたWebページを訪問者に閲覧させて,別のWebサイトで,その訪問者が意図しない操作を行わせる攻撃 |
| ウ | 市販されているデータベース管理システムの脆弱性を利用して,宿主となるデータベースサーバを探して自己伝染を繰り返し,インターネットのトラフィックを急増させる攻撃 |
| エ | 訪問者の入力データをそのまま画面に表示するWebサイトに対して,悪意のあるスクリプトを埋め込んだ入力データを送り,訪問者のブラウザで実行させる攻撃 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成22年12月修了 問41
あるコンピュータへのログイン時に入力するパスワードは5文字であり,パスワードに使用可能な文字は英字の大文字26字と数字0~9とする。これらの文字を組み合わせて作成できるすべてのパスワード候補から一つずつ試して,最大何回の試行を行えばログインできるか。
| ア | 265+105 |
|---|---|
| イ | 265×105 |
| ウ | 36×35×34×33×32 |
| エ | 365 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成22年12月修了 問45
通信データの盗聴を避けるのに適切な対策はどれか。
| ア | 暗号化 |
|---|---|
| イ | ディジタル署名 |
| ウ | ファイアウォール |
| エ | ログ解析 |
答え : ア
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成22年7月修了 問41
| ア | 受信者は,送信者の公開鍵とハッシュ関数を用いてハッシュ符号を復号し,メッセージを得る。 |
|---|---|
| イ | 受信者は,ハッシュ関数を用いてメッセージからハッシュ符号を生成し,送信者の公開鍵で復号したハッシュ符号と比較する。 |
| ウ | 送信者は,自分の公開鍵とハッシュ関数を用いてメッセージからハッシュ符号を生成し,メッセージとともに送信する。 |
| エ | 送信者は,ハッシュ関数を用いて送信者の秘密鍵のハッシュ符号を生成し,メッセージとともに送信する。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成22年春期 問42
公開鍵暗号方式に関する記述として,適切なものはどれか。
| ア | AESなどの暗号方式がある。 |
|---|---|
| イ | RSAや楕円曲線暗号などの暗号方式がある。 |
| ウ | 暗号化鍵と復号鍵が同一である。 |
| エ | 共通鍵の配送が必要である。 |
答え : イ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成22年1月修了 問41
| ア | ディジタル署名を生成する鍵,検証する鍵とも公開しない。 |
|---|---|
| イ | ディジタル署名を生成する鍵,検証する鍵とも公開する。 |
| ウ | ディジタル署名を生成する鍵は公開しないが,検証する鍵は公開する。 |
| エ | ディジタル署名を生成する鍵は公開するが,検証する鍵は公開しない。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成21年7月修了 問41
二つの通信主体X,Yの間で,次の手順の情報交換を行う認証はどれか。
〔手順〕
(1)Yは,任意の情報を含む文字列(チャレンジ)をXへ送信する。
(2)Xは,あらかじめX,Y間で定めた規則に基づき,受け取った文字列から新たな文字列(レスポンス)を生成し,Yへ返送する。
(3)Yは,返送されてきた文字列(レスポンス)が正しいことを確認する。
〔手順〕
(1)Yは,任意の情報を含む文字列(チャレンジ)をXへ送信する。
(2)Xは,あらかじめX,Y間で定めた規則に基づき,受け取った文字列から新たな文字列(レスポンス)を生成し,Yへ返送する。
(3)Yは,返送されてきた文字列(レスポンス)が正しいことを確認する。
| ア | XがYを認証する。 |
|---|---|
| イ | XがYを認証することによって,結果としてYがXを認証する。 |
| ウ | YがXを認証する。 |
| エ | YがXを認証することによって,結果としてXがYを認証する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成21年6月修了 問41
| ア | 送信者の公開かぎで暗号化し,受信者の秘密かぎで復号する。 |
|---|---|
| イ | 送信者の秘密かぎで暗号化し,受信者は送信者の公開かぎで復号する。 |
| ウ | 送信者は受信者の公開かぎで暗号化し,受信者の秘密かぎで復号する。 |
| エ | 送信者は受信者の秘密かぎで暗号化し,受信者の公開かぎで復号する。 |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
平成21年6月修了 問42
フィッシング(phishing)による被害はどれか。
| ア | インターネットからソフトウェアをダウンロードしてインストールしたところ,設定したはずのない広告がデスクトップ上に表示されるようになった。 |
|---|---|
| イ | インターネット上の多数のコンピュータから公開しているサーバに一斉にパケットが送り込まれたので,当該サーバが一時使用不能になった。 |
| ウ | 知人から送信されてきた電子メールに添付されていたファイルを実行したところ,ハードディスク上に存在するすべてのファイルを消失してしまった。 |
| エ | “本人情報の再確認が必要なので入力してください” という電子メールで示されたURLにアクセスし,個人情報を入力したところ,詐取された。 |
答え : エ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ
 共有ボタンをタップ