基本情報技術者試験過去問 - 分野別(科目A) - 情報セキュリティ対策
| ア | Webサイトに対するアクセス内容を監視し,攻撃とみなされるパターンを検知したときに当該アクセスを遮断する。 |
|---|---|
| イ | Wi-Fiアライアンスが認定した無線LANの暗号化方式の規格であり,AES暗号に対応している。 |
| ウ | 様々なシステムの動作ログを一元的に蓄積,管理し,セキュリティ上の脅威となる事象をいち早く検知,分析する。 |
| エ | ファイアウォール機能を有し,ウイルス対策,侵入検知などを連携させ,複数のセキュリティ機能を統合的に管理する。 |
| ア | インターネットから侵入が可能かどうかを,運用中のシステムに影響を与えずに確認するための隔離された環境 |
|---|---|
| イ | インターネットから侵入が可能かどうかを,運用中のシステムを対象に確認するためのテストツール群 |
| ウ | 検査対象のファイルが不正な動作をしないかどうかを,運用中のシステムに影響を与えずに確認するための隔離された環境 |
| エ | 検査対象のファイルが不正な動作をしないかどうかを,運用中のシステムを対象に確認するためのテストツール群 |
解説
サンドボックス(sandbox)は、直訳すると「砂場」で、外部から隔離された安全な実行環境のことです。砂場の中ならどんなに散らかしても外に影響が出ないように、サンドボックスの中で不審なファイルを実際に動かしても、運用中のシステムには影響が及びません。
マルウェア対策では、メールに添付されたファイルなどをサンドボックスの中で実行します。そして、勝手にファイルを書き換えたり外部と通信したりといった不正な動作をしないかを観察します。ウイルス定義ファイルに載っていない未知のマルウェアでも、振る舞いから見つけられるのが利点です。
| × ア | サンドボックスは、ファイルの振る舞いを調べるための環境です。インターネットから侵入できるかどうかを確認するのは、ペネトレーションテスト(侵入テスト)の目的です。 |
| × イ | 運用中のシステムを対象に、外部から侵入できるかを確認するテストツール群は、ペネトレーションテストのツールの説明です。 |
| ○ ウ | 検査対象のファイルが不正な動作をしないかを、運用中のシステムに影響を与えずに確認するための隔離環境で、サンドボックスの説明です。 |
| × エ | 運用中のシステムで不審なファイルを動かすと、本当に感染してしまうおそれがあります。サンドボックスは隔離された環境で確認します。 |
| ア | PCやサーバのプロセスや通信内容を監視し,不審な挙動があれば管理者に通知する。 |
|---|---|
| イ | システムを実際に攻撃して,システムの脆弱性を発見する。 |
| ウ | ファイアウォール,IDS,プロキシサーバなどのログを一元的に管理し,相関分析を行ってサイバー攻撃やインシデントを検知する。 |
| エ | 容易に侵入できるおとりのサーバをインターネット上に公開し,マルウェアの挙動や侵入者の行動を観察する。 |
解説
セキュリティ対策では、マルウェアの侵入を「入口で防ぐ」ことが基本です。しかし、新しい攻撃手法をすべて入口で止めることはできません。そこで、侵入されることを前提に、侵入後にいち早く気付いて対処する仕組みが重視されるようになりました。
EDR(Endpoint Detection and Response)は、その代表的な仕組みです。エンドポイントとは、PCやサーバなど、ネットワークの末端にある機器のことです。EDRは、エンドポイントに入れたソフトウェアでプロセスの起動、ファイルの操作、通信の内容などを常に記録・監視します。不審な挙動を見つけると管理者に通知し、その端末をネットワークから切り離すなどの対処(Response)を支援します。記録が残るので、侵入の経路や被害の範囲を後から調べるのにも役立ちます。建物の入口の警備員ではなく、各部屋に置いた防犯カメラのような役割です。
| ○ ア | PCやサーバのプロセスや通信を監視し、不審な挙動があれば管理者に通知します。EDRの機能です。 |
| × イ | システムを実際に攻撃してみて脆弱性を見つけるのは、ペネトレーションテスト(侵入テスト)の説明です。 |
| × ウ | ファイアウォールやIDSなど複数の機器のログを一元的に集め、相関分析して攻撃を検知するのは、SIEM(Security Information and Event Management)の説明です。 |
| × エ | わざと侵入しやすいおとりのサーバを公開し、攻撃者の行動やマルウェアの挙動を観察するのは、ハニーポットの説明です。 |
| ア | 機器やソフトウェアの脆弱性のうち,開発元から対策方法,修正プログラムなどが提供されていない脆弱性が残っている状態のこと |
|---|---|
| イ | 内部ネットワークであっても必ずしも安全ではないことを前提として対策を講じる考え方のこと |
| ウ | 秘密情報そのものは明かさずに,自分が秘密情報を知っていることを相手に知らせる方法のこと |
| エ | マルウェア定義ファイルを用いず,PCの振る舞いからマルウェア感染を検知する手法のこと |
解説
従来のセキュリティ対策は、社内ネットワークと外部のインターネットの間に境界を設け、ファイアウォールなどで外からの攻撃を防ぐ考え方が中心でした。これを境界型防御と言います。城壁で城を囲み、城の中にいる人は味方とみなすようなやり方です。
しかし、クラウドサービスの利用やテレワークが広まり、社内と社外の境界があいまいになりました。また、一度内部に侵入されると、内部では自由に動けてしまうという弱点もあります。
そこで生まれたのがゼロトラスト(Zero Trust)の考え方です。「何も信頼しない」という名前のとおり、社内ネットワークからのアクセスであっても安全とはみなさず、すべてのアクセスをその都度確認します。
- 利用者や機器を、アクセスのたびに認証する。
- 利用者に与える権限は、必要な範囲だけにする。
- 通信や操作の状況を継続的に監視し、怪しい動きがあれば止める。
| × ア | 開発元から修正プログラムなどの対策が提供されていない脆弱性が残っている状態は、ゼロデイ脆弱性の説明です。 |
| ○ イ | 内部ネットワークであっても必ずしも安全ではないことを前提に、対策を講じる考え方です。ゼロトラストの説明です。 |
| × ウ | 秘密の情報そのものは明かさずに、その情報を知っていることだけを相手に証明する方法は、ゼロ知識証明の説明です。 |
| × エ | マルウェア定義ファイル(パターンファイル)を使わず、プログラムの振る舞いから感染を検知する手法は、ビヘイビア法(振る舞い検知)の説明です。 |
| ア | クライアント証明書,ハードウェアトークン |
|---|---|
| イ | 静脈認証,指紋認証 |
| ウ | パスワード認証,静脈認証 |
| エ | パスワード認証,秘密の質問の答え |
解説
「2要素認証」とは、種類の異なる2つの要素を組み合わせて本人確認をする認証方式です。認証の要素は、次の3種類に分けられます。
| 要素 | 意味 | 例 |
|---|---|---|
| 知識 | 本人だけが知っていること | パスワード、PIN、秘密の質問の答え |
| 所持 | 本人だけが持っているもの | ICカード、ハードウェアトークン、クライアント証明書を入れた機器 |
| 生体 | 本人の身体の特徴 | 指紋、静脈、顔、虹彩 |
同じ種類の要素を2つ組み合わせても、2要素認証にはなりません。例えば鍵(所持)と暗証番号(知識)の両方が必要な金庫は、鍵を盗まれても暗証番号を知られなければ開きません。種類の異なる要素を組み合わせるからこそ、片方が破られても守ることができます。パスワードと秘密の質問のように知識を2つ重ねても、盗み見やフィッシングで両方まとめて知られるおそれがあります。
| × ア | クライアント証明書もハードウェアトークンも「所持」の要素です。同じ種類の組み合わせなので、2要素認証ではありません。 |
| × イ | 静脈認証も指紋認証も「生体」の要素です。同じ種類の組み合わせなので、2要素認証ではありません。 |
| ○ ウ | パスワード認証は「知識」、静脈認証は「生体」で、種類の異なる2つの要素の組み合わせです。 |
| × エ | パスワードも秘密の質問の答えも「知識」の要素です。同じ種類の組み合わせなので、2要素認証ではありません。 |
| ア | クライアント証明書,ハードウェアトークン |
|---|---|
| イ | 静脈認証,指紋認証 |
| ウ | パスワード認証,静脈認証 |
| エ | パスワード認証,秘密の質問の答え |
解説
認証とは、相手が本人であることを確かめることです。認証に使う情報は、次の3種類(認証の3要素)に分けられます。
- 知識情報
本人だけが知っているもの。パスワード、暗証番号、秘密の質問の答えなど。 - 所持情報
本人だけが持っているもの。ICカード、ハードウェアトークン、クライアント証明書を入れた端末など。 - 生体情報
本人の身体の特徴。指紋、静脈、顔など。
2要素認証は、この3種類のうち異なる種類を2つ組み合わせる認証です。銀行のATMで、キャッシュカード(所持)と暗証番号(知識)の両方が必要なのが身近な例です。同じ種類を2つ使っても、同じ弱点(例えばパスワードと秘密の質問の答えは、どちらも盗み見られると突破される)を持つので、2要素認証にはなりません。
| × ア | クライアント証明書もハードウェアトークンも、所持情報です。同じ種類の組合せなので、2要素認証にはなりません。 |
| × イ | 静脈認証も指紋認証も、生体情報です。同じ種類の組合せなので、2要素認証にはなりません。 |
| ○ ウ | パスワードは知識情報、静脈は生体情報です。種類の異なる要素の組合せなので、2要素認証に当たります。 |
| × エ | パスワードも秘密の質問の答えも、知識情報です。同じ種類の組合せなので、2要素認証にはなりません。 |
| ア | マルウェアに感染していないファイルを,マルウェアに感染していないと判断する。 |
|---|---|
| イ | マルウェアに感染していないファイルを,マルウェアに感染していると判断する。 |
| ウ | マルウェアに感染しているファイルを,マルウェアに感染していないと判断する。 |
| エ | マルウェアに感染しているファイルを,マルウェアに感染していると判断する。 |
解説
マルウェア対策ソフトの判定には、正しい判定と2種類の誤りがあります。火災報知器にたとえると、火事が起きているのに鳴らない「見逃し」と、火事ではないのに鳴る「誤報」です。
フォールスネガティブは前者の見逃しです。「ネガティブ(陰性、問題なし)と判定したが、それは誤り(フォールス)だった」と読みます。マルウェア対策ソフトでは、感染しているファイルを、感染していないと判断してしまうことです。逆に、感染していないファイルを感染していると判断する誤報は、フォールスポジティブ(誤検知)と言います。
| 実際の状態 | 判定 | 名称 |
|---|---|---|
| 感染していない | 感染していない | 真陰性(正しい) |
| 感染していない | 感染している | フォールスポジティブ(誤検知) |
| 感染している | 感染していない | フォールスネガティブ(見逃し) |
| 感染している | 感染している | 真陽性(正しい) |
| × ア | 感染していないものを感染していないと正しく判断しており、真陰性(トゥルーネガティブ)です。 |
| × イ | 感染していないものを感染していると誤って判断しており、フォールスポジティブ(誤検知)です。 |
| ○ ウ | 感染しているものを感染していないと誤って判断しており、フォールスネガティブ(見逃し)です。 |
| × エ | 感染しているものを感染していると正しく判断しており、真陽性(トゥルーポジティブ)です。 |
| ア | 画像などのデータの中に,秘密にしたい情報を他者に気付かれることなく埋め込む。 |
|---|---|
| イ | 検索エンジンの巡回ロボットにWebページの閲覧者とは異なる内容を応答し,該当Webページの検索順位が上位に来るようにする。 |
| ウ | 検査対象の製品に,問題を引き起こしそうなJPEG画像などのテストデータを送信し読み込ませて,製品の応答や挙動から脆弱性を検出する。 |
| エ | コンピュータには認識できないほどゆがんだ文字を画像として表示し,利用者に文字を認識させて入力させることによって,利用者が人であることを確認する。 |
解説
ステガノグラフィは、画像や音声などのデータの中に、別の秘密の情報を人に気付かれないように埋め込む技術です。例えば画像の各画素の色の値の最下位ビットを少し変えて情報を埋め込むと、見た目はほとんど変わらないので、情報が隠れていることに気付かれません。
暗号が「読めないようにする」技術なのに対し、ステガノグラフィは「情報があること自体を隠す」点が特徴です。普通の手紙の文章の中に、各行の先頭の文字をつなげると読める秘密の言葉を隠す「縦読み」は、その素朴な例です。
| ○ ア | 画像などの中に、秘密の情報をその存在に気付かれないように埋め込む技術で、ステガノグラフィの説明です。 |
| × イ | クローキングの説明です。検索エンジンの巡回ロボットと閲覧者とで違う内容を見せて、検索順位を不正に上げる手法です。 |
| × ウ | ファジングの説明です。問題を起こしそうなデータを大量に送り込み、製品の挙動から脆弱性を見つけるテストの手法です。 |
| × エ | CAPTCHA(Completely Automated Public Turing test to tell Computers and Humans Apart)の説明です。ゆがんだ文字を読ませて、利用者が人間であることを確認します。 |
| ア | Webアプリケーションプログラムへの攻撃を検知し,阻止する。 |
|---|---|
| イ | WebブラウザとWebサーバとの間の通信内容を改ざんする攻撃をPC内で検知し,阻止する。 |
| ウ | サーバOSへの不正なログインを検知し,阻止する。 |
| エ | ファイルへのマルウェア感染を検知し,阻止する。 |
解説
WAF(Web Application Firewall)は、Webアプリケーションの脆弱性を狙った攻撃からWebサイトを守るための装置またはソフトウェアです。通常のファイアウォールがIPアドレスやポート番号で通信を許可・遮断するのに対し、WAFはWebの通信の中身(HTTPの要求の内容)まで調べます。
建物にたとえると、通常のファイアウォールは入口で通行証を確かめる警備員、WAFは持ち込む荷物の中身まで調べる検査係です。SQLインジェクションやクロスサイトスクリプティングのような、Webアプリケーションの弱点を突く攻撃のパターンを見つけて遮断します。
| ○ ア | Webアプリケーションへの攻撃を検知し、阻止するのがWAFです。 |
| × イ | MITB(Man-in-the-Browser)攻撃への対策ソフトの説明です。PCに感染したマルウェアがブラウザとサーバの間の通信を改ざんする攻撃を、PC内で検知します。WAFはWebサーバ側に置き、サーバへの攻撃を防ぎます。 |
| × ウ | サーバOSへの不正なログインを検知する仕組みで、ホスト型のIDS(Intrusion Detection System)やIPS(Intrusion Prevention System)の説明です。 |
| × エ | ファイルへのマルウェア感染を検知し、阻止するのは、マルウェア対策ソフト(ウイルス対策ソフト)の説明です。 |
| ア | 異なる圧縮方式で,機密ファイルを複数回圧縮する。 |
|---|---|
| イ | 専用の消去ツールで,磁気ディスクのマスタブートレコードを複数回消去する。 |
| ウ | ランダムなビット列で,磁気ディスクの全領域を複数回上書きする。 |
| エ | ランダムな文字列で,機密ファイルのファイル名を複数回変更する。 |
解説
パソコンでファイルを「削除」しても、実際に消えるのは、ファイルがディスクのどこにあるかを示す管理情報だけです。データの本体はディスク上に残っていることが多く、専用のソフトウェアを使えば復元できてしまいます。本の目次からページ番号を消しても、ページそのものは残っていて読めるのと同じです。
廃棄するディスクから情報が漏れるのを防ぐには、データの本体を復元できない状態にする必要があります。そのための確実な方法が、ディスクの全領域をランダムなビット列で複数回上書きすることです。上書きされた場所には元のデータが残らないので、復元できなくなります。ディスクが正常に動作するので、この方法を使えます。
| × ア | 圧縮しても元のデータがディスク上に残っている可能性があり、圧縮したデータも解凍すれば元に戻せます。 |
| × イ | マスタブートレコードは、ディスクの先頭にある起動用の領域です。ここを消してもほかの領域のデータは残ります。 |
| ○ ウ | 全領域をランダムなビット列で複数回上書きすれば、元のデータを復元できなくなります。 |
| × エ | ファイル名を変えても、ファイルの中身は消えずにそのまま残ります。 |
| ア | Webブラウザとの間の通信を暗号化する。 |
|---|---|
| イ | 発行済セッションIDをcookieに格納する。 |
| ウ | 発行済セッションIDをHTTPレスポンスボディ中のリンク先のURIのクエリ文字列に設定する。 |
| エ | パスワードによる利用者認証を行う。 |
解説
Webアプリケーションは、ログインした利用者を見分けるために「セッションID」という番号を使います。ログインに成功するとサーバがセッションIDを発行し、ブラウザはその後のアクセスのたびにこれを送ります。サーバはセッションIDを見て、さっきログインした人だと判断します。
ところが攻撃者がセッションIDを盗むと、パスワードを知らなくても本人になりすませてしまいます。これを「セッションハイジャック」と言います。ホテルのカードキーを盗まれると、フロントを通さずに部屋へ入られてしまうのと同じです。
そこで、個人情報の表示や決済など重要な操作の直前に、改めてパスワードによる利用者認証を求めます。セッションIDだけを盗んだ攻撃者はパスワードを知らないので、この確認を通過できません。乗っ取られた場合でも、重要な情報までは見られずに済み、被害の拡大を防げます。
| × ア | 通信を暗号化すると、通信経路上でセッションIDが盗聴されるのは防げます。しかし、すでに乗っ取られたセッションでの被害を抑える対策にはなりません。 |
| × イ | セッションIDをcookieに格納するのは通常のセッション管理の方法で、乗っ取られた後の被害を防ぐ追加の対策ではありません。 |
| × ウ | セッションIDをURIのクエリ文字列に入れると、アクセスログやリファラに残って他人に知られやすくなり、かえって危険です。 |
| ○ エ | 重要な情報を表示する直前にパスワード認証を行えば、セッションを乗っ取った攻撃者はその先に進めません。 |
| 送信元 | 宛先 | 送信元 ポート番号 | 宛先 ポート番号 | |
| ア | PC | SMTPサーバ | 25 | 1024以上 |
| SMTPサーバ | PC | 1024以上 | 25 | |
| イ | PC | SMTPサーバ | 110 | 1024以上 |
| SMTPサーバ | PC | 1024以上 | 110 | |
| ウ | PC | SMTPサーバ | 1024以上 | 25 |
| SMTPサーバ | PC | 25 | 1024以上 | |
| エ | PC | SMTPサーバ | 1024以上 | 110 |
| SMTPサーバ | PC | 110 | 1024以上 |
解説
「パケットフィルタリング」は、通信データの小包(パケット)に書かれた送信元と宛先のIPアドレスやポート番号を見て、通すか止めるかを判断する機能です。「ポート番号」は、1台のコンピュータの中で、どのサービス(アプリケーション)宛ての通信かを区別する番号です。IPアドレスが建物の住所なら、ポート番号は部屋番号にあたります。
TCPで通信するとき、サービスを提供するサーバは、サービスごとに決まった番号(ウェルノウンポート)で要求を待ち受けます。メールを送信するSMTP(Simple Mail Transfer Protocol)は25番、メールを受信するPOP3(Post Office Protocol version 3)は110番です。一方、要求を出すクライアント(PC)は、通信のたびに1024以上の空いている番号を選んで送信元のポート番号として使います。
多くのファイアウォールは、内側から出ていった通信を覚えておき、それに対する戻りの通信を自動で通します。この機能をステートフルインスペクションと言います。問題のファイアウォールにはこの機能がないので、往きの通信と戻りの通信の両方を、ルールとして許可しておく必要があります。
往きは、PCが1024以上の送信元ポートから、SMTPサーバの25番ポートへ送ります。戻りは、SMTPサーバが25番の送信元ポートから、PCの1024以上のポートへ返します。往きと戻りで、送信元と宛先のポート番号が入れ替わる点がポイントです。
| × ア | 往きの送信元が25番、宛先が1024以上になっていて、サーバ側とPC側のポート番号が逆です。 |
| × イ | 110番はメールの受信に使うPOP3のポート番号です。さらに、アと同じく送信元と宛先のポート番号が逆になっています。 |
| ○ ウ | 往きは1024以上から25番へ、戻りは25番から1024以上へという、SMTPでメールを送信するときの通信です。 |
| × エ | ポート番号の向きは正しいものの、110番はPOP3の番号です。SMTPサーバへの送信には使いません。 |
| ア | インターネットバンキングでの送金時に接続するWebサイトの正当性を利用者が確認できるよう,EVSSLサーバ証明書を採用する。 |
|---|---|
| イ | インターネットバンキングでの送金時に利用者が入力した情報と,金融機関が受信した情報とに差異がないことを検証できるよう,トランザクション署名を利用する。 |
| ウ | インターネットバンキングでのログイン認証において,一定時間ごとに自動的に新しいパスワードに変更されるワンタイムパスワードを導入する。 |
| エ | インターネットバンキング利用時の通信をSSLではなくTLSを利用して暗号化するようにWebサイトを設定する。 |
解説
「MITB」(Man-in-the-Browser)攻撃は、利用者のPCに入り込んだマルウェアが、Webブラウザの中で通信の内容を盗み見たり書き換えたりする攻撃です。例えばインターネットバンキングで、利用者が「Aさんに1万円」と入力して送金すると、ブラウザの中で「攻撃者の口座に50万円」と書き換えてから銀行へ送ります。
この攻撃が厄介なのは、書換えがブラウザの中、つまり暗号化される前に行われる点です。接続先は本物の銀行のサイトで、サーバ証明書も正規のもので、通信も正しく暗号化されています。画面には利用者が入力したとおりの内容が表示されることもあるので、利用者は気付きにくくなります。
有効な対策が「トランザクション署名」です。利用者は、送金先や金額などの取引内容を、PCとは別の専用の機器(トークン)などに入力して署名を作ります。銀行は、受け取った取引内容と署名の内容が一致するかを確かめます。ブラウザの中で送金先が書き換えられても、署名とは一致しないので、不正な取引を見つけられます。
| × ア | EV SSLサーバ証明書は、接続先が本物のWebサイトかを利用者が確かめやすくするもので、偽サイト(フィッシング)への対策です。MITBでは接続先は本物のままなので、防げません。 |
| ○ イ | 利用者が入力した内容と銀行が受信した内容の差異を検証できるので、ブラウザの中での改ざんを検知できます。 |
| × ウ | ワンタイムパスワードは、盗まれたパスワードでログインされる被害への対策です。ログインした後に取引内容を書き換えるMITBは防げません。 |
| × エ | SSLとTLSの違いは、通信経路の暗号化の方式の違いです。MITBは暗号化される前のブラウザの中で改ざんするので、防げません。 |
| ア | TPMOR(Two Person Minimum Occupancy Rule) |
|---|---|
| イ | アンチパスバック |
| ウ | インターロックゲート |
| エ | パニックオープン |
解説
IDカードで入退室を管理していても、1人が認証して扉を開けたときに別の人が一緒に入ってしまうことがあります。これを「共連れ」と言い、共連れがあると誰が室内にいるのか正しく把握できません。
「アンチパスバック」は、入室の記録がないIDカードでの退室や、退室の記録がないIDカードでの再入室を許可しない仕組みです。共連れで入った人は入室の記録がないので、自分のカードで出ようとしても扉が開きません。また、先に入った人が外へカードを渡して(パスバック)、別の人を入れる不正も防げます。
| × ア | TPMOR(Two Person Minimum Occupancy Rule)は、室内に常に2人以上がいる状態を保つ規則です。1人だけで入室したり、2人のうち1人だけが退室して室内が1人になったりすることを許可しません。 |
| ○ イ | 入室の記録と退室の記録を照合して、記録がないカードでの退室や再入室を許可しない仕組みです。 |
| × ウ | インターロックゲートは、2つの扉のうち一方が閉まらないともう一方が開かない構造の出入口です。1人ずつしか通れないようにして、共連れを防ぎます。 |
| × エ | パニックオープンは、火災などの非常時に、電気錠を自動的に解錠して避難できるようにする仕組みです。 |
| ア | Webサイトからの受信データを受信処理した後,IPsecでカプセル化し,PCに送信する。 |
|---|---|
| イ | Webサイトからの受信データを受信処理した後,実行ファイルを削除し,その他のデータをPCに送信する。 |
| ウ | Webサイトからの受信データを受信処理した後,生成したデスクトップ画面の画像データだけをPCに送信する。 |
| エ | Webサイトからの受信データを受信処理した後,不正なコード列が検知されない場合だけPCに送信する。 |
解説
VDI(Virtual Desktop Infrastructure)は、サーバの上で動かした仮想的なPCのデスクトップ画面を、ネットワーク経由で手元の端末に表示する仕組みです。利用者は手元の画面を見ながらマウスやキーボードで操作しますが、実際の処理はすべてサーバの中で行われます。
この仕組みでWebを閲覧すると、Webブラウザが動くのはDMZのVDIサーバの中です。Webサイトから受け取ったデータはVDIサーバの中で処理され、内部ネットワークのPCには、できあがった画面の画像だけが送られてきます。
テレビの中継映像を見ているようなもので、画面に映っているものが危険でも、それが手元に飛び出してくることはありません。Webサイトに未知のマルウェアが仕込まれていても、データそのものはPCに届かないので、PCが感染する心配がありません。
| × ア | IPsecでカプセル化しても、通信が暗号化されるだけで、受信したデータはそのままPCに届きます。マルウェアの侵入は防げません。 |
| × イ | マルウェアは実行ファイルだけでなく、文書ファイルのマクロやスクリプトなどにも潜みます。実行ファイルを削除しただけでは防げません。 |
| ○ ウ | PCには画面の画像データだけが送られ、Webサイトのデータそのものは届かないので、未知のマルウェアのダウンロードを防げます。 |
| × エ | 不正なコード列を検知する方法は、既知のパターンに頼るので、未知のマルウェアは検知できずに通してしまう恐れがあります。 |
| ア | CAPTCHA |
|---|---|
| イ | クリックジャッキング |
| ウ | ステガノグラフィ |
| エ | ストレッチング |
解説
秘密のメッセージを守る方法には、大きく2つの考え方があります。1つは、メッセージを暗号化して、内容を読めなくする方法です。ただし、暗号文は見るからに意味不明な文字の並びなので、「何か秘密のやり取りをしている」こと自体は分かってしまいます。
もう1つは、メッセージがあること自体を隠す方法です。これが「ステガノグラフィ」です。例えば画像データの各画素の色を表す値のうち、最も下位のビットだけを少し変えてメッセージを埋め込みます。色の値がわずかに変わっても人の目にはほとんど区別がつかないので、見た目はただの普通の画像です。昔の「あぶり出し」(ミカンの汁で書いた文字が、紙をあぶると浮かび上がる)のように、そこにメッセージがあることに気付かれない点が特徴です。
なお、似た技術に「電子透かし」があります。こちらは著作権者の情報などを埋め込んで、不正なコピーを見つけるために使われます。
| × ア | 「CAPTCHA」は、ゆがんだ文字の画像を読ませるなどして、操作しているのが人間かプログラム(ボット)かを判別する技術です。 |
| × イ | 「クリックジャッキング」は、透明にしたボタンなどを正規のページに重ねて表示し、利用者に意図しない操作をクリックさせる攻撃です。 |
| ○ ウ | 画像などのコンテンツにメッセージを埋め込み、その存在を秘匿するのが、ステガノグラフィです。 |
| × エ | 「ストレッチング」は、パスワードのハッシュ値を計算するときに、ハッシュ関数を何度も繰り返し適用して、総当たりでパスワードを割り出す攻撃にかかる時間を増やす技術です。 |
| ア | チェックサムを付加してデータを送信する。 |
|---|---|
| イ | データが保存されるストレージをミラーリングする。 |
| ウ | データのバックアップ媒体のコピーを遠隔地に保管する。 |
| エ | ノート型PCのストレージを暗号化する。 |
解説
情報セキュリティで守るべき性質として、次の3つ(情報セキュリティの3要素)があります。
情報漏えいは、許可されていない人に情報が知られてしまうことなので、機密性が損なわれる事態です。つまり情報漏えい対策は、機密性を守るための対策です。選択肢の対策が3要素のどれを守るものかを考えると、区別しやすくなります。
ノート型PCは持ち運ぶので、紛失や盗難にあう危険があります。ストレージ(SSDやハードディスク)を暗号化しておけば、PCが他人の手に渡ってストレージを取り出されても、鍵がなければ中身を読めません。鍵付きの日記帳なら、落としても中を読まれずに済むのと同じです。
| × ア | チェックサムは、データが送信中に壊れていないかを確かめるための値で、完全性を守る対策です。 |
| × イ | ミラーリングは、同じデータを2台以上のストレージに書き込み、1台が故障しても使い続けられるようにする対策で、可用性を守るものです。 |
| × ウ | バックアップの遠隔地保管は、災害などでデータが失われても復旧できるようにする対策で、可用性を守るものです。 |
| ○ エ | 紛失や盗難にあっても中身を読まれないようにする対策で、機密性を守る情報漏えい対策です。 |
| ア | DMZ |
|---|---|
| イ | SIEM |
| ウ | ハニーポット |
| エ | ボットネット |
解説
ハニーポットは、攻撃者やマルウェアをわざと誘い込むために用意した、おとりのシステムやネットワークです。ハニーポット(honeypot)は英語で「蜜のつぼ」という意味で、蜜で虫をおびき寄せる様子にたとえた名前です。
ハニーポットには、意図的に脆弱性を残したり、重要なデータがあるように見せかけたりします。本物の業務システムからは切り離しておき、侵入されても実害が出ないようにします。そのうえで、侵入者がどのような手順で攻撃するか、マルウェアがどう動くかを記録して調べます。得られた情報は、新しい攻撃手法の分析や、本物のシステムの防御に役立てます。
泥棒の手口を調べるために、本物そっくりの空き家を用意して、監視カメラを仕掛けておくようなものです。
| × ア | DMZ(DeMilitarized Zone)は、外部のネットワークと内部のネットワークの間に設ける区域です。Webサーバなど外部に公開するサーバを置き、内部への侵入を防ぎます。意図的に脆弱性を持たせるものではありません。 |
| × イ | SIEM(Security Information and Event Management)は、さまざまな機器のログを集めて関連付けて分析し、攻撃の兆候を検知する仕組みです。 |
| ○ ウ | 侵入者やマルウェアの挙動を調べるために、意図的に脆弱性を持たせたおとりのシステムです。 |
| × エ | ボットネットは、マルウェアに感染し、攻撃者の指令で動くようになったコンピュータ(ボット)の集まりです。DDoS攻撃や迷惑メールの送信に悪用されます。 |
| ア | Webサーバなどの負荷を軽減するために,暗号化や復号の処理を高速に行う専用ハードウェア |
|---|---|
| イ | 許可されていない者による入室を防ぐために,指紋,虹彩などの生体情報を用いて本人認証を行うシステム |
| ウ | サーバやネットワークへの侵入を防ぐために,不正な通信を検知して遮断する装置 |
| エ | システムの脆弱性を見つけるために,疑似的に攻撃を行い侵入を試みるツール |
解説
ネットワークへの不正な侵入を防ぐ仕組みには、いくつかの種類があります。ファイアウォールは、IPアドレスやポート番号などを見て、通信を通すか止めるかを決める「門番」です。ただし、許可したポートを通る通信の中身までは調べません。
IDS(Intrusion Detection System:侵入検知システム)は、通信の中身や機器の記録を監視し、攻撃のパターンや普段と違う動きを見つけて、管理者に知らせる仕組みです。IDSは検知して知らせるところまでを担当し、通信を止めることはしません。
IPS(Intrusion Prevention System:侵入防止システム)は、IDSの検知の機能に加えて、不正な通信を見つけたときに自動で遮断する機能を持つ仕組みです。防犯にたとえると、IDSは異常を見つけて警報を鳴らす防犯カメラ、IPSは不審者を見つけたらその場で入口を閉める警備員に当たります。
| × ア | SSLアクセラレータの説明です。暗号化と復号の処理を専用のハードウェアで行い、Webサーバの負荷を減らします。 |
| × イ | 生体認証(バイオメトリクス認証)を使った入退室管理システムの説明です。 |
| ○ ウ | 不正な通信を検知して遮断し、サーバやネットワークへの侵入を防ぐので、IPSの説明です。 |
| × エ | ペネトレーションテスト(侵入テスト)に使うツールの説明です。疑似的に攻撃を仕掛けて、システムの弱点を見つけます。 |
| ア | FTP(TCP,ポート番号21) |
|---|---|
| イ | NTP(UDP,ポート番号123) |
| ウ | SMTP(TCP,ポート番号25) |
| エ | SNMP(TCP及びUDP,ポート番号161及び162) |
解説
ファイアウォールは、ネットワークの境界で通信を監視し、許可した通信だけを通す仕組みです。どの通信を通すかは、主にプロトコル(TCPかUDPか)とポート番号で指定します。ポート番号は、1台のコンピュータの中で、どのサービス(アプリケーション)宛ての通信かを区別する番号です。建物の住所がIPアドレスなら、ポート番号は部屋番号に当たります。
コンピュータの時計は少しずつずれていくので、ネットワーク上の正確な時刻サーバに問い合わせて合わせる必要があります。この時刻同期に使うプロトコルがNTP(Network Time Protocol)で、UDPのポート番号123を使います。時刻のずれは、ログの記録時刻の食い違いや、認証の失敗などの原因になるため、サーバの時刻同期は重要です。
社内サーバをインターネット上の時刻サーバに同期させるには、ファイアウォールで、社内サーバと時刻サーバの間のUDP・ポート番号123の通信を許可します。不要なポートは開けないのがセキュリティの基本なので、時刻同期に関係のないプロトコルは許可しません。
| × ア | FTP(File Transfer Protocol)は、ファイル転送のためのプロトコルです。時刻同期には使いません。 |
| ○ イ | NTP(Network Time Protocol)は、時刻サーバと時刻を同期させるためのプロトコルで、UDPのポート番号123を使います。 |
| × ウ | SMTP(Simple Mail Transfer Protocol)は、電子メールの送信・転送のためのプロトコルです。 |
| × エ | SNMP(Simple Network Management Protocol)は、ネットワーク機器の監視や管理のためのプロトコルです。 |
| ア | DMZ上にある公開Webサーバの脆弱性を悪用する攻撃を防御できる。 |
|---|---|
| イ | インターネットから内部ネットワークへの侵入を検知し,検知後の通信を遮断できる。 |
| ウ | インターネット上の特定のWebサービスを利用するHTTP通信を検知し,遮断できる。 |
| エ | 内部ネットワークからインターネットにアクセスする利用者PCについて,インターネットからの不正アクセスを困難にすることができる。 |
解説
インターネット上で通信するには、世界中で重複しないグローバルIPアドレスが必要です。しかし、グローバルIPアドレスの数には限りがあるため、社内や家庭のネットワークでは、内部だけで使えるプライベートIPアドレスを機器に割り当てるのが一般的です。
NAPT(Network Address Port Translation)は、プライベートIPアドレスとポート番号の組を、グローバルIPアドレスとポート番号の組に変換する機能です。IPマスカレードとも呼ばれます。複数のPCがインターネットにアクセスするとき、NAPTは送信元を「1つのグローバルIPアドレス+PCごとに異なるポート番号」に書き換え、その対応を表に記録します。応答が返ってきたら、表を見て元のPCに届けます。
会社の代表電話に例えると分かりやすいでしょう。社員が外へ電話をかけても、相手に見えるのは代表番号だけです。外部の人は代表番号しか知らないので、特定の社員の内線に直接かけることはできません。
この仕組みには、セキュリティ上の効果もあります。外部から見えるのはグローバルIPアドレス1つだけで、内部のPCのアドレスは隠されます。さらに、変換表にあるのは内部から始めた通信だけなので、外部から突然送られてきた通信は、どのPCに届ければよいか分からず通りません。その結果、インターネットから内部のPCへの不正アクセスが難しくなります。
| × ア | Webサーバの脆弱性を悪用する攻撃を防ぐのは、WAF(Web Application Firewall)の役割です。NAPTはアドレスを変換するだけで、通信の中身は調べません。 |
| × イ | 侵入を検知して、その後の通信を遮断するのは、IPS(Intrusion Prevention System)の役割です。 |
| × ウ | 特定のWebサービスを利用するHTTP通信を見分けて遮断するのは、URLフィルタリングやアプリケーションを識別できる次世代ファイアウォールの役割です。 |
| ○ エ | 内部のPCのアドレスが外部から隠され、外部から始まる通信は変換表にないので通らず、PCへの不正アクセスが難しくなります。 |
| ア | PCのデスクトップ上のフォルダなどを整理する。 |
|---|---|
| イ | PCを使用中に離席した場合,一定時間経過すると,パスワードで画面ロックされたスクリーンセーバに切り替わる設定にしておく。 |
| ウ | 帰宅時,ノートPCを机の上に出したままにせず,施錠できるキャビネットに保管する。 |
| エ | 机の上に置いたノートPCを,セキュリティワイヤで机に固定する。 |
解説
「クリアデスク」は、離席するときや、帰宅するときに、机の上に、書類や記録媒体、ノートPCなどを置きっぱなしにしないという対策です。机の上に重要な情報を放置すると、通りかかった人に見られたり、盗まれたりするおそれがあるからです。書類や機器は、施錠できる、引き出しやキャビネットにしまいます。
似た名前に、「クリアスクリーン」があります。これは、離席するときに、パソコンの画面に、情報が表示されたままにならないよう、画面をロックする対策です。2つは、対象が机の上か、画面の上かで、区別します。
| × ア | パソコンのデスクトップ上のフォルダなどを整理するのは、画面の中の話です。机の上を片付ける、クリアデスクではありません。 |
| × イ | 離席したときに、パスワード付きのスクリーンセーバに切り替わるようにするのは、画面に情報が残らないようにする、クリアスクリーンの説明です。 |
| ○ ウ | 帰宅時に、ノートPCを机の上に出したままにせず、施錠できるキャビネットに保管するのは、クリアデスクです。 |
| × エ | セキュリティワイヤで机に固定するのは、盗難防止の物理的な対策です。机の上に置いたままにすることを前提にしており、クリアデスクとは違います。 |
| ア | 外部ネットワークからの再帰的な問合せにも応答できるように,コンテンツサーバにキャッシュサーバを兼ねさせる。 |
|---|---|
| イ | 再帰的な問合せに対しては,内部ネットワークからのものだけを許可するように設定する。 |
| ウ | 再帰的な問合せを行う際の送信元のポート番号を固定する。 |
| エ | 再帰的な問合せを行う際のトランザクションIDを固定する。 |
解説
「DNS」は、www.example.comのようなドメイン名を、IPアドレスに変換する仕組みです。DNSサーバには、2種類の役割があります。「コンテンツサーバ」(権威サーバ)は、自分の管理するドメインの情報を持ち、問い合わせに答えます。「キャッシュサーバ」(フルサービスリゾルバ)は、利用者の代わりに、ほかのDNSサーバへ問い合わせを繰り返して(再帰的な問合せ)、答えを調べ、その結果を一定時間、キャッシュ(一時保存)します。
「DNSキャッシュポイズニング攻撃」は、キャッシュサーバに、うその応答を送り込んで、キャッシュに偽の情報を保存させる攻撃です。偽の情報が保存されると、利用者が正しいドメイン名を入力しても、攻撃者が用意した偽のサイトに誘導されてしまいます。
対策の基本は、外部の誰にでも、キャッシュサーバを使わせないことです。外部からの再帰的な問合せには応答せず、内部ネットワークからの問合せだけに応答するように設定すれば、攻撃者が、キャッシュサーバに問合せを送って、偽の情報を送り込む機会を減らせます。
| × ア | コンテンツサーバに、キャッシュサーバを兼ねさせて、外部からの再帰的な問合せにも応答すると、攻撃を受ける機会が増えます。逆効果です。 |
| ○ イ | 再帰的な問合せを、内部ネットワークからのものだけに許可すれば、外部から偽の情報を送り込まれにくくなります。 |
| × ウ | 問合せの送信元ポート番号を固定すると、攻撃者が、ポート番号を推測しやすくなります。対策としては、ポート番号をランダムにします。 |
| × エ | トランザクションIDを固定すると、攻撃者が、IDを推測しやすくなります。対策としては、IDをランダムにします。 |
| ア | PCにインストールされているソフトウェア製品が最新のバージョンであるかどうかを確認する。 |
|---|---|
| イ | 検査対象の製品にテストデータを送り,製品の応答や挙動から脆弱性を検出する。 |
| ウ | サーバやネットワークを監視し,侵入や侵害を検知した場合に管理者へ通知する。 |
| エ | 情報システムの運用管理状況などの情報セキュリティ対策状況と企業情報を入力し,組織の情報セキュリティへの取組み状況を自己診断する。 |
解説
「IDS」(Intrusion Detection System:侵入検知システム)は、サーバやネットワークを常時監視し、不正アクセスなどの侵入や侵害の兆候を見つけて管理者に通知する仕組みです。建物に例えると、不審者を見つけたときにブザーを鳴らす「防犯センサー」です。
IDSは「見つけて知らせる」ことが役割で、通信を自動的に遮断することまでは行いません。見つけたうえで遮断まで行う仕組みは「IPS」(Intrusion Prevention System:侵入防止システム)で、センサーに加えて警備員が不審者を止めるイメージです。
| × ア | ソフトウェアのバージョンやパッチの適用状況を確認する、資産管理やパッチ管理に関する機能の説明です。侵入の検知とは目的が異なります。 |
| × イ | 製品に細工したデータを大量に送り込み、応答や挙動から脆弱性を探す「ファジング」の説明です。 |
| ○ ウ | サーバやネットワークを監視して侵入の兆候を検知し、管理者へ知らせる、IDSの機能そのものです。 |
| × エ | 組織が自社の情報セキュリティ対策の実施状況を自己診断するための仕組み(情報セキュリティ対策ベンチマークなど)の説明です。 |
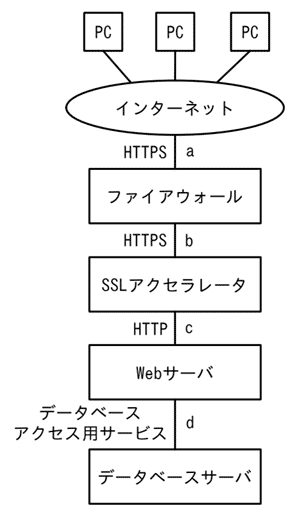
| ア | a |
|---|---|
| イ | b |
| ウ | c |
| エ | d |
解説
WAF(Web Application Firewall)は、Webアプリケーションの脆弱性を狙った攻撃からWebサイトを守るための、セキュリティ機器あるいはソフトウェアです。通常のファイアウォールは、IPアドレスやポート番号を見て通信を許可するかどうかを決めます。これに対しWAFは、HTTPの要求の中身まで調べて、SQLインジェクションやクロスサイトスクリプティングなどの攻撃に特有の文字列を検知し、遮断します。
ここで大事なのは、WAFが働くには通信の中身が読める状態でなければならないということです。HTTPSの通信は暗号化されているので、途中で受け取っても中身は意味の分からないデータにしか見えません。鍵のかかった封筒の中の手紙を、開けずに検閲することはできないのと同じです。問題文には、このWAFに暗号を復号する機能はないと書かれています。
図の構成で、通信の状態を順にたどってみましょう。
- PCからインターネットを通って、ファイアウォールに届くまで(a)は、HTTPSで暗号化されています。
- ファイアウォールからSSLアクセラレータまで(b)も、まだHTTPSのままです。
- SSLアクセラレータは、暗号化と復号の処理をWebサーバの代わりに専門に引き受ける装置です。ここで復号されるので、Webサーバまで(c)は平文のHTTPになります。
- Webサーバからデータベースサーバまで(d)は、HTTPではなく、データベースにアクセスするための通信です。
WAFが検査したいのは、利用者から届くHTTPの要求です。それが暗号化されずに流れているのはcだけなので、WAFはcに置くのが適切です。
| × ア | aではHTTPSで暗号化されているので、復号機能のないWAFは攻撃の文字列を見つけられません。 |
| × イ | bもまだ暗号化されたHTTPSのままなので、aと同じ理由で検査できません。 |
| ○ ウ | SSLアクセラレータで復号された後の平文のHTTPが流れるので、WAFが要求の中身を検査できます。 |
| × エ | dはWebサーバとデータベースサーバの間の通信で、利用者からのHTTPの要求そのものは流れません。HTTPを検査するWAFを置く場所としては不適切です。 |
| ア | 溫度,流量,圧力などを計測するセンサ |
|---|---|
| イ | コントローラからの測定値を監視し,設定値(目標値)を入力する操作端末 |
| ウ | センサからの測定値が設定値に一致するように調整するコントローラ |
| エ | 定期的にソフトウェアをアップデートする機器に対して,情報ネットワークから入手したアップデートソフトウェアを提供するパッチ管理サーバ |
解説
「DMZ」(DeMilitarized Zone:非武装地帯)は、外部のネットワークと内部のネットワークの間に設ける、中間的な区画です。ファイアウォールで両側を仕切り、外部からは直接内部へ入れず、内部からも外部と直接つながらないようにします。外部と通信する必要のある機器だけをDMZに置くことで、万一そこが攻撃されても、内部のネットワークまで被害が及ぶのを防ぎます。
この問題では、化学プラントの制御ネットワーク(センサやコントローラなど、プラントを動かす機器のネットワーク)を守るために、情報ネットワークとの間にDMZを設けています。外部の情報ネットワークとの通信が必要な機器だけをDMZに移し、それ以外の制御用の機器は、制御ネットワークの奥に置いたままにします。
プラントの制御に直接関わる機器(センサ、コントローラ、操作端末)は、情報ネットワークと通信する必要がなく、DMZに出すと、かえって攻撃を受けやすくなります。一方、更新プログラムを情報ネットワーク(さらにはインターネット)から入手して、制御ネットワークの機器に配布するパッチ管理サーバは、両方のネットワークと通信する必要があり、DMZに置くのが適切です。
| × ア | 温度や流量などを計測するセンサは、制御ネットワークの内側で動作し、情報ネットワークと通信する必要がありません。 |
| × イ | コントローラの測定値を監視して設定値を入力する操作端末は、制御に直接関わる機器であり、内側に置いて保護します。 |
| × ウ | 測定値が設定値と一致するように調整するコントローラは、プラントの制御の中心であり、最も守るべき機器の一つです。 |
| ○ エ | 情報ネットワークから更新プログラムを入手し、制御ネットワークの機器に提供するという、両方と通信する役割を持つため、DMZに置きます。 |
| ア | 入力された文字が,データベースへの問合せや操作において,特別な意味をもつ文字として解釈されないようにする。 |
|---|---|
| イ | 入力にHTMLタグが含まれていたら,HTMLタグとして解釈されない他の文字列に置き換える。 |
| ウ | 入力に上位ディレクトリを指定する文字列(../)が含まれているときは受け付けない。 |
| エ | 入力の全体の長さが制限を超えているときは受け付けない。 |
解説
「SQLインジェクション」は、Webアプリケーションが入力欄などから受け取った文字列を使ってSQL文(データベースへの命令文)を組み立てる際に、入力値に細工をして、開発者が意図しないSQL文を実行させる攻撃です。例えば、ログイン画面のパスワード欄に「' OR '1'='1」のような文字列を入力すると、SQL文の条件が常に成立するように書き換わり、パスワードを知らなくてもログインできてしまう場合があります。
これは、入力された文字のうち、SQL文では特別な意味を持つ文字(引用符の「'」やセミコロン「;」など)が、そのままSQL文の一部として解釈されてしまうことが原因です。例えるなら、注文書に「ただし、上記の注文はすべて取り消す」と書き込まれ、それを受け取った担当者が本物の指示として実行してしまうようなものです。
対策は、入力値を「ただのデータ」として扱い、命令として解釈されないようにすることです。代表的な方法は次の2つです。
- プレースホルダ(バインド機構)
SQL文の骨組みを先にデータベースに渡し、入力値は後から値として埋め込みます。入力値に特別な文字が含まれていても、命令の一部にはなりません。 - エスケープ処理
特別な意味を持つ文字を、無害な文字として扱われる形に変換します。
| ○ ア | 入力された文字が、データベースへの問合せで特別な意味を持つ文字として解釈されないようにする対策であり、SQLインジェクションへの対策です。 |
| × イ | HTMLタグを無害な文字列に置き換える対策は、クロスサイトスクリプティング(XSS)への対策です。 |
| × ウ | 上位ディレクトリを指定する文字列(../)を受け付けない対策は、ディレクトリトラバーサル攻撃への対策です。 |
| × エ | 入力の長さを制限する対策は、主にバッファオーバフロー攻撃への対策です。 |
| ア | ICカードとICカードリーダとが非接触の状態で利用者を認証して,利用者の利便性を高めるようにする。 |
|---|---|
| イ | 故障に備えてあらかじめ作成した予備のICカードを保管し,故障時に直ちに予備カードに交換して利用者がICカードを使い続けられるようにする。 |
| ウ | 信号の読出し用プローブの取付けを検出するとICチップ内の保存情報を消去する回路を設けて,ICチップ内の情報を容易には解析できないようにする。 |
| エ | 利用者認証にICカードを利用している業務システムにおいて,退職者のICカードは業務システム側で利用を停止して,他の利用者が利用できないようにする。 |
解説
「耐タンパ性」は、ICカードやICチップなどの機器の内部にある情報を、外部から不正に読み取ったり、改変したりすることに対する、耐性(強さ)です。「タンパ」(tamper)は、「不正に手を加える」という意味です。ICカードの内部には、暗号鍵などの重要な情報が入っているので、チップを分解したり、電気信号を測定したりして、情報を読み取る攻撃が考えられます。
耐タンパ性を高める対策には、次のようなものがあります。
- チップに、プローブ(測定用の針)を当てたことを検出すると、保存している情報を消去する。
- チップを、特殊なコーティングで覆い、分解を難しくする。
- 消費電力や電磁波から、情報が推測されにくいようにする。
| × ア | 非接触で認証できるようにするのは、利便性を高める対策です。内部の情報の解析への耐性とは関係がありません。 |
| × イ | 予備のカードを用意して、故障時に交換できるようにするのは、可用性を高める対策です。 |
| ○ ウ | プローブの取付けを検出すると、ICチップ内の情報を消去する回路を設けるのは、内部情報を容易に解析できないようにする、耐タンパ性を高める対策です。 |
| × エ | 退職者のカードを、システム側で利用停止にするのは、アクセス管理の対策です。カードの内部情報の解析への耐性を高めるものではありません。 |
| ア | あらかじめ設定した運用基準に従って,メールサーバを通過する送受信メールをフィルタリングすること |
|---|---|
| イ | 外部からの攻撃や不正なアクセスからサーバを防御すること |
| ウ | 磁気ディスクなどの書換え可能な記憶媒体を廃棄する前に,単に初期化するだけではデータを復元できる可能性があるので,任意のデータ列で上書きすること |
| エ | 不正アクセスなどコンピュータに関する犯罪に対してデータの法的な証拠性を確保できるように,原因究明に必要なデータの保全,収集,分析をすること |
解説
ディジタルフォレンジックスは、コンピュータやネットワークに関する犯罪や不正が起きたときに、原因の究明や法的な証拠として使えるように、電子的なデータを保全、収集、分析する技術や手続きのことです。刑事ドラマの鑑識に似ています。証拠となるデータは、書き換わったり消えたりしやすいので、データを改変せずに、手順を記録しながら保全することが重要です。
| × ア | 運用基準に従って、メールサーバを通過するメールをフィルタリングするのは、メールフィルタリングの説明です。 |
| × イ | 外部からの攻撃や不正アクセスからサーバを防御するのは、ファイアウォールなどのセキュリティ対策の説明です。 |
| × ウ | 廃棄前に、記憶媒体を任意のデータ列で上書きするのは、データ消去(データの完全消去)の説明です。 |
| ○ エ | 不正アクセスなどの犯罪に対し、データの法的な証拠性を確保できるよう、原因究明に必要なデータを保全、収集、分析することが、ディジタルフォレンジックスです。 |
〔試行結果〕
① 0を設定したら,読取り,書込み,実行ができなくなってしまった。
② 3を設定したら,読取りと書込みはできたが,実行ができなかった。
③ 7を設定したら,読取り,書込み,実行ができるようになった。
| ア | 2を設定すると,読取りと実行ができる。 |
|---|---|
| イ | 4を設定すると,実行だけができる。 |
| ウ | 5を設定すると,書込みだけができる。 |
| エ | 6を設定すると,読取りと書込みができる。 |
解説
ファイルのアクセス権限(パーミッション)は、読取り、書込み、実行の3種類があり、それぞれ、許可するなら1、許可しないなら0で表します。3種類を、3ビットの2進数に並べて、8進数の1桁で設定します。3ビットの各位置の重みは、左から4、2、1です。
| 8進数 | 2進数(3ビット) | 許可されている権限の数 |
|---|---|---|
| 0 | 000 | なし |
| 1 | 001 | 1種類 |
| 2 | 010 | 1種類 |
| 3 | 011 | 2種類 |
| 4 | 100 | 1種類 |
| 5 | 101 | 2種類 |
| 6 | 110 | 2種類 |
| 7 | 111 | 3種類すべて |
試行結果から、3つのビットが何の権限に当たるのかを、調べます。
- 試行結果の1と3
0はすべて不許可、7はすべて許可で、ここからは、ビットの位置は分かりません。 - 試行結果の2
3(2進数で011)では、読取りと書込みができて、実行ができません。つまり、下位の2ビット(重み2と1)が読取りと書込みで、上位の1ビット(重み4)が実行と分かります。どちらが読取りで、どちらが書込みかは、この結果からは決まりません。
以上から、4を設定すると、実行だけができます。2や1を設定した場合は、読取りまたは書込みの1種類だけです。
| × ア | 2は、1種類の権限だけが許可されます(読取りと書込みのどちらか)。読取りと実行の、2種類が許可されることはありません。 |
| ○ イ | 4(2進数で100)は、実行のビットだけが1なので、実行だけができます。 |
| × ウ | 5(2進数で101)は、実行と、読取りまたは書込みのどちらか1つが許可されます。書込みだけではありません。 |
| × エ | 6(2進数で110)は、実行と、読取りまたは書込みのどちらか1つが許可されます。読取りと書込みの両方ではありません。 |
| ア | Webサーバのコンテンツの各ファイルの更新日時を保管しておき,定期的に各ファイルの更新日時と比較する。 |
|---|---|
| イ | Webサーバのコンテンツの各ファイルのハッシュ値を保管しておき,定期的に各ファイルからハッシュ値を生成し,比較する。 |
| ウ | Webサーバのメモリ使用率を定期的に確認し,バッファオーバフローが発生していないことを確認する。 |
| エ | Webサーバへの通信を監視し,HTTP,HTTPS以外の通信がないことを確認する。 |
解説
Webサーバの「コンテンツ」(HTMLファイルや画像など)が、攻撃者に書き換えられる「改ざん」は、見た目が変わらないように、ひそかに行われることもあります。そこで、ファイルの中身が変わっていないかを、機械的に確かめる方法が必要です。
「ハッシュ値」とは、ファイルの内容から、一定の計算で求める、短い値(指紋のようなもの)です。内容が1ビットでも変わると、ハッシュ値は全く別の値になり、しかも、異なる内容から同じハッシュ値ができることは、ほとんどありません。そのため、正常な状態のハッシュ値を、あらかじめ保管して、定期的に、現在のファイルから計算したハッシュ値と比べれば、内容が変わったことを検知できます。
| × ア | 更新日時は、攻撃者が、ファイルの内容を書き換えたあとに、元の日時に戻すことができます。日時が同じでも、内容が同じとは言えないので、確実な検知にはなりません。 |
| ○ イ | ハッシュ値は、内容が変わると必ず変わるので、改ざんの検知に最も有効です。 |
| × ウ | メモリ使用率の確認は、バッファオーバフローなどの異常を見つける手掛かりにはなりますが、コンテンツの内容が書き換えられたかどうかは分かりません。 |
| × エ | HTTP、HTTPS以外の通信を監視する方法は、不要な通信の発見には役立ちますが、ファイルの改ざんの検知にはなりません。 |
| ア | Webサーバで稼働しているサービスを列挙して,不要なサービスが稼働していないことを確認する。 |
|---|---|
| イ | Webサーバの利用者IDの管理状況を運用者に確認して,情報セキュリティポリシからの逸脱がないことを調べる。 |
| ウ | Webサーバへのアクセスの履歴を解析して,不正利用を検出する。 |
| エ | 正規の利用者IDでログインし,Webサーバのコンテンツを直接確認して,コンテンツの脆弱性を検出する。 |
解説
サーバが、外部から通信を受け付けるには、「ポート」(ポート番号)を開いて、待ち受ける必要があります。ポート番号は、サーバの中の、サービスごとの「窓口」のようなもので、例えば、Webサーバ(HTTP)は80番、HTTPSは443番、メールの受信(POP3)は110番です。
「ポートスキャナ」は、対象のサーバに対して、ポート番号を順に調べて、どのポートが開いているか(どのサービスが動いているか)を調べるツールです。使っていないサービスのポートが開いたままだと、攻撃の入口になるので、不要なポートがないかを確認して、閉じるために使います。
| ○ ア | ポートスキャナで、稼働しているサービスを列挙できます。不要なサービスが動いていないかを確認する、という使い方が適切です。 |
| × イ | 利用者IDの管理状況は、運用者への聞き取りなどで確認します。ポートスキャナでは調べられません。 |
| × ウ | アクセスの履歴の解析は、ログ分析の目的です。 |
| × エ | 正規の利用者IDでログインして、コンテンツを直接確認する方法は、内部から調べる方法で、ポートスキャナは、外部から開いているポートを調べるものです。 |
| ア | 検体のハッシュ値を計算し,オンラインデータベースに登録された既知のマルウェアのハッシュ値のリストと照合してマルウェアを特定する。 |
|---|---|
| イ | 検体をサンドボックス上で実行し,その動作や外部との通信を観測する。 |
| ウ | 検体をネットワーク上の通信データから抽出し,さらに,逆コンパイルして取得したコードから検体の機能を調べる。 |
| エ | ハードディスク内のファイルの拡張子とファイルヘッダの内容を基に,拡張子が偽装された不正なプログラムファイルを検出する。 |
解説
マルウェアを調べて、その動作や機能を明らかにする作業を「マルウェア解析」といい、大きく2つに分けられます。
- 静的解析
マルウェアを実行しないで、ファイルの中身(コードや文字列、ハッシュ値など)を調べる方法です。 - 動的解析
マルウェアを、実際に実行して、その動作や通信を観察する方法です。安全のために、外部から隔離されたサンドボックス(仮想環境)の中で行います。
動的解析と静的解析の違いは「調べる検体(マルウェア)を実行するかどうか」です。静的解析は「ふたを閉じたまま、中身の説明書を読む」ようなもので、安全ですが暗号化や難読化されていると、読み取りにくくなります。動的解析は「実際に動かして、何をするかを見る」ものなので、隠された動作も分かりますが危険なので、外部と隔離された環境(サンドボックス)で行います。
| × ア | ハッシュ値を計算して、既知のマルウェアのリストと照合する方法です。ファイルを実行しないので、静的解析です。 |
| ○ イ | サンドボックス上で、検体を実際に実行して、動作や通信を観測しており、動的解析です。 |
| × ウ | 通信データから検体を取り出して、逆コンパイルでコードを調べる方法です。実行しないので、静的解析です。 |
| × エ | 拡張子とファイルヘッダの内容を比べて、偽装を見つける方法です。実行しないので、静的解析です。 |
| ア | LANアナライザがパケットを破棄してしまうので,測定中は測定対象外のコンピュータの利用を制限しておく必要がある。 |
|---|---|
| イ | LANアナライザはネットワークを通過するパケットを表示できるので,盗聴などに悪用されないように注意する必要がある。 |
| ウ | 障害発生に備えて,ネットワーク利用者に対してLANアナライザの保管場所と使用方法を周知しておく必要がある。 |
| エ | 測定に当たって,LANケーブルを一時的に抜く必要があるので,ネットワーク利用者に対して測定日を事前に知らせておく必要がある。 |
| ア | 一方向性関数によってパスワードを復元できないように変換して保存する。 |
|---|---|
| イ | 改変されたデータを,証拠となり得るように復元する。 |
| ウ | 証拠となり得るデータについて,原本と複製の同一性を証明する。 |
| エ | パスワードの盗聴の有無を検証する。 |
| ア | BIOSにパスワードを設定し,PC起動時にBIOSのパスワード入力を要求することによって,OSの不正な起動を防ぐ技術 |
|---|---|
| イ | HDDにパスワードを設定し,PC起動時にHDDのパスワード入力を要求することによって,OSの不正な起動を防ぐ技術 |
| ウ | PCの起動時にOSやドライバのディジタル署名を検証し,許可されていないものを実行しないようにすることによって,OS起動前のマルウェアの実行を防ぐ技術 |
| エ | マルウェア対策ソフトをスタートアッププログラムに登録し,OS起動時に自動的にマルウェアスキャンを行うことによって,マルウェアの被害を防ぐ技術 |
| セキュリティ対策 | 効果 | |
| ア | MACアドレスフィルタリングを設定する。 | 正規の端末のMACアドレスに偽装した攻撃者の端末からの接続を遮断し,利用者のなりすましを防止する。 |
| イ | SSIDを暗号化する。 | SSIDを秘匿して,SSIDの盗聴を防止する。 |
| ウ | 自社がレジストラに登録したドメインを,アクセスポイントのSSIDに設定する。 | 正規のアクセスポイントと同一のSSIDを設定した,悪意のあるアクセスポイントの設置を防止する。 |
| エ | 同一のアクセスポイントに無線で接続している端末同士の通信を,アクセスポイントで遮断する。 | 同一のアクセスポイントに無線で接続している他の端末に,公衆無線LANの利用者がアクセスポイントを経由して無断でアクセスすることを防止する。 |
| ア | PCにおけるウイルスの定期的な手動検査では,ウイルス対策ソフトの定義ファイルを最新化した日時以降に作成したファイルだけを対象にしてスキャンする。 |
|---|---|
| イ | PCの脆弱性を突いたウイルス感染が起きないように,OS及びアプリケーションの修正パッチを適切に適用する。 |
| ウ | 電子メールに添付されたウイルスに感染しないように,使用しないTCPポート宛ての通信を禁止する。 |
| エ | ワームが侵入しないように,PCに動的グローバルIPアドレスを付与する。 |
| ア | ICカード認証,指紋認証 |
|---|---|
| イ | ICカード認証,ワンタイムパスワードを生成するハードウェアトークン |
| ウ | 虹彩認証,静脈認証 |
| エ | パスワード認証,パスワードリマインダ |
| ア | HDDにインストールしたOSの利用者アカウントに対して,ログインパスワードを設定する。 |
|---|---|
| イ | HDDに保存したファイルの読取り権限を,ファイルの所有者だけに付与する。 |
| ウ | 利用者PC上でHDDパスワードを設定する。 |
| エ | 利用者PCにBIOSパスワードを設定する。 |
| ア | 入力中の文字がデータベースへの問合せや操作において,特別な意味をもつ文字として解釈されないようにする。 |
|---|---|
| イ | 入力にHTMLタグが含まれていたら,HTMLタグとして解釈されない他の文字列に置き換える。 |
| ウ | 入力に上位ディレクトリを指定する文字列(../)が含まれているときは受け付けない。 |
| エ | 入力の全体の長さが制限を超えているときは受け付けない。 |
〔手順〕
(1)送信者は,電子メールの本文を共通鍵暗号方式で暗号化し(暗号文),その共通鍵を受信者の公開鍵を用いて公開鍵暗号方式で暗号化する(共通鍵の暗号化データ)。
(2)送信者は,暗号文と共通鍵の暗号化データを電子メールで送信する。
(3)受信者は,受信した電子メールから取り出した共通鍵の暗号化データを,自分の秘密鍵を用いて公開鍵暗号方式で復号し,得た共通鍵で暗号文を復号する。
| ア | 送信者による電子メールの送達確認 |
|---|---|
| イ | 送信者のなりすましの検出 |
| ウ | 電子メールの本文の改ざんの有無の検出 |
| エ | 電子メールの本文の内容の漏えいの防止 |
| 設定内容 | 説明 | |
| ア | 127.0.0.1 a.b.com | a.b.comは利用者PCのOS提供元のFQDNを示す。 |
| イ | 127.0.0.1 c.d.com | c.d.comは利用者PCの製造元のFQDNを示す。 |
| ウ | 127.0.0.1 e.f.com | e.f.comはウイルス定義ファイルの提供元のFQDNを示す。 |
| エ | 127.0.0.1 localhost | localhostは利用者PC自身を示す。 |
| ア | あらかじめ検査対象に付加された,ウイルスに感染していないことを保証する情報と,検査対象から算出した情報とを比較する。 |
|---|---|
| イ | 検査対象と安全な場所に保管してあるその原本とを比較する。 |
| ウ | 検査対象のハッシュ値と既知のウイルスファイルのハッシュ値とを比較する。 |
| エ | 検査対象をメモリ上の仮想環境下で実行して,その挙動を監視する。 |
| ア | 運用管理者のPCの定期的なウイルス検査 |
|---|---|
| イ | 運用管理者のPCへのクライアントファイアウォールの導入 |
| ウ | 監視者の配置 |
| エ | 機密ファイルのバックアップ |
| ア | 感染前のファイルと感染後のファイルを比較し,ファイルに変更が加わったかどうかを調べてウイルスを検出する。 |
|---|---|
| イ | 既知ウイルスのシグネチャと比較して,ウイルスを検出する。 |
| ウ | システム内でのウイルスに起因する異常現象を監視することによって,ウイルスを検出する。 |
| エ | ファイルのチェックサムと照合して,ウイルスを検出する。 |
| ア | Webサーバの受信用のポート番号を標準ポート番号から変更する。 |
|---|---|
| イ | 機密情報を記載したページでは,アクセス時に利用者認証を要求する。 |
| ウ | 機密情報を記載したページのURLは非公開にし,関係者だけに伝える。 |
| エ | ドメイン名をDNSに登録せず,IPアドレスの直接入力だけでアクセスさせる。 |
| ア | 利用者ごとに異なるSSIDを割り当てることによって,利用者PCへの不正アクセスを防止する。 |
|---|---|
| イ | 利用者ごとに異なるサプリカントを割り当てることによって,利用者PCへの不正アクセスを防止する。 |
| ウ | 利用者ごとに異なるプライベートIPアドレスを割り当てることによって,第三者による偽のアクセスポイントの設置を防止する。 |
| エ | 利用者ごとに異なる利用者IDを割り当て,パスワードを設定することによって,契約者以外の利用者によるアクセスを防止する。 |
| ア | 外部でホスティングしてもらっている電子メールサーバから送信される電子メールは,検査しない。 |
|---|---|
| イ | 自身の組織からの電子メールの送信でスパムメールを検知したとき,電子メールの送信を停止する。 |
| ウ | 添付ファイルのない電子メールは情報漏えいの疑いがないので,検査しない。 |
| エ | 登録したキーワードと電子メールを自動照合することによって,情報漏えいの疑いのある電子メールを検知して発信を停止する。 |
| ア | アクセスポイントがもつDHCPサーバ機能において,参加者の端末に対して動的に割り当てるIPアドレスの範囲をセミナごとに変更する。 |
|---|---|
| イ | アクセスポイントがもつURLフィルタリング機能において,参加者の端末に対する条件をセミナごとに変更する。 |
| ウ | アクセスポイントがもつ暗号化機能において,参加者の端末とアクセスポイントとの間で事前に共有する鍵をセミナごとに変更する。 |
| エ | アクセスポイントがもつプライバシセパレータ機能において,参加者の端末へのアクセス制限をセミナごとに変更する。 |
| ア | URLフィルタを用いてインターネット上の不正Webサイトへの接続を遮断する。 |
|---|---|
| イ | インターネットから内部ネットワークに向けた要求パケットによる不正侵入行為をIPSで破棄する。 |
| ウ | スパムメール対策サーバでインターネットからのスパムメールを拒否する。 |
| エ | メールフィルタで他サイトへの不正メール発信を遮断する。 |
| ア | 逆アセンブルは,バイナリコードの新種ウイルスの動作を解明するのに有効な手法である。 |
|---|---|
| イ | パターンマッチングでウイルスを検知する方式は,暗号化された文書中のマクロウイルスの動作を解明するのに有効な手法である。 |
| ウ | ファイルのハッシュ値を基にウイルスを検知する方式は,未知のウイルスがどのウイルスの亜種かを特定するのに確実な手法である。 |
| エ | 不正な動作からウイルスを検知する方式は,ウイルス名を特定するのに確実な手法である。 |
| ア | データをコピーできないようにする技術のことをいう。 |
|---|---|
| イ | データを第三者に盗み見られても解読できないようにするために,決まった規則に従ってデータを変換することをいう。 |
| ウ | 文書の正当性を保証するために付けられる暗号化された署名情報のことをいう。 |
| エ | メッセージを画像データや音声データなどに埋め込み,メッセージの存在を隠す技術のことをいう。 |
| ア | OP25Bによるスパム対策 |
|---|---|
| イ | SPFによるスパム対策 |
| ウ | 電子メールの誤送信対策 |
| エ | 電子メールの不正中継対策 |
| ア | コード列が長いほど,ウイルスの亜種を検出する可能性も高くなる。 |
|---|---|
| イ | コード列が長いほど,未知のウイルスを検出する可能性が高い。 |
| ウ | コード列が短いほど,ウイルス名を正しく特定する可能性が高い。 |
| エ | コード列が短いほど,正常なプログラムを誤検出する可能性が高くなる。 |
| ア | タイムスタンプ |
|---|---|
| イ | 電子透かし |
| ウ | 電子保存 |
| エ | 配達証明 |
| ア | 外部に公開されている電子メールアドレスから発信される電子メールは,情報漏えいを検知する必要がない。 |
|---|---|
| イ | 電子メールの発信記録からスパムメールを選別し,スパムメール発信者のすべての電子メールの発信を停止する。 |
| ウ | 添付ファイルのない電子メールは情報漏えいの疑いがないので,検知する必要がない。 |
| エ | 登録したキーワードと自動照合することによって,情報漏えいの疑いのある電子メールを検知して発信を停止する。 |
| ア | ウイルスに感染したことが分かったら,直近のバックアップファイルからシステムディスクを復元する。 |
|---|---|
| イ | ウイルスに感染したことが分かったら,被害の拡大を防ぐためにも直ちにディスクの初期化を行い,その後に必ずシステム管理者に連絡する。 |
| ウ | ソフトウェアの導入はウイルス感染の糸口となり得るので,コンピュータにソフトウェアを導入する場合はウイルス検査を行う。 |
| エ | プログラム中のデバッグ機能は,ウイルス防止のために開発終了後も取り除かないようにする。 |
| ア | DMZ上にSSL-VPN装置を設置する場合は,接続先のサーバとの通信をSSLとする必要がある。 |
|---|---|
| イ | 外部からの不正侵入をリアルタイムに検出するソフトウェアは,DMZではなく,重要なサーバが設置されている内部ネットワークで稼働させる。 |
| ウ | データ保持用のサーバを,DMZのWebサーバから切り離して内部ネットワークに設置することによって,重要データがDMZに置かれることを避ける。 |
| エ | メールサーバをDMZに設置することによって,電子メールの不正中継を阻止できる。 |
| ア | 同一部署内の同じ権限が設定される利用者は,同一の利用者IDを使用する。 |
|---|---|
| イ | 複数の利用者IDをもつ利用者は,すべての利用者IDに対して同じパスワードを設定し,一定期間ごとに変更する。 |
| ウ | 利用者IDの登録抹消は,廃止の届出を受理後,誤って抹消することを防ぐため1週間経過後に行う。 |
| エ | 利用者IDを設定する場合は,権限を必要最小限のものにし,その利用者IDを登録する対象機器も限定する。 |
| 脅威 | セキュリティ対策 | |
| ア | 誤操作によるデータの論理的な破壊 | ディスクアレイ |
| イ | 地震と火災 | コンピュータ内で複数の仮想化OSを利用したデータの二重化 |
| ウ | 伝送中のデータへの不正アクセス | HDLC手順のCRC |
| エ | メッセージの改ざん | 公開鍵暗号方式を応用したディジタル署名 |
 共有ボタンをタップ
解説
WAF(Web Application Firewall)は、Webアプリケーションの脆弱性を狙った攻撃からWebサイトを守るための、セキュリティ機器あるいはソフトウェアです。通常のファイアウォールは、IPアドレスやポート番号を見て通信を許可するかどうかを決めます。これに対しWAFは、Webの通信の中身(HTTPの要求の内容)まで調べます。そして、SQLインジェクションやクロスサイトスクリプティングなどの攻撃のパターンを見つけると、その通信を遮断します。
建物の警備にたとえると、ファイアウォールは「入館証を持っているか」を確かめる受付、WAFは「持ち込む荷物の中身」まで検査する係です。