読み方 : はんしゃこうげき
反射攻撃【replay attack】リプレイアタック/再生攻撃
概要
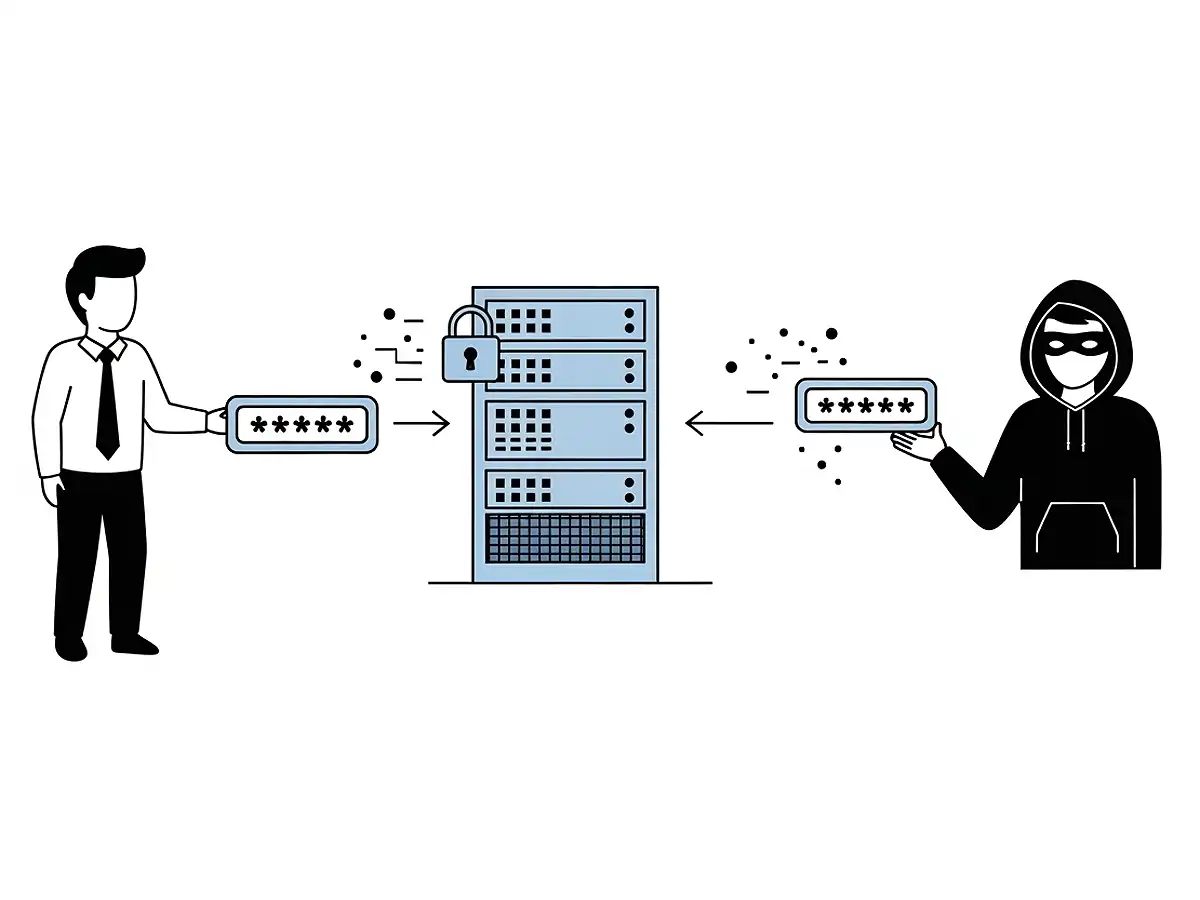
利用者がサーバへログインする際、認証データはネットワーク上を流れる。攻撃者はこれを盗聴して取得し、その後自らサーバへ接続を試みる。サーバから認証データの提示を求められると、盗み取ったものをそのまま送信し、本人として認証を通過しようとする。
サーバ側が受け取ったデータの形式だけを基準に利用者を識別している場合、攻撃者を正規の利用者と誤認してしまうことがある。パスワードが暗号化やハッシュ化によって保護されていても、認証のたびに同じ値が送信される仕組みであれば、攻撃者は内容を理解せずとも値を再送するだけで認証を突破できてしまう。
この攻撃は、認証プロトコルにおいて固定的なデータを繰り返し用いる仕組みに起因する。盗み取られたデータが暗号化された状態のままであっても、サーバ側がその正当性しか確認しない場合には、再利用された値を正規の通信と区別できない。このため、認証データの秘匿そのものより、データが毎回変化する仕組みの有無が安全性を左右する。
対策としては、毎回異なるパスワードを使用する「ワンタイムパスワード」(OTP:One-Time Password)の導入が挙げられる。また、サーバ側が認証のたびにランダムな値(チャレンジ)を生成してクライアントへ送り、クライアント側ではパスワードとそのランダムな値を組み合わせてハッシュ化してサーバへ返す「チャレンジ/レスポンス認証」も広く用いられている。この仕組みでは認証の度に送受信される内容が変化するため、過去に盗聴したデータを再送しても認証は成立しない。
(2026.6.28更新)


 共有ボタンをタップ