SID【Security IDentifier】セキュリティ識別子
概要
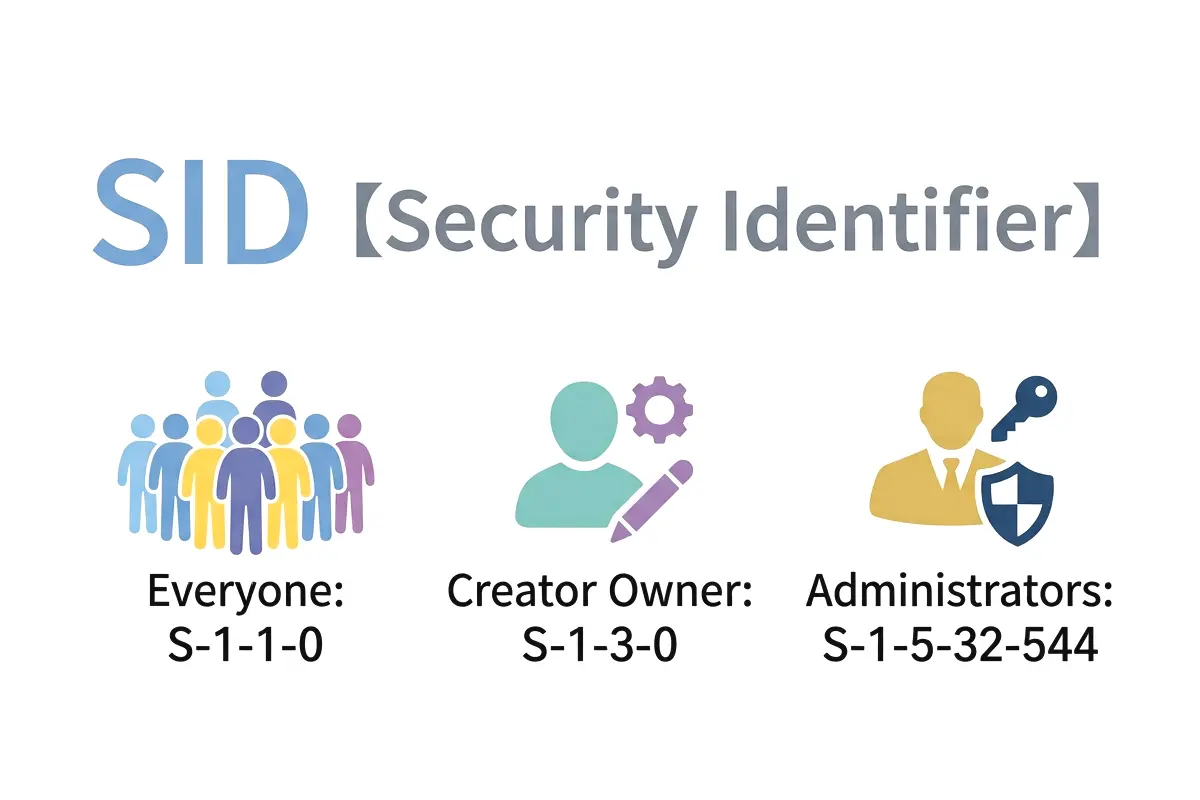
SIDは「S-1-」に続けてハイフンで区切られた数字が並ぶ可変長の値であり、アカウントやグループごとに異なる番号が付与される。画面上の表示や操作の大部分は利用者名やグループ名で行われるため、通常の利用において直接目にする機会は少ない。
現在のWindowsでは、アクセス権限やセキュリティ設定はSIDに紐付けて管理されている。ログオン時にはSIDを含むアクセストークンが生成され、ファイルやレジストリのアクセス制御リスト(ACL)と照合することで、閲覧や書き込みの可否が判定される仕組みになっている。
利用者名を変更しても内部のSIDが変わらない限り同一のアカウントとして認識され、既存の権限設定もそのまま引き継がれる。一方、あるアカウントを削除した後に同じ名前のアカウントを再作成した場合は、新たに別のSIDが発行されるため、システム上は別の主体として扱われ、以前の権限は引き継がれない。
SIDはローカルコンピュータ単位、またはActive Directoryのドメイン単位で生成・管理される。ドメイン環境ではドメインごとに固有の番号を基点として、各アカウントに識別子が付加される。このため、SIDにはそのアカウントが作成された場所の情報が含まれており、ネットワーク全体でも一意性が保たれる仕組みになっている。
システム導入時にあらかじめ用意されている組み込みアカウントやグループにも、“well-known SIDs”(既知のSID)と呼ばれる固定のSIDが割り当てられている。例えば、全利用者を表す「Everyone」グループには「S-1-1-0」が、ドメインやローカル環境の管理者を意味する「Administrator」には末尾が「-500」となる番号が与えられている。これにより、表示名が異なる環境であってもシステムは同一の特権アカウントとして正確に識別できる。


 共有ボタンをタップ