読み方 : アクセスとうかせい
アクセス透過性【access transparency】
概要
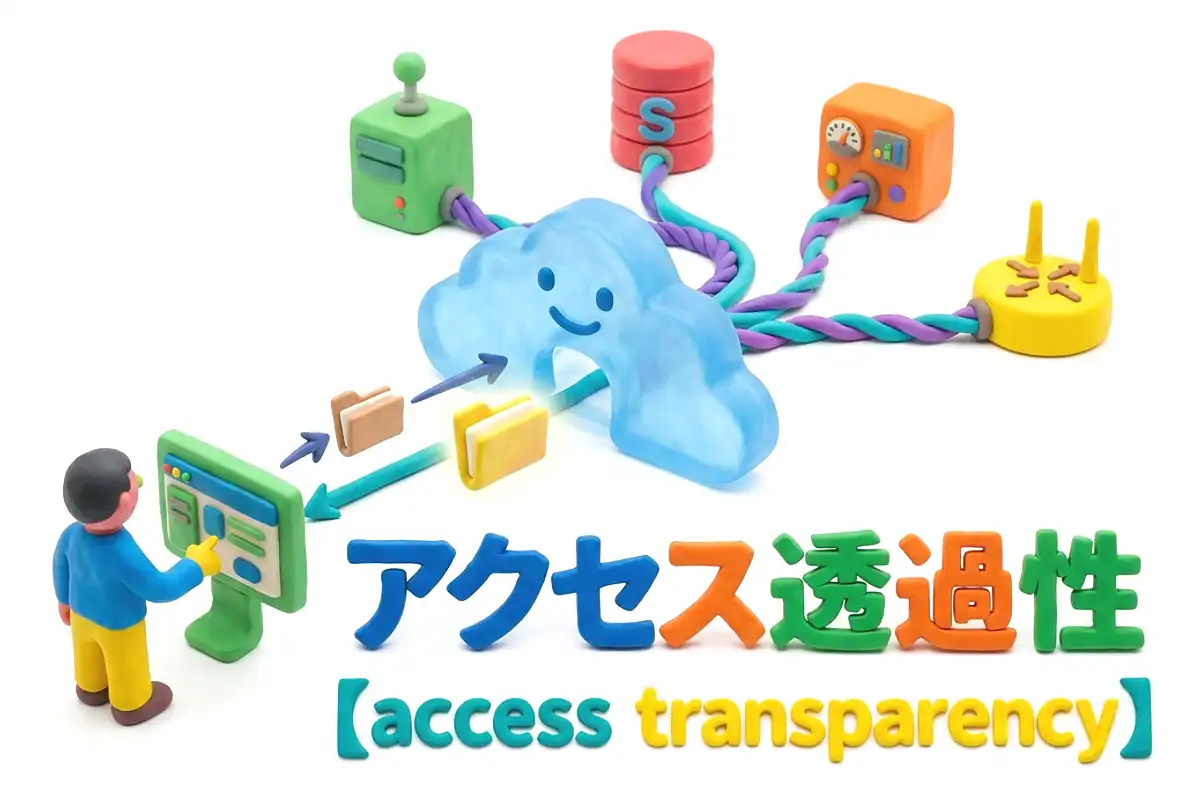
分散システムでは、処理やリソースが複数のコンピュータに分かれて配置される。その配置をそのまま利用者に見せると操作が複雑になるため、リソースの実体がどこにあっても統一された手順でアクセスできるよう設計される。これにより、利用者は個々の接続先を意識せずにシステムを利用できる。
具体例として、パソコンの内部ストレージにあるファイルを開く操作と、ネットワーク経由で接続された共有サーバ上のファイルを開く操作が、同じ手順で行える状態が挙げられる。データベースへの問い合わせでも、対象データが自分のパソコン上にあるか他のサーバ上にあるかを気にせず、同じ命令文で処理できれば同様である。通信の詳細はソフトウェアの仕組みによって吸収されている。
アクセス透過性は、分散システムが備えるべき性質を整理した「透過性」という概念の一部に位置づけられる。透過性には、リソースの物理的な設置場所を意識させない「位置透過性」や、複数の複製が存在することを意識させない「複製透過性」、障害の発生を利用者に感じさせない「障害透過性」などがあり、アクセス透過性はその中でもアクセス手段や操作方法の統一に焦点を当てたものである。異なる機種やオペレーティングシステム(OS)、プログラミング言語、通信方式が混在する環境で特に重要となる。
システム開発においては、アクセス透過性を確保することで、ローカル処理とリモート処理でプログラムの記述方法を統一できる。開発者はリソースの配置場所ごとに個別の通信処理やデータ変換を書き分ける必要がなくなり、接続先の構成が変更された場合でもプログラム本体を修正せずに対応できる。ただし、性能の低下や通信の失敗など、分散処理に伴う問題まで自動的に解消するものではない点には注意が必要である。
(2026.8.31更新)


 共有ボタンをタップ