情報セキュリティマネジメント試験過去問 - 分野別(科目A) - 情報セキュリティ
令和8年公開問題 問4
チャレンジレスポンス認証方式に該当するものはどれか。
| ア | 固定パスワードを,TLSによる暗号通信を使い,クライアントからサーバに送信して,サーバで検証する。 |
|---|---|
| イ | 端末のシリアル番号を,クライアントで秘密鍵を使って暗号化し,サーバに送信して,サーバで検証する。 |
| ウ | トークンという機器が自動的に表示する,認証のたびに異なる数字列をパスワードとしてサーバに送信して,サーバで検証する。 |
| エ | 利用者が入力したパスワードと,サーバから受け取ったランダムなデータとをクライアントで演算し,その結果をサーバに送信して,サーバで検証する。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
「チャレンジレスポンス認証方式」は,パスワードそのものをネットワークに流さずに本人確認をする方式です。
まず,サーバがランダムなデータ(チャレンジ)をクライアントに送ります。クライアントは,利用者が入力したパスワードとそのデータを組み合わせて計算し,結果(レスポンス)をサーバに返します。サーバも同じ計算をして結果を照合します。計算結果は毎回変わるので,通信を盗み見られても,そのまま使い回されにくいのが特徴です。したがって「エ」が正解です。
「ア」は,固定パスワードをTLSで暗号化して送る方式です。通信路は守られますが,パスワードそのものを送っているのでチャレンジレスポンスではありません。
「イ」は,端末のシリアル番号を秘密鍵で暗号化して送る方式で,サーバからのランダムなデータを使っていないため該当しません。
「ウ」は,トークンが表示する数字を使うワンタイムパスワード方式です。毎回異なる値を使う点は似ていますが,サーバから受け取ったデータとの演算ではないので別の方式です。
令和8年公開問題 問8
| ア | 監査の品質管理体制を,システム監査人が事前に確かめておくこと |
|---|---|
| イ | 監査報告書の指摘事項に基づいて監査対象先が実施した改善措置を,システム監査人が確認すること |
| ウ | システム監査の対象範囲に関する事項を,システム監査人が文書化すること |
| エ | システム監査の目的に応じた適切な形式で作成した監査報告書を,監査の依頼者及び関係者に提出すること |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
システム監査は,情報システムが適切に運用されているかを,独立した立場のシステム監査人が調べ,評価する活動です。監査の流れは,大まかに計画,実施,報告,そしてフォローアップの順に進みます。
フォローアップとは,監査報告書で指摘した問題点について,監査対象先が改善措置を実施したかどうか,システム監査人が確認することです。指摘して終わりではなく,実際に改善されたかまで見届ける段階です。したがって「イ」が正解です。
「ア」の監査の品質管理体制を事前に確かめておくことは,監査を始める前の準備段階の話で,フォローアップではありません。
「ウ」の監査の対象範囲を文書にまとめることも,監査計画の段階で行う内容です。
「エ」の監査報告書を依頼者や関係者に提出することは,報告の段階に当たります。
令和7年公開問題 問4
不正が発生する際には“不正のトライアングル”の3要素全てが存在すると考えられている。“不正のトライアングル”の構成要素の説明として,適切なものはどれか。
| ア | “機会”とは,情報システムなどの技術や物理的な環境,組織のルールなど,内部者による不正行為の実行を可能又は容易にする環境の存在である。 |
|---|---|
| イ | “情報と伝達”とは,必要な情報が識別,把握及び処理され,組織内外及び関係者相互に正しく伝えられるようにすることである。 |
| ウ | “正当化”とは,ノルマによるプレッシャなどのことである。 |
| エ | “動機”とは,良心のかしゃくを乗り越える都合の良い解釈や他人への責任転嫁など,内部者が不正行為を自ら納得させるための自分勝手な理由付けである。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 不正のメカニズム
解説 :
「不正のトライアングル」とは,不正が起きるときには「機会」「動機」「正当化」の三つが揃っているという考え方です。たとえば,チェック体制が甘く(機会),ノルマに追われ(動機),「会社に貢献しているのだから少しぐらい構わない」と思い込む(正当化)ような状況です。
「ア」の「機会」は,システムや環境,ルールの不備など,不正を可能または容易にする状況の説明であり,正しい内容です。これが正解です。
「イ」の「情報と伝達」は,内部統制の構成要素の一つで,不正のトライアングルの要素ではありません。
「ウ」は,ノルマによるプレッシャーを「正当化」としていますが,これは「動機」の説明です。「エ」は,自分勝手な理由付けを「動機」としていますが,これは「正当化」の説明です。「ウ」と「エ」は,動機と正当化の説明が入れ替わっています。
「機会」は環境,「動機」は事情(プレッシャー),「正当化」は自分への言い訳,と整理しておくと間違えにくくなります。
令和7年公開問題 問5
DNSキャッシュサーバでのDNSキャッシュポイズニング攻撃の対策はどれか。
| ア | DNSサービスの待ち受けポートを53番に固定する。 |
|---|---|
| イ | 外部のDNSクライアントからの再帰的問合せを受け付けない設定にする。 |
| ウ | 権威DNSサーバへの問合せに使用するトランザクションIDを固定する。 |
| エ | 権威DNSサーバへの非再帰的問合せを行う設定にする。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「DNSキャッシュポイズニング攻撃」とは,DNSキャッシュサーバに偽のDNS情報を覚え込ませ,利用者を偽サイトに誘導する攻撃です。攻撃者は,キャッシュサーバが権威DNSサーバに問い合わせている間に,偽の応答を先に返して信じ込ませようとします。
「イ」は,外部のクライアントからの再帰的問合せを受け付けないようにする設定です。外部の人がキャッシュサーバに問い合わせて攻撃の糸口を作ることができなくなるため,有効な対策です。これが正解です。
「ア」は,待ち受けポートを53番に固定すると,ポート番号が予測されやすくなるので,むしろ攻撃されやすくなります。本来は,問合せ元ポート番号をランダムにするのが対策です。
「ウ」は,トランザクションIDを固定するとありますが,これも偽の応答を作りやすくするので逆効果です。IDもランダムにするのが基本です。
「エ」は,権威DNSサーバへの問合せを非再帰的にするとしていますが,キャッシュサーバは名前解決のために再帰的に問い合わせる必要があるので,現実的でなく,対策にもなりません。
令和6年公開問題 問4
サイバーキルチェーンに関する説明として,適切なものはどれか。
| ア | 委託先の情報セキュリティリスクが委託元にも影響するという考え方を基にしたリスク分析のこと |
|---|---|
| イ | 攻撃者がクライアントとサーバとの間の通信を中継し,あたかもクライアントとサーバが直接通信しているかのように装うことによって情報を盗聴するサイバー攻撃手法のこと |
| ウ | 攻撃者の視点から,攻撃の手口を偵察から目的の実行までの段階に分けたもの |
| エ | 取引データを複数の取引ごとにまとめ,それらを時系列につなげたチェーンに保存することによって取引データの改ざんを検知可能にしたもの |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 攻撃の動機
解説 :
「サイバーキルチェーン」とは,標的型攻撃などのサイバー攻撃を,攻撃者の視点で段階に分けて整理した考え方です。一般に,偵察,武器化,配送,攻撃,インストール,遠隔操作,目的の実行といった段階で表されます。したがって「ウ」が正解です。
「ア」は,委託先のセキュリティリスクが委託元にも及ぶという,「サプライチェーンリスク」の考え方の説明です。
「イ」は,通信の途中に割り込んで盗聴や改ざんを行う,「中間者攻撃」(MITM攻撃)の説明です。
「エ」は,取引データをつなげて改ざんを検知できるようにした,「ブロックチェーン」の説明です。
令和6年公開問題 問5
リスクベース認証の説明として,適切なものはどれか。
| ア | 機器の画面に表示された点を正しい順序に一筆書きでなぞった場合,認証が成功し,機器のロックが解除される。 |
|---|---|
| イ | 通常とは異なるIPアドレス,Webブラウザなどから認証要求があった場合に,追加の認証を行う。 |
| ウ | 認証局が,Webサイトへのサーバ証明書発行において,サーバ証明書に記載される組織のドメイン利用権,法的及び物理的実在性を確認する。 |
| エ | ゆがんだ文字を含む画像を表示し,その文字が正しく入力された場合に認証が成功する。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
「リスクベース認証」とは,ログインしようとしている状況のリスクの高さを判断して,認証の方法を変える仕組みです。
普段と違う場所のIPアドレスや,いつもと違う端末,Webブラウザからのアクセスがあった場合に,「なりすましかもしれない」と判断して,秘密の質問やワンタイムパスワードなどの追加認証を求めます。したがって「イ」が正解です。普段どおりのアクセスなら,利用者の手間を増やさずに済むのが利点です。
「ア」は,画面上の点を決まった順になぞる「パターンロック」の説明で,知識や記憶による認証の一種です。
「ウ」は,認証局がWebサイトの運営組織の実在性などを確認してサーバ証明書を発行する,EV証明書などの審査の説明です。
「エ」は,ゆがんだ文字を読み取らせて人間かどうかを判別する「CAPTCHA」(キャプチャ)の説明です。
令和6年公開問題 問6
A社のWebサーバは,サーバ証明書を使ってTLS通信を行っている。PCからA社のWebサーバへのTLSを用いたアクセスにおいて,当該PCがサーバ証明書を入手した後に,認証局の公開鍵を利用して行う動作はどれか。
| ア | 暗号化通信に利用する共通鍵を,認証局の公開鍵を使って復号する。 |
|---|---|
| イ | 暗号化通信に利用する共通鍵を生成し,認証局の公開鍵を使って暗号化する。 |
| ウ | サーバ証明書の正当性を,認証局の公開鍵を使って検証する。 |
| エ | 利用者が入力して送付する秘匿データを,認証局の公開鍵を使って暗号化する。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
Webサーバに接続すると,PCはサーバ証明書を受け取ります。この証明書には,サーバの公開鍵や運営者の情報に加えて,認証局(CA)がつけたデジタル署名が入っています。PCは,認証局の公開鍵を使ってこの署名を確認し,証明書が本物で改ざんされていないか,つまり正当性を検証します。したがって「ウ」が正解です。
「ア」「イ」「エ」は,いずれも認証局の公開鍵を暗号化や復号に使うと書かれている点が誤りです。認証局の公開鍵は,証明書の署名を検証するためだけに使います。通信内容の暗号化で使うのは,証明書に含まれているWebサーバの公開鍵です。
実際のTLSでは,PCが共通鍵の素となる情報をサーバの公開鍵で暗号化して送り,以降はその共通鍵で通信データを暗号化します。「ア」は復号する向きも逆になっています。
令和5年公開問題 問4
暗号方式に関する記述のうち,適切なものはどれか。
| ア | 公開鍵暗号方式,共通鍵暗号方式ともに,大きな合成数の素因数分解が困難であることが安全性の根拠である。 |
|---|---|
| イ | 公開鍵暗号方式では原則としてセッションごとに異なる鍵を利用するが,共通鍵暗号方式では一度生成した鍵を複数のセッションに繰り返し利用する。 |
| ウ | 公開鍵暗号方式は仕様が標準化されているが,共通鍵暗号方式はベンダーによる独自の仕様で実装されることが一般的である。 |
| エ | 大量のデータを短い時間で暗号化する場合には,公開鍵暗号方式よりも共通鍵暗号方式が適している。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
暗号方式の違いを整理する問題です。「共通鍵暗号方式」は,暗号化と復号に同じ鍵を使う方式で,処理が高速です。「公開鍵暗号方式」は,公開鍵と秘密鍵のペアを使う方式で,鍵の受け渡しが安全に行える反面,処理に時間がかかります。
大量のデータを短時間で暗号化したいときには共通鍵暗号方式が適しています。正解は「エ」です。実際のHTTPS通信でも,最初に公開鍵暗号方式で共通鍵を安全にやり取りし,その後のデータ本体は共通鍵暗号方式で暗号化するという使い分けがされています。
「ア」は,大きな合成数の素因数分解が困難であることを安全性の根拠にするのは,RSAなど一部の公開鍵暗号方式です。共通鍵暗号方式の安全性の根拠は別のものです。
「イ」は説明が逆です。セッションごとに使い捨ての鍵を使うのは共通鍵暗号方式(セッション鍵)のほうです。
「ウ」は,公開鍵暗号方式だけでなく,AESのように共通鍵暗号方式も標準化されており,広く使われています。
令和5年公開問題 問5
セキュアハッシュ関数SHA-256を用いてファイルA及びファイルBのハッシュ値を算出すると,どちらも全く同じ次に示すハッシュ値n(16進数で示すと64桁)となった。この結果から考えられることとして,適切なものはどれか。
ハッシュ値n:86620f2f 152524d7 dbed4bcb b8119bb6 d493f734 0b4e7661 88565353 9e6d2074
ハッシュ値n:86620f2f 152524d7 dbed4bcb b8119bb6 d493f734 0b4e7661 88565353 9e6d2074
| ア | ファイルAとファイルBの各内容を変更せずに再度ハッシュ値を算出すると,ファイルAとファイルBのハッシュ値が異なる。 |
|---|---|
| イ | ファイルAとファイルBのハッシュ値nのデータ量は64バイトである。 |
| ウ | ファイルAとファイルBを連結させたファイルCのハッシュ値の桁数は16進数で示すと128桁である。 |
| エ | ファイルAの内容とファイルBの内容は同じである。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
「ハッシュ関数」とは,どんなデータからでも決まった長さの値(ハッシュ値)を作る関数で,同じ入力からは必ず同じ出力が得られます。SHA-256のようなセキュアハッシュ関数では,内容が少しでも違えばハッシュ値は大きく変わり,異なる内容から同じハッシュ値が得られること(衝突)は現実的にはほぼ起こらないように作られています。
ファイルAとファイルBのハッシュ値が全く同じであることから,二つのファイルの内容は同じと考えられます。正解は「エ」です。ファイルの改ざん検知に使えるのは,この性質のおかげです。
「ア」は,内容を変更しなければ,何度計算してもハッシュ値は同じで,AとBで異なる値にはなりません。
「イ」は,SHA-256のハッシュ値は256ビットで,1バイトは8ビットですから32バイトです。16進数1桁が4ビットなので,64桁になることとも一致します。
「ウ」は,ハッシュ値の長さは入力の大きさに関係なく固定で,AとBを連結したファイルCでも16進数で64桁のままです。
令和1年秋期 問1
BEC(Business E-mail Compromise)に該当するものはどれか。
| ア | 巧妙なだましの手口を駆使し,取引先になりすまして偽の電子メールを送り,金銭をだまし取る。 |
|---|---|
| イ | 送信元を攻撃対象の組織のメールアドレスに詐称し,多数の実在しないメールアドレスに一度に大量の電子メールを送り,攻撃対象の組織のメールアドレスを故意にブラックリストに登録させて,利用を阻害する。 |
| ウ | 第三者からの電子メールが中継できるように設定されたメールサーバを,スパムメールの中継に悪用する。 |
| エ | 誹謗中傷メールの送信元を攻撃対象の組織のメールアドレスに詐称し,組織の社会的な信用を大きく損なわせる。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脅威
解説 :
「BEC」は「Business E-mail Compromise」の略で,日本語では「ビジネスメール詐欺」と呼ばれます。攻撃者が取引先や経営者になりすまして偽のメールを送り,振込先口座の変更を依頼するなどして,企業から金銭をだまし取る手口です。したがって「ア」が正解です。
「イ」は,送信元を偽って大量のメールを送り,標的の組織のアドレスをブラックリストに載せさせて通信を妨害する攻撃です。
「ウ」は,誰からでもメールを中継してしまう設定ミスのメールサーバを,迷惑メールの中継に悪用する手口で,オープンリレーの悪用と呼ばれます。
「エ」は,送信元を偽装した誹謗中傷メールで組織の信用を落とす行為で,金銭をだまし取る点がBECとは異なります。
令和1年秋期 問6
ネットワークカメラなどのIoT機器ではTCP 23番ポートへの攻撃が多い理由はどれか。
| ア | TCP 23番ポートはIoT機器の操作用プロトコルで使用されており,そのプロトコルを用いると,初期パスワードを使って不正ログインが容易に成功し,不正にIoT機器を操作できることが多いから |
|---|---|
| イ | TCP 23番ポートはIoT機器の操作用プロトコルで使用されており,そのプロトコルを用いると,マルウェアを添付した電子メールをIoT機器に送信するという攻撃ができることが多いから |
| ウ | TCP 23番ポートはIoT機器へのメール送信用プロトコルで使用されており,そのプロトコルを用いると,初期パスワードを使って不正ログインが容易に成功し,不正にIoT機器を操作できることが多いから |
| エ | TCP 23番ポートはIoT機器へのメール送信用プロトコルで使用されており,そのプロトコルを用いると,マルウェアを添付した電子メールをIoT機器に送信するという攻撃ができることが多いから |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
TCP 23番ポートは,遠隔から機器を操作するためのプロトコルである「Telnet」が使うポートです。ネットワークカメラなどのIoT機器には,初期パスワードが「admin」のように単純なまま使われているものが多く,攻撃者はこのポートに対して不正ログインを試みます。ログインに成功すれば,機器を乗っ取ってボットネットの一部に組み込むことができるため,攻撃が多くなります。したがって「ア」が正解です。
「イ」と「エ」は,23番ポートを使うことでマルウェア付きのメールを送れるとしている点が誤りです。
「ウ」と「エ」は,23番ポートをメール送信用としている点が誤りです。メール送信に使われるSMTPは,通常25番ポートです。
令和1年秋期 問10
シャドーITに該当するものはどれか。
| ア | IT製品やITを活用して地球環境への負荷を低減する取組 |
|---|---|
| イ | IT部門の許可を得ずに,従業員又は部門が業務に利用しているデバイスやクラウドサービス |
| ウ | 攻撃対象者のディスプレイやキータイプを物陰から盗み見て,情報を盗み出す行為 |
| エ | ネットワーク上のコンピュータに侵入する準備として,侵入対象の弱点を探るために組織や所属する従業員の情報を収集すること |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脆弱性
解説 :
「シャドーIT」とは,会社のIT部門の許可や管理を受けないまま,従業員や部署が業務に使っているデバイスやクラウドサービスのことです。たとえば,個人のスマホで業務データを扱ったり,無料のファイル共有サービスに業務文書を置いたりする行為が当てはまります。会社が把握できないため,情報漏えいなどの温床になります。したがって「イ」が正解です。
「ア」は,環境負荷を下げるITの取組で,「グリーンIT」と呼ばれます。
「ウ」は,画面やキー入力を物陰から盗み見る行為で,「ショルダーハッキング」と呼ばれます。
「エ」は,侵入前に対象の弱点や組織の情報を収集する行為で,「フットプリンティング」などと呼ばれる偵察活動にあたります。
令和1年秋期 問12
セキュアハッシュ関数SHA-256を用いてファイルA及びファイルBのハッシュ値を算出すると,どちらも全く同じ次に示すハッシュ値n(16進数で示すと64桁)となった。この結果から考えられることとして,適切なものはどれか。
ハッシュ値n:86620f2f 152524d7 dbed4bcb b8119bb6 d493f734 0b4e7661 88565353 9e6d2074
ハッシュ値n:86620f2f 152524d7 dbed4bcb b8119bb6 d493f734 0b4e7661 88565353 9e6d2074
| ア | ファイルAとファイルBの各内容を変更せずに再度ハッシュ値を算出すると,ファイルAとファイルBのハッシュ値が異なる。 |
|---|---|
| イ | ファイルAとファイルBのハッシュ値nのデータ量は64バイトである。 |
| ウ | ファイルAとファイルBを連結させたファイルCのハッシュ値の桁数は16進数で示すと128桁である。 |
| エ | ファイルAの内容とファイルBの内容は同じである。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
「ハッシュ関数」とは,どんなデータからでも決まった長さの値(ハッシュ値)を作る関数です。同じデータからは必ず同じハッシュ値ができ,データが1ビットでも違えば全く別の値になるのが特徴です。ファイルAとBのハッシュ値が全く同じであることから,二つのファイルの内容は同じだと考えるのが適切です。したがって「エ」が正解です。
「ア」は,内容を変えずに再計算すれば,同じ値になります。
「イ」は,SHA-256のハッシュ値は256ビットで,これは32バイトにあたります。16進数1桁が4ビットなので,64桁で256ビットとなります。64バイトではありません。
「ウ」は,どれだけ長いファイルを入力しても,SHA-256のハッシュ値は常に256ビット,つまり16進数で64桁です。
令和1年秋期 問15
| ア | 遠隔操作が可能なマルウェアに,情報収集及び攻撃活動を指示する。 |
|---|---|
| イ | 攻撃の踏み台となった複数のサーバからの通信を制御して遮断する。 |
| ウ | 電子商取引事業者などに,偽のディジタル証明書の発行を命令する。 |
| エ | 不正なWebコンテンツのテキスト,画像及びレイアウト情報を一元的に管理する。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ
解説 :
「ボットネット」とは,マルウェアに感染して乗っ取られた多数のコンピュータ(ボット)が,攻撃者の命令で動くネットワークのことです。「C&Cサーバ」(Command and Controlサーバ)は,そのボットたちに指令を出し,情報収集やDDoS攻撃などの活動を指示する司令塔の役割を担います。したがって「ア」が正解です。
「イ」は,踏み台となったサーバからの通信を遮断すると説明しており,攻撃者の側が行う役割とは逆です。
「ウ」は,偽のディジタル証明書の発行を命令するとしていますが,C&Cサーバにそのような役割はありません。
「エ」は,不正なWebコンテンツを一元管理するとしていますが,これは司令塔の役割ではなく,コンテンツの置き場に近い説明です。
令和1年秋期 問16
攻撃者が用意したサーバXのIPアドレスが,A社WebサーバのFQDNに対応するIPアドレスとして,B社DNSキャッシュサーバに記憶された。これによって,意図せずサーバXに誘導されてしまう利用者はどれか。ここで,A社,B社の各従業員は自社のDNSキャッシュサーバを利用して名前解決を行う。
| ア | A社Webサーバにアクセスしようとする,A社従業員 |
|---|---|
| イ | A社Webサーバにアクセスしようとする,B社従業員 |
| ウ | B社Webサーバにアクセスしようとする,A社従業員 |
| エ | B社Webサーバにアクセスしようとする,B社従業員 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
DNSキャッシュポイズニング攻撃の影響範囲を考える問題です。DNSキャッシュサーバは,一度調べたドメイン名とIPアドレスの対応を記憶し,次回以降の問合せに使い回します。
攻撃者がB社のDNSキャッシュサーバに,A社WebサーバのFQDNに対する偽のIPアドレスを記憶させたので,B社のキャッシュサーバを使うB社従業員が,A社のWebサーバにアクセスしようとしたときに,攻撃者のサーバXに誘導されます。したがって「イ」が正解です。
「ア」は,A社従業員が使うのはA社のキャッシュサーバなので,影響を受けません。
「ウ」も,A社従業員はB社のキャッシュサーバを使わないので影響しません。
「エ」は,書き換えられたのはA社Webサーバの情報であり,B社Webサーバの情報ではないため,影響しません。
令和1年秋期 問19
リバースブルートフォース攻撃に該当するものはどれか。
| ア | 攻撃者が何らかの方法で事前に入手した利用者IDとパスワードの組みのリストを使用して,ログインを試行する。 |
|---|---|
| イ | パスワードを一つ選び,利用者IDとして次々に文字列を用意して総当たりにログインを試行する。 |
| ウ | 利用者ID,及びその利用者IDと同一の文字列であるパスワードの組みを次々に生成してログインを試行する。 |
| エ | 利用者IDを一つ選び,パスワードとして次々に文字列を用意して総当たりにログインを試行する。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「リバースブルートフォース攻撃」とは,通常のブルートフォース攻撃とは逆の発想で攻撃します。通常のブルートフォース攻撃は,IDを一つに決めて,パスワードを総当たりで試します。ロックされやすいという弱点があります。
これに対してリバースブルートフォース攻撃は,パスワードを一つに決めて,IDのほうを次々に変えながらログインを試みます。同じIDで連続失敗しないため,アカウントロックを避けやすいのが特徴です。したがって「イ」が正解です。
「ア」は,すでに流出したIDとパスワードの組のリストを使う「パスワードリスト攻撃」です。
「ウ」は,IDと同じ文字列をパスワードにして試す攻撃で,そのようなアカウントを「ジョーアカウント」と呼びます。
「エ」は,IDを固定してパスワードを総当たりにする,通常のブルートフォース攻撃です。
令和1年秋期 問20
ディジタル署名に用いる鍵の組みのうち,適切なものはどれか。(ディジタル署名の作成に用いる鍵/ディジタル署名の検証に用いる鍵)
| ディジタル署名の 作成に用いる鍵 | ディジタル署名の 検証に用いる鍵 | |
| ア | 共通鍵 | 秘密鍵 |
| イ | 公開鍵 | 秘密鍵 |
| ウ | 秘密鍵 | 共通鍵 |
| エ | 秘密鍵 | 公開鍵 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
ディジタル署名は,送信者本人が作成したことと,内容が改ざんされていないことを証明する技術で,公開鍵暗号方式を使います。
署名を作成するときは,本人しか持っていない秘密鍵を使います。受け取った側は,誰でも入手できる送信者の公開鍵で署名を検証します。公開鍵で検証できれば,対応する秘密鍵を持つ本人が作成したと確認できます。したがって「エ」が正解です。
「ア」と「ウ」は,署名の作成や検証に共通鍵を使っているため誤りです。ディジタル署名は共通鍵を使いません。
「イ」は,作成に公開鍵,検証に秘密鍵と,鍵の使い方が逆になっています。これでは,公開鍵を持つ誰もが署名を作れてしまい,本人確認の意味がなくなります。
令和1年秋期 問21
| ア | アクセスする際にパスワード認証などの正規の手続が必要なWebサイトに,当該手続を経ないでアクセス可能なURL |
|---|---|
| イ | インターネットに公開されているサーバのTCPポートの中からアクティブになっているポートを探して,稼働中のサービスを特定するためのツール |
| ウ | ネットワーク上の通信パケットを取得して通信内容を見るために設けられたスイッチのLANポート |
| エ | プログラムが確保するメモリ領域に,領域の大きさを超える長さの文字列を入力してあふれさせ,ダウンさせる攻撃 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脅威
解説 :
「バックドア」とは,正規の認証手続を経ずにシステムへ入れてしまう,裏口のような仕組みのことです。攻撃者が侵入後に再び入るために仕掛けたり,開発者が試験用に作った入口が残っていたりします。パスワード認証が必要なWebサイトに,認証なしでアクセスできるURLがあれば,これに該当します。したがって「ア」が正解です。
「イ」は,稼働しているポートやサービスを探す「ポートスキャナ」の説明です。
「ウ」は,ネットワーク上の通信パケットを取得するためにスイッチに設けられたポートで,「ミラーポート」と呼ばれます。
「エ」は,確保したメモリ領域を超える長さのデータを入力してあふれさせる攻撃で,「バッファオーバフロー攻撃」と呼ばれます。
令和1年秋期 問23
メッセージが改ざんされていないかどうかを確認するために,そのメッセージから,ブロック暗号を用いて生成することができるものはどれか。
| ア | PKI |
|---|---|
| イ | パリティビット |
| ウ | メッセージ認証符号 |
| エ | ルート証明書 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
「メッセージ認証符号」(MAC:Message Authentication Code)とは,メッセージが改ざんされていないかを確認するための値です。
送信者と受信者が共通鍵を共有しておき,メッセージと鍵から,ブロック暗号(AESなど)やハッシュ関数を使ってMACを作ります。受信者は同じ方法でMACを計算し,受け取った値と一致すれば,改ざんされていないと判断できます。したがって「ウ」が正解です。
「ア」の「PKI」は,公開鍵暗号を安全に使うための基盤全体の仕組みであり,メッセージから生成する値ではありません。
「イ」の「パリティビット」は,通信や記録の際の誤りを検出するための簡易な符号で,意図的な改ざんを見破る用途には向きません。
「エ」の「ルート証明書」は,認証局が自らを証明するための証明書で,メッセージから生成されるものではありません。
令和1年秋期 問24
リスクベース認証に該当するものはどれか。
| ア | インターネットバンキングでの取引において,取引の都度,乱数表の指定したマス目にある英数字を入力させて認証する。 |
|---|---|
| イ | 全てのアクセスに対し,トークンで生成されたワンタイムパスワードを入力させて認証する。 |
| ウ | 利用者のIPアドレスなどの環境を分析し,いつもと異なるネットワークからのアクセスに対して追加の認証を行う。 |
| エ | 利用者の記憶,持ち物,身体の特徴のうち,必ず二つ以上の方式を組み合わせて認証する。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
「リスクベース認証」とは,ログインしようとしたときの状況を分析し,危険度が高いと判断した場合だけ追加の認証を求める方式です。
普段と違う場所のIPアドレスや,普段と違う端末や時間帯からのアクセスなどが,判断材料になります。利用者にとっては,いつもどおりの環境なら手間が増えず,不審なときだけ確認される利点があります。したがって「ウ」が正解です。
「ア」は,取引のたびに乱数表を使って認証する方式で,リスクの高低を判断するものではありません。
「イ」は,全てのアクセスでワンタイムパスワードを要求するため,リスクに応じた判断をしていません。
「エ」は,記憶,持ち物,身体の特徴のうち二つ以上を組み合わせる多要素認証の説明です。
令和1年秋期 問25
攻撃者が,多数のオープンリゾルバに対して,“あるドメイン” の実在しないランダムなサブドメインを多数問い合わせる攻撃(ランダムサブドメイン攻撃)を仕掛け,多数のオープンリゾルバが応答した。このときに発生する事象はどれか。
| ア | “あるドメイン” を管理する権威DNSサーバに対して負荷が掛かる。 |
|---|---|
| イ | “あるドメイン” を管理する権威DNSサーバに登録されているDNS情報が改ざんされる。 |
| ウ | オープンリゾルバが保持するDNSキャッシュに不正な値を注入される。 |
| エ | オープンリゾルバが保持するゾーン情報を不正に入手される。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「ランダムサブドメイン攻撃」は,「DNS水責め攻撃」とも呼ばれます。攻撃者は,狙ったドメインについて,実在しないランダムな名前(たとえば「ランダムな文字列.example.jp」)を,多数のオープンリゾルバに問い合わせます。
キャッシュには存在しない名前なので,リゾルバは答えを知るために,そのドメインを管理する権威DNSサーバへ次々に問合せを転送します。その結果,権威DNSサーバに大量の問合せが集中し,負荷が掛かって応答できなくなります。したがって「ア」が正解です。
「イ」のDNS情報の改ざん,「ウ」のキャッシュへの不正な値の注入,「エ」のゾーン情報の不正入手は,いずれもこの攻撃の結果として起きる事象ではありません。
令和1年秋期 問26
手順に示す電子メールの送受信によって得られるセキュリティ上の効果はどれか。
〔手順〕
(1) 送信者は,電子メールの本文を共通鍵暗号方式で暗号化し(暗号文),その共通鍵を受信者の公開鍵を用いて公開鍵暗号方式で暗号化する(共通鍵の暗号化データ)。
(2) 送信者は,暗号文と共通鍵の暗号化データを電子メールで送信する。
(3) 受信者は,受信した電子メールから取り出した共通鍵の暗号化データを,自分の秘密鍵を用いて公開鍵暗号方式で復号し,得た共通鍵で暗号文を復号する。
〔手順〕
(1) 送信者は,電子メールの本文を共通鍵暗号方式で暗号化し(暗号文),その共通鍵を受信者の公開鍵を用いて公開鍵暗号方式で暗号化する(共通鍵の暗号化データ)。
(2) 送信者は,暗号文と共通鍵の暗号化データを電子メールで送信する。
(3) 受信者は,受信した電子メールから取り出した共通鍵の暗号化データを,自分の秘密鍵を用いて公開鍵暗号方式で復号し,得た共通鍵で暗号文を復号する。
| ア | 送信者による電子メールの送達確認 |
|---|---|
| イ | 送信者のなりすましの検出 |
| ウ | 電子メールの本文の改ざん箇所の修正 |
| エ | 電子メールの本文の内容の漏えいの防止 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
この手順は,本文を共通鍵で暗号化し,その共通鍵を受信者の公開鍵で暗号化して送る,ハイブリッド暗号方式です。
受信者の公開鍵で暗号化した共通鍵は,対応する秘密鍵を持つ受信者本人しか復号できません。そのため,第三者に途中でメールを盗み見られても,本文の内容は読めません。つまり,得られる効果は内容の漏えいの防止(機密性の確保)です。したがって「エ」が正解です。
「ア」の送達確認は,メールが届いたかを確かめる機能で,暗号化では得られません。
「イ」のなりすましの検出は,送信者の秘密鍵によるディジタル署名があって初めて可能になりますが,この手順には署名がありません。
「ウ」の改ざん箇所の修正は,暗号化では実現できません。改ざんの検知と修正は別の話です。
平成31年春期 問10
DNSキャッシュポイズニングに該当するものはどれか。
| ア | HTMLメールの本文にリンクを設定し,表示文字列は,有名企業のDNSサーバに登録されているドメイン名を含むものにして,実際のリンク先は攻撃者のWebサイトに設定した上で,攻撃対象に送り,リンク先を開かせる。 |
|---|---|
| イ | PCが問合せを行うDNSキャッシュサーバに偽のDNS応答を送ることによって,偽のドメイン情報を注入する。 |
| ウ | Unicodeを使って偽装したドメイン名をDNSサーバに登録しておき,さらに,そのドメインを含む情報をインターネット検索結果の上位に表示させる。 |
| エ | WHOISデータベースサービスを提供するサーバをDoS攻撃して,WHOISデータベースにあるドメインのDNS情報を参照できないようにする。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「DNSキャッシュポイズニング」とは,利用者に代わって名前解決を行うDNSキャッシュサーバに偽のDNS応答を送り込み,偽のドメイン情報(IPアドレスとの対応)を記憶させる攻撃です。電話番号案内に嘘の番号を覚えさせるようなもので,被害者は正しいURLを入力しても偽サイトに誘導されてしまいます。正解は「イ」です。
「ア」は,見た目の文字列と実際のリンク先を変えたメールを送るフィッシングの手口で,DNSサーバの情報を書き換えるものではありません。
「ウ」は,見た目が似た文字を使ってドメイン名を偽装する手口で,DNSサーバに偽装ドメインを正規に登録しているだけです。
「エ」は,WHOISサーバへのDoS攻撃であり,DNS情報を偽造する攻撃ではありません。
平成31年春期 問16
| ア | パスワードリスト攻撃 |
|---|---|
| イ | ブルートフォース攻撃 |
| ウ | リバースブルートフォース攻撃 |
| エ | レインボー攻撃 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「パスワードリスト攻撃」とは,他のサービスから流出したIDとパスワードの組を使い,別のサービスへのログインを試みる攻撃です。同じIDとパスワードを使い回している人ほど被害に遭いやすいため,サービスごとに別のパスワードを設定することが対策になります。家の鍵を盗まれたとき,別の家にも同じ鍵が使えてしまうイメージです。正解は「ア」です。
「イ」の「ブルートフォース攻撃」は,考えられる全てのパスワードの組合せを総当たりで試す攻撃です。
「ウ」の「リバースブルートフォース攻撃」は,パスワードを固定して,IDを変えながら試す攻撃です。
「エ」の「レインボー攻撃」は,ハッシュ値から元のパスワードを推測するために,あらかじめ作った変換表を使う攻撃です。
平成31年春期 問21
| ア | 人からのアクセスであることを確認できるよう,アクセスした者に応答を求め,その応答を分析する仕組み |
|---|---|
| イ | 不正なSQL文をデータベースに送信しないよう,Webサーバに入力された文字列をプレースホルダに割り当ててSQL文を組み立てる仕組み |
| ウ | 利用者が本人であることを確認できるよう,Webサイトから一定時間ごとに異なるパスワードを要求する仕組み |
| エ | 利用者が本人であることを確認できるよう,乱数をWebサイト側で生成して利用者に送り,利用者側でその乱数を鍵としてパスワードを暗号化し,Webサイトに送り返す仕組み |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(利用者認証)
解説 :
「CAPTCHA」(キャプチャ)とは,アクセスしている相手が人間であってプログラム(ボット)ではないことを確認する仕組みです。歪んだ文字を読ませたり,画像から指定された物を選ばせたりして,人間にはできるが機械には難しい応答を分析します。「私はロボットではありません」という画面を見たことがあるかもしれません。正解は「ア」です。
「イ」は,SQLインジェクション対策としての「プレースホルダ」の説明です。
「ウ」は,一定時間ごとに変わるパスワードを使う「ワンタイムパスワード」の説明です。
「エ」は,サーバが送った乱数(チャレンジ)を使ってパスワードを暗号化して返す「チャレンジレスポンス認証」の説明です。
「ウ」と「エ」は本人確認の仕組みで,人間かどうかの判別とは目的が異なります。
CAPTCHAは,「Completely Automated Public Turing test to tell Computers and Humans Apart」の略です。大量の自動登録や,掲示板のスパム投稿,総当たりによるログイン攻撃などを防ぐために使われます。最近は,画像を選択させる方式や,利用者の操作の様子から判断する方式など,様々な形があります。
平成31年春期 問24
XML署名を利用することによってできることはどれか。
| ア | TLSにおいて,HTTP通信の暗号化及び署名の付与に利用することによって,通信経路上でのXMLファイルの盗聴を防止する。 |
|---|---|
| イ | XMLとJavaScriptがもつ非同期のHTTP通信機能を使い,Webページの内容を動的に書き換えた上で署名を付与することによって,対話型のWebページを作成する。 |
| ウ | XML文書全体に対する単一の署名だけではなく,文書の一部に対して署名を付与する部分署名や多重署名などの複雑な要件に対応する。 |
| エ | 隠したい署名データを画像データの中に埋め込むことによって,署名の存在自体を外から判別できなくする。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
「XML署名」とは,XML文書に電子署名を付ける技術です。大きな特徴は,文書全体への署名だけでなく,文書の一部分だけに署名する部分署名や,複数人が署名する多重署名のような複雑な要件にも対応できることです。契約書の特定の条項だけに署名をするようなイメージです。正解は「ウ」です。
「ア」は,通信路全体を暗号化するTLSの説明であり,XML署名の機能ではありません。
「イ」は,XMLとJavaScriptで非同期通信を行う技術のAjaxの説明です。
「エ」は,画像データの中に情報を隠す「ステガノグラフィ」の説明です。署名の存在を隠すのではなく,署名が付いていることを示して検証できるようにするのがXML署名です。
平成31年春期 問26
メッセージ認証符号の利用目的に該当するものはどれか。
| ア | メッセージが改ざんされていないことを確認する。 |
|---|---|
| イ | メッセージの暗号化方式を確認する。 |
| ウ | メッセージの概要を確認する。 |
| エ | メッセージの秘匿性を確保する。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
「メッセージ認証符号」(MAC)とは,メッセージと共通の秘密鍵から計算した値で,メッセージが途中で改ざんされていないかを確認するために使います。受信者も同じ鍵で値を計算し,届いた値と一致すれば,内容が変わっていないと分かります。封筒の封印のようなもので,封印が破れていないかを確かめるイメージです。正解は「ア」です。
「イ」の暗号化方式の確認,「ウ」のメッセージの概要の確認は,MACの目的ではありません。「エ」の秘匿性の確保は,内容を第三者に読まれないようにする暗号化の役割です。MACは内容を隠す機能ではなく,改ざんの検知を目的とする点が重要です。ハッシュ値と似ていますが,鍵を使うところが違います。
平成31年春期 問27
楕円曲線暗号の特徴はどれか。
| ア | RSA暗号と比べて,短い鍵長で同レベルの安全性が実現できる。 |
|---|---|
| イ | 共通鍵暗号方式であり,暗号化や復号の処理を高速に行うことができる。 |
| ウ | 総当たりによる解読が不可能なことが,数学的に証明されている。 |
| エ | データを秘匿する目的で用いる場合,復号鍵を秘密にしておく必要がない。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
「楕円曲線暗号」とは,公開鍵暗号方式の一つで,数学の楕円曲線を使った暗号です。RSA暗号と比べて,短い鍵長で同じレベルの安全性が得られるので,処理が軽く,スマートフォンなどにも向いています。正解は「ア」です。
「イ」は,楕円曲線暗号は共通鍵暗号方式ではなく公開鍵暗号方式なので誤りです。
「ウ」は,総当たりで解読できないことが数学的に証明されているわけではありません。現実的な時間では解読が難しい,というのが安全性の根拠です。
「エ」は,公開鍵暗号では,秘匿のために使う場合,復号鍵(秘密鍵)は秘密にしておく必要があるので誤りです。公開してよいのは暗号化に使う公開鍵のほうです。
平成31年春期 問28
| ア | 暗号通信方式としてIPsecとTLSを選択可能にすることによって利用者の利便性を高める。 |
|---|---|
| イ | 公開鍵暗号方式と共通鍵暗号方式を組み合わせることによって鍵管理コストと処理性能の両立を図る。 |
| ウ | 複数の異なる共通鍵暗号方式を組み合わせることによって処理性能を高める。 |
| エ | 複数の異なる公開鍵暗号方式を組み合わせることによって安全性を高める。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
「ハイブリッド暗号方式」とは,公開鍵暗号方式と共通鍵暗号方式を組み合わせた方式です。共通鍵暗号は処理が速いのですが,鍵を安全に相手へ渡すのが難しいという弱点があります。公開鍵暗号は鍵の受け渡しが安全ですが,処理が遅いです。
そこで,データ本体は速い共通鍵暗号で暗号化し,その共通鍵だけを公開鍵暗号で暗号化して渡します。大きな荷物は普通の宅配便で送り,その鍵だけを厳重な書留で送るようなイメージです。正解は「イ」です。
「ア」は,通信方式の選択の説明で,ハイブリッド暗号とは関係ありません。「ウ」の共通鍵暗号同士や,「エ」の公開鍵暗号同士の組合せではありません。
平成30年秋期 問12
軽微な不正や犯罪を放置することによって,より大きな不正や犯罪が誘発されるという理論はどれか。
| ア | 環境設計による犯罪予防理論 |
|---|---|
| イ | 日常活動理論 |
| ウ | 不正のトライアングル理論 |
| エ | 割れ窓理論 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 不正のメカニズム
解説 :
「割れ窓理論」とは,街中で割れた窓ガラスを放置すると「この場所は管理されていない」というメッセージになり,より大きな犯罪が起こりやすくなるという考え方です。軽微な不正を放置しないことが大切だと説いており,問題文と一致しますので「エ」が正解です。
「ア」の環境設計による犯罪予防理論は,見通しのよい設計や照明などで,犯罪が起きにくい環境を作る考え方です。
「イ」の日常活動理論は,犯罪者,適当な標的,監視者の不在の3条件がそろうと犯罪が起こるとする理論です。
「ウ」の不正のトライアングル理論は,動機,機会,正当化の3要素がそろうと不正が起こるとする理論です。
平成30年秋期 問13
ゼロデイ攻撃の特徴はどれか。
| ア | 脆弱性に対してセキュリティパッチが提供される前に当該脆弱性を悪用して攻撃する。 |
|---|---|
| イ | 特定のWebサイトに対し,日時を決めて,複数台のPCから同時に攻撃する。 |
| ウ | 特定のターゲットに対し,フィッシングメールを送信して不正サイトに誘導する。 |
| エ | 不正中継が可能なメールサーバを見つけて,それを踏み台にチェーンメールを大量に送信する。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「ゼロデイ攻撃」とは,脆弱性が発見されてから,修正プログラム(セキュリティパッチ)が提供されるまでの間に,その脆弱性を悪用して行う攻撃です。対策が公開される「1日目」より前に攻撃されるため,この名があります。したがって「ア」が正解です。
「イ」は,複数のPCから特定のサイトに同時に攻撃を仕掛ける「DDoS攻撃」の説明です。
「ウ」は,特定の相手にメールを送って不正サイトに誘導する攻撃で,「標的型攻撃」や「フィッシング」に当たります。
「エ」は,不正中継できるメールサーバを踏み台にして大量のメールを送る,「第三者中継」を悪用した迷惑メールの送信です。
平成30年秋期 問14
| ア | Webサイトのコンテンツをキャッシュし,本来のサーバに代わってコンテンツを利用者に配信することによって,ネットワークやサーバの負荷を軽減する。 |
|---|---|
| イ | 外部からインターネットを経由して社内ネットワークにアクセスする際に,CHAPなどのプロトコルを用いることによって,利用者認証時のパスワードの盗聴を防止する。 |
| ウ | 外部からインターネットを経由して社内ネットワークにアクセスする際に,チャレンジレスポンス方式を採用したワンタイムパスワードを用いることによって,利用者認証時のパスワードの盗聴を防止する。 |
| エ | 侵入して乗っ取ったコンピュータに対して,他のコンピュータへの攻撃などの不正な操作をするよう,外部から命令を出したり応答を受け取ったりする。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脅威
解説 :
「ボットネット」とは,マルウェア(ボット)に感染して乗っ取られた多数のコンピュータが,攻撃者の命令で動かされるネットワークです。「C&Cサーバ」(Command and Control)は,攻撃者がその感染PCに命令を出し,応答を受け取るための司令塔のサーバです。したがって「エ」が正解です。
「ア」は,Webサイトの内容を保存して配信し,負荷を軽減するキャッシュサーバやCDNの説明です。
「イ」は,CHAPという認証プロトコルでパスワードの盗聴を防ぐ仕組みの説明です。
「ウ」は,チャレンジレスポンス方式のワンタイムパスワードによる認証の説明です。
平成30年秋期 問15
| ア | SMBv1の脆弱性を悪用するなどして感染し,PC内のデータを暗号化してデータの復号のための金銭を要求したり,他のPCに感染を拡大したりする。 |
|---|---|
| イ | ファイル共有など複数の感染経路を使って大量のPCに感染を拡大し,さらにPC内の電子メールアドレスを収集しながらインターネット経由で感染を拡大する。 |
| ウ | ランダムにIPアドレスを選んでデータベースの脆弱性を悪用した攻撃を行うことによって多数のPCに感染を拡大し,ネットワークトラフィックを増大させる。 |
| エ | 利用者が電子メールに添付されたVBScriptファイルを実行すると感染し,PC内のパスワードを攻撃者のWebサイトへ送信したり,マルウェア付きの電子メールを他者へばらまいたりする。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脅威
解説 :
「WannaCry」(Wanna Cryptor)は,2017年に世界中で被害を出したランサムウェアです。WindowsのSMBv1というファイル共有機能の脆弱性を悪用して感染を広げ,PC内のデータを暗号化して,元に戻すための金銭を要求します。したがって「ア」が正解です。
「イ」は,ファイル共有やメールアドレスの収集など複数の経路で拡散するワームの説明で,WannaCryとは異なります。
「ウ」は,データベースの脆弱性を突いてランダムなIPアドレスに攻撃し,ネットワークの通信量を増やすワームの説明です。
「エ」は,メールに添付されたVBScriptを実行すると感染し,パスワードを盗んだり,さらにメールをばらまいたりするマルウェアの説明です。
平成30年秋期 問16
| ア | シャドーIT |
|---|---|
| イ | ソーシャルエンジニアリング |
| ウ | ダークネット |
| エ | バックドア |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脆弱性
解説 :
「シャドーIT」とは,情報システム部門の許可を得ず,従業員が勝手に業務で使うデバイス,クラウドサービス,ソフトウェアのことです。たとえば,私物のUSBメモリや個人契約のファイル共有サービスで仕事のデータをやり取りするケースです。会社が把握できないため,情報漏えいなどのリスクが高まります。したがって「ア」が正解です。
「イ」の「ソーシャルエンジニアリング」は,人の心理的な隙や行動のミスを突いて情報を盗み出す手口です。
「ウ」の「ダークネット」は,通常のインターネットからは見えない匿名性の高いネットワークや,使われていないIPアドレス空間を指します。
「エ」の「バックドア」は,攻撃者が不正に侵入するために仕掛ける裏口のことです。
平成30年秋期 問21
APTの説明はどれか。
| ア | 攻撃者がDoS攻撃及びDDoS攻撃を繰り返し,長期間にわたり特定組織の業務を妨害すること |
|---|---|
| イ | 攻撃者が興味本位で場当たり的に,公開されている攻撃ツールや脆弱性検査ツールを悪用した攻撃を繰り返すこと |
| ウ | 攻撃者が特定の目的をもち,標的となる組織の防御策に応じて複数の攻撃方法を組み合わせ,気付かれないよう執拗に攻撃を繰り返すこと |
| エ | 攻撃者が不特定多数への感染を目的として,複数の攻撃方法を組み合わせたマルウェアを継続的にばらまくこと |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「APT」(Advanced Persistent Threat)は,日本語で「高度で持続的な脅威」と訳されます。特定の目的をもつ攻撃者が,標的の防御に合わせて複数の攻撃手法を組み合わせ,気付かれないように執拗に攻撃を繰り返すものです。したがって「ウ」が正解です。
「ア」は,DoS攻撃やDDoS攻撃を繰り返して業務を妨害する攻撃で,目的が異なります。
「イ」は,興味本位で公開ツールを使う場当たり的な攻撃で,特定の目的をもつAPTとは異なります。
「エ」は,不特定多数にマルウェアをばらまく攻撃で,標的が決まっているAPTとは対照的です。
平成30年秋期 問22
A社のWebサーバは,サーバ証明書を使ってTLS通信を行っている。PCからA社のWebサーバへのTLSを用いたアクセスにおいて,当該PCがサーバ証明書を入手した後に,認証局の公開鍵を利用して行う動作はどれか。
| ア | 暗号化通信に利用する共通鍵を,認証局の公開鍵を使って復号する。 |
|---|---|
| イ | 暗号化通信に利用する共通鍵を生成し,認証局の公開鍵を使って暗号化する。 |
| ウ | サーバ証明書の正当性を,認証局の公開鍵を使って検証する。 |
| エ | 利用者が入力して送付する秘匿データを,認証局の公開鍵を使って暗号化する。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(公開鍵基盤)
解説 :
TLSでは,サーバ証明書を使って通信相手が本物のサーバかを確認します。サーバ証明書には,認証局(CA)のデジタル署名が付いています。PCは入手した証明書について,認証局の公開鍵でその署名を検証し,正当なものかを確かめます。したがって「ウ」が正解です。
「ア」と「イ」は,共通鍵の扱いについての記述です。実際にはサーバ証明書に含まれる「サーバの」公開鍵で共通鍵などを保護するもので,認証局の公開鍵ではありません。「エ」も,データを暗号化する鍵は認証局の公開鍵ではないので誤りです。
平成30年秋期 問23
| ア | カード情報の取得を目的に,金融機関が利用しているクラウドサービスに侵入する攻撃 |
|---|---|
| イ | 課金回避を目的に,同じハードウェア上に構築された別の仮想マシンに侵入し,課金機能を利用不可にする攻撃 |
| ウ | クラウドサービス利用者の経済的な損失を目的に,リソースを大量消費させる攻撃 |
| エ | パスワード解析を目的に,クラウドサービス環境のリソースを悪用する攻撃 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
従量課金制のクラウドは,使った分だけ料金がかかります。「EDoS攻撃」は,この仕組みを逆手にとり,大量のリクエストなどでリソースを大量に消費させて,利用者に高額な請求を発生させ,経済的な損失を与える攻撃です。したがって「ウ」が正解です。
「ア」は,カード情報を盗むための不正侵入で,金銭的損害を狙う手口とは違います。
「イ」は,同じハードウェア上の別の仮想マシンに侵入して課金機能を無効にする攻撃で,課金を回避する内容です。
「エ」は,パスワード解析のためにクラウドの計算資源を悪用する攻撃です。
平成30年秋期 問25
アプリケーションソフトウェアにディジタル署名を施す目的はどれか。
| ア | アプリケーションソフトウェアの改ざんを利用者が検知できるようにする。 |
|---|---|
| イ | アプリケーションソフトウェアの使用を特定の利用者に制限する。 |
| ウ | アプリケーションソフトウェアの著作権が作成者にあることを証明する。 |
| エ | アプリケーションソフトウェアの利用者による修正や改変を不可能にする。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
ディジタル署名は,データの作成者を確認し,データが改ざんされていないかを検証できる仕組みです。ソフトウェアに署名を施すと,利用者は配布元が本物か,ダウンロード後に改ざんされていないかを検知できます。したがって「ア」が正解です。
「イ」は,使用を特定の利用者に制限するのは,認証やアクセス制御の役割です。
「ウ」は,署名で証明できるのは配布元や改ざんの有無であり,著作権が誰にあるかという法的な権利までは証明できません。
「エ」について,署名は改変されたことを検知するもので,改変を不可能にするものではありません。
平成30年秋期 問26
| ア | AES |
|---|---|
| イ | PKI |
| ウ | RSA |
| エ | SHA-256 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
暗号化と復号に同じ鍵を使う方式を,「共通鍵暗号方式」といい,「AES」はその代表例です。データベースのデータを暗号化する用途にも広く使われています。したがって「ア」が正解です。
「イ」の「PKI」(公開鍵基盤)は,公開鍵暗号を安全に使うための証明書発行などの仕組み全体を指し,暗号方式そのものではありません。
「ウ」の「RSA」は公開鍵暗号方式であり,暗号化と復号で別々の鍵(公開鍵と秘密鍵)を使います。
「エ」の「SHA-256」はハッシュ関数であり,データを固定長の値に変換するもので,復号はできません。
平成30年秋期 問27
暗号方式に関する説明のうち,適切なものはどれか。
| ア | 共通鍵暗号方式で相手ごとに秘密の通信をする場合,通信相手が多くなるに従って,鍵管理の手間が増える。 |
|---|---|
| イ | 共通鍵暗号方式を用いて通信を暗号化するときには,送信者と受信者で異なる鍵を用いるが,通信相手にそれぞれの鍵を知らせる必要はない。 |
| ウ | 公開鍵暗号方式で通信文を暗号化して内容を秘密にした通信をするときには,復号鍵を公開することによって,鍵管理の手間を減らす。 |
| エ | 公開鍵暗号方式では,署名に用いる鍵を公開しておく必要がある。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
共通鍵暗号方式では,通信相手ごとに別の鍵を用意する必要があります。相手がn人いれば,全体でn(n-1)/2個の鍵が必要になり,相手が増えるほど鍵管理の手間が増えます。したがって「ア」が適切です。
「イ」は,共通鍵暗号方式では送信者と受信者が同じ鍵を使い,その鍵を相手に安全に渡す必要があります。
「ウ」は,公開鍵暗号方式で内容を秘密にするときは,受信者の公開鍵で暗号化し,受信者の秘密鍵で復号します。公開するのは暗号化用の公開鍵であり,復号鍵(秘密鍵)は公開しません。
「エ」は,署名に使うのは秘密鍵で,公開するのは検証に使う公開鍵のほうです。
平成30年春期 問14
セキュリティバイデザインの説明はどれか。
| ア | 開発済みのシステムに対して,第三者の情報セキュリティ専門家が,脆弱性診断を行い,システムの品質及びセキュリティを高めることである。 |
|---|---|
| イ | 開発済みのシステムに対して,リスクアセスメントを行い,リスクアセスメント結果に基づいてシステムを改修することである。 |
| ウ | システムの運用において,第三者による監査結果を基にシステムを改修することである。 |
| エ | システムの企画・設計段階からセキュリティを確保する方策のことである。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティの目的と考え方
解説 :
「セキュリティバイデザイン」とは,システムの企画や設計の段階から,セキュリティを確保する方法を組み込んでおくという考え方です。
完成してから対策を足すより,最初から考えておく方が,手戻りが少なく,費用も抑えられ,安全性も高くなります。家を建てるときに,最初から防犯を考えて設計するイメージです。正解は「エ」です。
「ア」は開発済みのシステムに第三者が脆弱性診断を行う話,「イ」は開発済みのシステムにリスクアセスメントを行って改修する話,「ウ」は運用中のシステムを監査結果で改修する話で,いずれも出来上がった後の対応です。
平成30年春期 問20
ドメイン名ハイジャックを可能にする手口はどれか。
| ア | PCとWebサーバとの通信を途中で乗っ取り,不正にデータを窃取する。 |
|---|---|
| イ | Webサーバに,送信元を偽装したリクエストを大量に送信して,Webサービスを停止させる。 |
| ウ | Webページにアクセスする際のURLに余分なドットやスラッシュなどを含め,アクセスが禁止されているディレクトリにアクセスする。 |
| エ | 権威DNSサーバに登録された情報を不正に書き換える。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「ドメイン名ハイジャック」とは,ドメイン名を管理しているレジストラの登録情報や,権威DNSサーバに登録された情報を不正に書き換えて,ドメイン名の持ち主になりすましたり,利用者を偽のサイトに誘導したりする攻撃です。正解は「エ」です。
「ア」は,通信を途中で乗っ取ってデータを盗む攻撃で,「セッションハイジャック」などの説明です。
「イ」は,送信元を偽って大量のリクエストを送り,サービスを止める攻撃で,「DoS攻撃」の一種です。
「ウ」は,URLに余分なドットやスラッシュを入れて,アクセスが禁止されたディレクトリに入り込む攻撃で,「ディレクトリトラバーサル攻撃」の説明です。
平成30年春期 問21
ドライブバイダウンロード攻撃に該当するものはどれか。
| ア | PC内のマルウェアを遠隔操作して,PCのハードディスクドライブを丸ごと暗号化する。 |
|---|---|
| イ | 外部ネットワークからファイアウォールの設定の誤りを突いて侵入し,内部ネットワークにあるサーバのシステムドライブにルートキットを仕掛ける。 |
| ウ | 公開Webサイトにおいて,スクリプトをWebページ中の入力フィールドに入力し,Webサーバがアクセスするデータベース内のデータを不正にダウンロードする。 |
| エ | 利用者が公開Webサイトを閲覧したときに,その利用者の意図にかかわらず,PCにマルウェアをダウンロードさせて感染させる。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「ドライブバイダウンロード攻撃」とは,利用者が悪意のあるWebサイトや改ざんされたWebサイトを見ただけで,本人の意図に関係なく,マルウェアが勝手にダウンロードされて感染させられる攻撃です。ブラウザなどの脆弱性が悪用されることが多いです。正解は「エ」です。
「ア」は,マルウェアを遠隔操作してディスクを丸ごと暗号化するもので,ランサムウェアのような攻撃です。
「イ」は,ファイアウォールの設定ミスを突いて内部のサーバに侵入し,ルートキットを仕掛ける攻撃です。
「ウ」は,入力欄にスクリプトを入れて,データベースの内容を不正に取り出す攻撃で,SQLインジェクションなどに近いものです。
平成30年春期 問22
| ア | FRRとFARは独立している。 |
|---|---|
| イ | FRRを減少させると,FARは減少する。 |
| ウ | FRRを減少させると,FARは増大する。 |
| エ | FRRを増大させると,FARは増大する。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(生体認証技術)
解説 :
バイオメトリクス認証では,本人かどうかを判定するしきい値(基準の厳しさ)を決めます。「FRR」(本人拒否率)は,本人なのに拒否される割合で,「FAR」(他人受入率)は,他人なのに受け入れられてしまう割合です。
しきい値を緩めると本人は通りやすくなり,FRRは減りますが,他人も通りやすくなるのでFARは増えます。逆に厳しくすると,FARは減りますが,FRRは増えます。つまり,両者はトレードオフ(一方を良くすると他方が悪くなる)の関係にあります。「ウ」がこの関係を正しく表しています。
「ア」は独立しているとしており,「イ」と「エ」は同時に減る,同時に増えるとしているので,いずれも誤りです。
平成30年春期 問24
メッセージが改ざんされていないかどうかを確認するために,そのメッセージから,ブロック暗号を用いて生成することができるものはどれか。
| ア | PKI |
|---|---|
| イ | パリティビット |
| ウ | メッセージ認証符号 |
| エ | ルート証明書 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
「メッセージ認証符号」(MAC)とは,メッセージと共通鍵から計算される短いデータで,ブロック暗号などを使って作れます。受信者は同じ鍵で計算し直して,送られてきた値と一致するかを確かめることで,改ざんされていないかを確認できます。正解は「ウ」です。
「ア」のPKIは,公開鍵を使った認証の仕組み全体を指す言葉で,メッセージから生成するものではありません。
「イ」のパリティビットは,通信や記憶の際の単純な誤り検出に使う1ビットの符号で,ブロック暗号を使いませんし,故意の改ざんを見つけるには不十分です。
「エ」のルート証明書は,認証局自身が発行する,信頼の起点となる証明書です。
平成30年春期 問25
リスクベース認証に該当するものはどれか。
| ア | インターネットからの全てのアクセスに対し,トークンで生成されたワンタイムパスワードを入力させて認証する。 |
|---|---|
| イ | インターネットバンキングでの連続する取引において,取引の都度,乱数表の指定したマス目にある英数字を入力させて認証する。 |
| ウ | 利用者のIPアドレスなどの環境を分析し,いつもと異なるネットワークからのアクセスに対して追加の認証を行う。 |
| エ | 利用者の記憶,持ち物,身体の特徴のうち,必ず二つ以上の方式を組み合わせて認証する。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
「リスクベース認証」とは,ログインしようとする際のIPアドレスや利用環境などを分析し,いつもと違う場所や機器からのアクセスなど,リスクが高いと判断した場合にだけ,追加の認証を求める方式です。「ウ」はこれに当たります。
「ア」は,全てのアクセスにワンタイムパスワードを要求しており,リスクの高さに関係なく一律なので,リスクベース認証ではありません。
「イ」は,取引のたびに乱数表の指定箇所を入力させるもので,これも一律の確認です。
「エ」は,記憶,持ち物,身体の特徴のうち二つ以上を必ず組み合わせる二要素認証や多要素認証の説明です。
平成30年春期 問26
暗号アルゴリズムの危殆化を説明したものはどれか。
| ア | 外国の輸出規制によって,十分な強度をもつ暗号アルゴリズムを実装した製品が利用できなくなること |
|---|---|
| イ | 鍵の不適切な管理によって,鍵が漏えいする危険性が増すこと |
| ウ | 計算能力の向上などによって,鍵の推定が可能になり,暗号の安全性が低下すること |
| エ | 最高性能のコンピュータを用い,膨大な時間とコストを掛けて暗号強度をより確実なものにすること |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
暗号アルゴリズムの危殆化(きたいか)とは,コンピュータの計算能力の向上や,新しい解読方法の発見などによって,暗号の鍵が推定できるようになり,暗号の安全性が下がることです。昔は安全だった暗号が,時間の経過とともに破られやすくなっていく,というイメージです。正解は「ウ」です。
「ア」は,輸出規制で強度の高い暗号の製品が使えなくなることで,危殆化とは関係がありません。
「イ」は,鍵の管理が不適切で鍵が漏れる危険が増すことで,運用上の問題です。
「エ」は,最高性能のコンピュータで暗号の強度を確かめるという内容で,安全性が低下するわけではありません。
平成30年春期 問27
暗号解読の手法のうち,ブルートフォース攻撃はどれか。
| ア | 与えられた1組の平文と暗号文に対し,総当たりで鍵を割り出す。 |
|---|---|
| イ | 暗号化関数の統計的な偏りを線形関数によって近似して解読する。 |
| ウ | 暗号化装置の動作を電磁波から解析することによって解読する。 |
| エ | 異なる二つの平文とそれぞれの暗号文の差分を観測して鍵を割り出す。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
「ブルートフォース攻撃」(総当たり攻撃)とは,考えられる鍵やパスワードの組合せを,片っ端から全て試して正しいものを見つける手法です。「ア」は,与えられた平文と暗号文の組に対し,総当たりで鍵を割り出すので,これに当たります。
「イ」は,暗号化関数の統計的な偏りを線形関数で近似して解読する手法で,線形解読法といいます。
「ウ」は,暗号化装置が出す電磁波などを解析して解読する手法で,サイドチャネル攻撃の一種です。
「エ」は,異なる二つの平文と暗号文の差分を観察して鍵を割り出す手法で,差分解読法といいます。
平成30年春期 問29
ディジタル証明書をもつA氏が,B商店に対して電子メールを使って商品を注文するときに,A氏は自分の秘密鍵を用いてディジタル署名を行い,B商店はA氏の公開鍵を用いて署名を確認する。この手法によって実現できることはどれか。ここで,A氏の秘密鍵はA氏だけが使用できるものとする。
| ア | A氏からB商店に送られた注文の内容が,第三者に漏れないようにできる。 |
|---|---|
| イ | A氏から発信された注文が,B商店に届くようにできる。 |
| ウ | B商店からA氏への商品販売が許可されていることを確認できる。 |
| エ | B商店に届いた注文が,A氏からの注文であることを確認できる。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(公開鍵基盤)
解説 :
ディジタル署名は,送信者が自分の秘密鍵でデータに署名し,受信者が送信者の公開鍵で確認する仕組みです。秘密鍵は本人だけが使えるので,署名が正しく確認できれば,その注文は確かにA氏からのもので,途中で改ざんされていないことがわかります。正解は「エ」です。
「ア」は,注文内容が第三者に漏れないようにすることですが,これは暗号化の役割で,署名では内容を隠せません。
「イ」は,注文が確実に届くようにすることですが,署名にそのような機能はありません。
「ウ」は,B商店からA氏への販売が許可されているかの確認ですが,これも署名では確かめられません。
平成30年春期 問30
| ア | 共通鍵を生成する。 |
|---|---|
| イ | 公開鍵を利用してデータを暗号化する。 |
| ウ | 失効したディジタル証明書の一覧を発行する。 |
| エ | データが改ざんされていないことを検証する。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(公開鍵基盤)
解説 :
PKI(公開鍵基盤)で認証局(CA)は,公開鍵の持ち主が本物であることを保証するため,ディジタル証明書を発行します。また,秘密鍵の漏えいなどで有効でなくなった証明書を一覧にして公開する,失効リスト(CRL)の発行も大切な役割です。正解は「ウ」です。
「ア」の共通鍵の生成は,通信する当事者や専用のソフトウェアが行うもので,認証局の役割ではありません。
「イ」の公開鍵を使ったデータの暗号化は,データを送る側の処理です。
「エ」のデータが改ざんされていないことの検証は,受信者がディジタル署名を確認して行う処理です。
平成29年秋期 問9
情報セキュリティマネジメントにおける,脅威と脆弱性に関する記述のうち,最も適切なものはどれか。
| ア | 管理策の欠如によって脅威が高まり,脆弱性の深刻度が低くなる。 |
|---|---|
| イ | 脅威が存在しないと判断できる場合,脆弱性に対処する必要性は低い。 |
| ウ | 脅威のうち,脆弱性によってリスクが顕在化するのは環境的脅威である。 |
| エ | 脆弱性の有無にかかわらず,事故の発生確率は脅威の大きさで決まる。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティの重要性
解説 :
「脅威」(threat)とは,情報資産に損害を与える原因となるもので,「脆弱性」(vulnerability)とは,その脅威につけ込まれる弱点のことです。
リスクは,脅威が脆弱性につけ込むことで生じます。脅威がそもそも存在しないなら,弱点があっても被害は起こりにくいので,対処の必要性は低いと言えます。したがって「イ」が正解です。
「ア」は因果が逆で,管理策が欠けていれば脆弱性は深刻になります。
「ウ」は,脆弱性につけ込まれる脅威が環境的脅威(地震や火災など)に限られるわけではないので誤りです。
「エ」は,事故の起きやすさが脅威の大きさだけでなく脆弱性の有無にも左右されるため誤りです。
平成29年秋期 問16
シャドーITに該当するものはどれか。
| ア | IT製品やITを活用して地球環境への負荷を低減する取組み |
|---|---|
| イ | IT部門の公式な許可を得ずに,従業員又は部門が業務に利用しているデバイスやクラウドサービス |
| ウ | 攻撃対象者のディスプレイやキータイプを物陰から盗み見て,情報を盗み出すこと |
| エ | ネットワーク上のコンピュータに侵入する準備として,攻撃対象の弱点を探るために個人や組織などの情報を収集すること |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脆弱性
解説 :
「シャドーIT」とは,会社のIT部門の許可を得ずに,従業員や部門が業務で勝手に使っているデバイスやクラウドサービスのことです。会社が把握していないため,情報漏えいなどのリスクが管理できなくなります。したがって「イ」が正解です。
「ア」は,環境負荷の低減に取り組む「グリーンIT」の説明です。
「ウ」は,背後から画面やキー入力を盗み見る「ショルダーハッキング」の説明です。
「エ」は,侵入の準備として攻撃対象の情報を集める「フットプリンティング」の説明です。
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脆弱性
解説 :
「シャドーIT」とは,会社のIT部門の許可を得ずに,従業員や部門が業務で勝手に使っているデバイスやクラウドサービスのことです。会社が把握していないため,情報漏えいなどのリスクが管理できなくなります。したがって「イ」が正解です。
「ア」は,環境負荷の低減に取り組む「グリーンIT」の説明です。
「ウ」は,背後から画面やキー入力を盗み見る「ショルダーハッキング」の説明です。
「エ」は,侵入の準備として攻撃対象の情報を集める「フットプリンティング」の説明です。
平成29年秋期 問18
| ア | パスワードに対応する利用者IDのハッシュ値を登録しておき,認証時に入力されたパスワードをハッシュ関数で変換して比較する。 |
|---|---|
| イ | パスワードに対応する利用者IDのハッシュ値を登録しておき,認証時に入力された利用者IDをハッシュ関数で変換して比較する。 |
| ウ | パスワードをハッシュ値に変換して登録しておき,認証時に入力されたパスワードをハッシュ関数で変換して比較する。 |
| エ | パスワードをハッシュ値に変換して登録しておき,認証時に入力された利用者IDをハッシュ関数で変換して比較する。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(利用者認証)
解説 :
パスワードは,そのまま保存すると漏えいしたときに悪用されます。そのため,ハッシュ関数で変換したハッシュ値を保存し,認証時には入力されたパスワードを同じ関数で変換して,保存済みの値と比較します。ハッシュ値から元のパスワードを復元することは困難です。したがって「ウ」が正解です。
「ア」と「イ」は,利用者IDのハッシュ値を登録する点が誤りです。IDを変換しても,パスワードの照合にはなりません。
「エ」は,パスワードのハッシュ値を登録していても,認証時に比較するのが利用者IDになっているので,パスワードの確認ができず誤りです。
平成29年秋期 問21
| ア | 遠隔操作が可能なマルウェアに,情報収集及び攻撃活動を指示する。 |
|---|---|
| イ | 電子商取引事業者などに,偽のデジタル証明書の発行を命令する。 |
| ウ | 不正なWebコンテンツのテキスト,画像及びレイアウト情報を一元的に管理する。 |
| エ | 踏み台となる複数のサーバからの通信を制御し遮断する。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「ボットネット」とは,マルウェアに感染して乗っ取られた多数のコンピュータ(ボット)のネットワークです。「C&Cサーバ」(コマンド&コントロールサーバ)は,攻撃者がボットに指令を出す司令塔の役割を持ち,情報収集やDDoS攻撃などの攻撃活動を指示します。したがって「ア」が正解です。
「イ」は,偽の電子証明書を発行させることは,C&Cサーバの役割ではありません。
「ウ」は,不正なWebコンテンツを管理する役割も違います。
「エ」は,通信を遮断するのは防御側の役割であり,攻撃の司令塔であるC&Cサーバとは逆です。
平成29年秋期 問22
DNSキャッシュポイズニングに分類される攻撃内容はどれか。
| ア | DNSサーバのソフトウェアのバージョン情報を入手して,DNSサーバのセキュリティホールを特定する。 |
|---|---|
| イ | PCが参照するDNSサーバに偽のドメイン情報を注入して,利用者を偽装されたサーバに誘導する。 |
| ウ | 攻撃対象のサービスを妨害するために,攻撃者がDNSサーバを踏み台に利用して再帰的な問合せを大量に行う。 |
| エ | 内部情報を入手するために,DNSサーバが保存するゾーン情報をまとめて転送させる。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「DNSキャッシュポイズニング」とは,DNSサーバが一時的に保存している名前解決の情報(キャッシュ)に偽の情報を注入する攻撃です。これにより,利用者が正しいURLを入力しても,偽のサーバに誘導されてしまいます。したがって「イ」が正解です。
「ア」は,ソフトウェアのバージョンから弱点を探る情報収集です。
「ウ」は,DNSサーバを踏み台にして大量の問合せを行うDNSリフレクタ攻撃やDNS増幅攻撃の説明です。
「エ」は,ゾーン情報をまとめて転送させて内部情報を盗む,ゾーン転送の悪用です。
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「DNSキャッシュポイズニング」とは,DNSサーバが一時的に保存している名前解決の情報(キャッシュ)に偽の情報を注入する攻撃です。これにより,利用者が正しいURLを入力しても,偽のサーバに誘導されてしまいます。したがって「イ」が正解です。
「ア」は,ソフトウェアのバージョンから弱点を探る情報収集です。
「ウ」は,DNSサーバを踏み台にして大量の問合せを行うDNSリフレクタ攻撃やDNS増幅攻撃の説明です。
「エ」は,ゾーン情報をまとめて転送させて内部情報を盗む,ゾーン転送の悪用です。
平成29年秋期 問24
| ア | 受信者が署名鍵を使って,暗号文を元のメッセージに戻すことができるようにする。 |
|---|---|
| イ | 送信者が固定文字列を付加したメッセージを署名鍵を使って暗号化することによって,受信者がメッセージの改ざん部位を特定できるようにする。 |
| ウ | 送信者が署名鍵を使って署名を作成し,その署名をメッセージに付加することによって,受信者が送信者を確認できるようにする。 |
| エ | 送信者が署名鍵を使ってメッセージを暗号化することによって,メッセージの内容を関係者以外に分からないようにする。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
ディジタル署名では,送信者が自分の署名鍵(秘密鍵)で署名を作り,メッセージに付けて送ります。受信者は送信者の公開鍵で署名を検証し,本人が送ったことと,途中で改ざんされていないことを確認できます。したがって「ウ」が正解です。
「ア」は,署名鍵は送信者だけが持つ鍵であり,受信者が暗号文を戻すために使うものではありません。
「イ」は,署名で分かるのは改ざんの有無であって,改ざん部位の特定までではありません。
「エ」は,内容を秘密にするのは暗号化の目的であり,ディジタル署名の目的ではありません。
平成29年秋期 問26
ルート認証局についての記述はどれか。
| ア | UNIX系のOSにおいて,rootアカウントの権限レベルでプログラムを実行するために利用者が使用する。 |
|---|---|
| イ | 上位の認証局が発行した証明書によって,自らの認証局としての正当性を示す。 |
| ウ | 信頼される第三者機関として,認証局運用規程を公開している。 |
| エ | ハッカーが侵入の痕跡を隠蔽して,コンピュータやネットワークに対する管理者レベルのアクセス権限を得るために使用される。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(公開鍵基盤)
解説 :
ルート認証局は,認証局の階層構造の最上位にあり,信頼の出発点となる認証局です。信頼される第三者機関として,どのような方針で証明書を発行するかを定めた認証局運用規程(CPS)を公開しています。したがって「ウ」が正解です。
「ア」は,UNIX系OSで管理者権限(root)でプログラムを実行するための仕組みで,認証局とは無関係です。
「イ」は,上位の認証局から証明書をもらう下位の認証局の説明です。ルート認証局は最上位なので,自分で自分に署名します。
「エ」は,侵入の痕跡を隠して管理者権限を得るルートキットの説明です。
平成29年秋期 問27
| ア | 勝手にファイルを暗号化して正常に読めなくする。 |
|---|---|
| イ | 単独のプログラムとして不正な動作を行う。 |
| ウ | 特定の条件になるまで活動をせずに待機する。 |
| エ | ネットワークやリムーバブルメディアを媒介として自ら感染を広げる。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脅威
解説 :
「ワーム」(worm)はコンピュータウイルス等と同じマルウェアの一種で,ネットワークやUSBメモリなどのリムーバブルメディアを介して,自分自身で感染を広げていく点が特徴です。したがって「エ」が正解です。
「ア」は,ファイルを勝手に暗号化するランサムウェアの特徴です。
「イ」の単独のプログラムとして動くことは,トロイの木馬にも当てはまるので,ワームだけの特徴とは言えません。
「ウ」の特定の条件になるまで待機する動作は,時限爆弾(ロジックボム)などの特徴です。
トロイの木馬は,有用なソフトを装って侵入し,自己増殖はしません。ワームは,自己増殖する点で区別されます。
平成29年秋期 問28
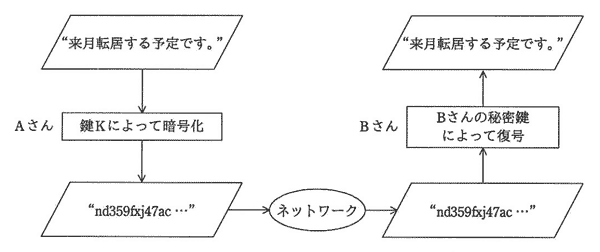
| ア | Aさんの公開鍵 |
|---|---|
| イ | Aさんの秘密鍵 |
| ウ | Bさんの公開鍵 |
| エ | 共通鍵 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
図では,Aさんが鍵Kで暗号化した文章を,Bさんが「Bさんの秘密鍵」で復号しています。公開鍵暗号方式では,公開鍵で暗号化した文章は,対になる秘密鍵でしか復号できません。
したがって,Bさんの秘密鍵で復号できるようにするには,Bさんの公開鍵で暗号化する必要があり,「ウ」が正解です。Bさんの公開鍵は誰でも入手できますが,秘密鍵はBさんだけが持っているので,途中で盗み見られても読まれません。
「ア」と「イ」はAさん自身の鍵で,Bさんの秘密鍵では復号できません。特にAさんの秘密鍵で暗号化すると,Aさんの公開鍵を持つ誰でも復号できてしまい,秘密になりません。これはディジタル署名の仕組みです。
「エ」の共通鍵は,共通鍵暗号方式の鍵であり,図のBさんの秘密鍵による復号とは合いません。
平成29年春期 問9
暗号の危殆化に該当するものはどれか。
| ア | 暗号化通信を行う前に,データの伝送速度や,暗号の設定情報などを交換すること |
|---|---|
| イ | 考案された当時は容易に解読できなかった暗号アルゴリズムが,コンピュータの性能の飛躍的な向上などによって,解読されやすい状態になること |
| ウ | 自身が保有する鍵を使って,暗号化されたデータから元のデータを復元すること |
| エ | 元のデータから一定の計算手順に従って疑似乱数を求め,元のデータをその疑似乱数に置き換えること |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
暗号の「危殆化」(きたいか)とは,かつては安全だった暗号が,時間の経過で安全でなくなってしまうことです。コンピュータの性能向上や,解読方法の研究が進んだ結果,昔は事実上解読できなかった暗号が,短い時間で破られるようになるのが典型です。昔は広く使われていた暗号方式でも,現在は推奨されなくなったものがあります。したがって正解は「イ」です。
「ア」は,暗号化通信を始める前に設定情報を交換する手順(ネゴシエーション)の説明です。
「ウ」は,自分の鍵でデータを元に戻す『復号』の説明です。
「エ」は,データを疑似乱数に置き換えるもので,暗号の安全性が低下することとは関係がないので誤りです。
平成29年春期 問10
情報セキュリティにおけるタイムスタンプサービスの説明はどれか。
| ア | 公式の記録において使われる全世界共通の日時情報を,暗号化通信を用いて安全に表示するWebサービス |
|---|---|
| イ | 指紋,声紋,静脈パターン,網膜,虹彩などの生体情報を,認証システムに登録した日時を用いて認証するサービス |
| ウ | 電子データが,ある日時に確かに存在していたこと,及びその日時以降に改ざんされていないことを証明するサービス |
| エ | ネットワーク上のPCやサーバの時計を合わせるための日時情報を途中で改ざんされないように通知するサービス |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
「タイムスタンプサービス」とは,電子データが『ある時刻に確かに存在していたこと』と『その時刻以降に改ざんされていないこと』を,第三者機関(時刻認証局)が証明するサービスです。契約書や研究データなど,作成時期が重要な電子文書で使われます。紙の書類に確定日付の印を押してもらう仕組みの電子版だと考えると分かりやすいです。したがって正解は「ウ」です。
「ア」は,安全に日時情報を表示するだけのWebサービスで,データの存在や非改ざんの証明にはなりません。
「イ」は,生体情報を登録した日時で認証するという,実在しない仕組みです。
「エ」は,PCやサーバの時計を合わせるための時刻同期(NTPなど)の説明です。
平成29年春期 問16
サーバへのログイン時に用いるパスワードを不正に取得しようとする攻撃とその対策の組合せのうち,適切なものはどれか。
| 辞書攻撃 | スニッフィング | ブルートフォース攻撃 | |
| ア | 推測されにくいパスワードを設定する。 | パスワードを暗号化して送信する。 | ログインの試行回数に制限を設ける。 |
| イ | 推測されにくいパスワードを設定する。 | ログインの試行回数に制限を設ける。 | パスワードを暗号化して送信する。 |
| ウ | パスワードを暗号化して送信する。 | ログインの試行回数に制限を設ける。 | 推測されにくいパスワードを設定する。 |
| エ | ログインの試行回数に制限を設ける。 | 推測されにくいパスワードを設定する。 | パスワードを暗号化して送信する。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
三つの攻撃と,それぞれの対策を整理します。
辞書攻撃は,辞書に載っている単語や名前を次々に試す攻撃です。そのため,推測されにくいパスワードを設定することが対策になります。
スニッフィングは,通信を盗み見る攻撃なので,パスワードを暗号化して送信すれば,盗み見られても内容が分かりません。
ブルートフォース攻撃は,考えられる全ての組合せを総当たりで試す攻撃なので,ログインの試行回数に制限を設ければ,続けて試せなくなります。
この組合せになっているのは「ア」だけで,これが正解です。
「イ」「ウ」「エ」は,攻撃と対策が食い違っています。たとえば,ブルートフォース攻撃に『パスワードを暗号化して送信する』を当てても,総当たりは防げません。
平成29年春期 問18
2要素認証に該当する組みはどれか。
| ア | クライアント証明書,ハードウェアトークン |
|---|---|
| イ | 静脈認証,指紋認証 |
| ウ | パスワード認証,静脈認証 |
| エ | パスワード認証,秘密の質問の答え |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(利用者認証)
解説 :
認証の要素には,『知識(パスワードなど,本人が知っているもの)』『所持(ICカードやトークンなど,本人が持っているもの)』『生体(指紋や静脈など,本人の身体の特徴)』の三種類があります。
2要素認証とは,このうち異なる種類の二つを組み合わせる認証です。「ウ」のパスワード認証は知識,静脈認証は生体なので,異なる種類の組合せとなり,これが正解です。
「ア」のクライアント証明書とハードウェアトークンは,どちらも所持の要素なので,同じ種類の組合せです。
「イ」の静脈認証と指紋認証は,どちらも生体の要素です。
「エ」のパスワードと秘密の質問の答えは,どちらも知識の要素です。
同じ種類を重ねても,2要素認証にはなりません。
平成29年春期 問19
二者間で商取引のメッセージを送受信するときに,送信者のディジタル証明書を使用して行えることはどれか。
| ア | 受信者が,受信した暗号文を送信者の公開鍵で復号することによって,送信者の購入しようとした商品名が間違いなく明記されていることを確認する。 |
|---|---|
| イ | 受信者が,受信した暗号文を送信者の公開鍵で復号することによって,メッセージの盗聴を検知する。 |
| ウ | 受信者が,受信したディジタル署名を検証することによって,メッセージがその送信者からのものであることを確認する。 |
| エ | 送信者が,メッセージに送信者のディジタル証明書を添付することによって,メッセージの盗聴を防止する。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
ディジタル署名は,送信者が自分の秘密鍵でメッセージのハッシュ値に署名を付け,受信者が送信者の公開鍵で検証する仕組みです。
検証が成功すれば,メッセージが確かにその送信者から送られたもので,途中で改ざんされていないことが確認できます。公開鍵が本当にその人のものであることは,ディジタル証明書で保証されます。したがって正解は「ウ」です。
「ア」と「イ」は,暗号文を送信者の公開鍵で復号するとしていますが,これは署名の検証の考え方を混同した記述です。また,盗聴の検知や商品名の確認もできません。
「エ」は,証明書を添付しても通信内容は暗号化されないので,盗聴は防げません。
平成29年春期 問20
| ア | 同じメッセージダイジェストを出力する二つの異なるメッセージは容易に求められる。 |
|---|---|
| イ | メッセージが異なっていても,メッセージダイジェストは全て同じである。 |
| ウ | メッセージダイジェストからメッセージを復元することは困難である。 |
| エ | メッセージダイジェストの長さはメッセージの長さによって異なる。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(暗号技術)
解説 :
「ハッシュ関数」とは,どんな長さのメッセージからでも,決まった長さの短い値(ハッシュ値,メッセージダイジェスト)を作る関数です。
主な特徴は,同じメッセージなら必ず同じ値になること,一方向性があり,ダイジェストから元のメッセージを復元するのは困難なことです。これを『不可逆』といいます。したがって正解は「ウ」です。
「ア」は,同じダイジェストになる別のメッセージを容易に作れるとしていますが,それではなりすましや改ざんができてしまいます。実際は,そうしたものを見つけるのは困難でなければなりません。
「イ」は,全てのダイジェストが同じなら,メッセージの区別がつかなくなります。
「エ」は,ダイジェストの長さは入力にかかわらず固定なので誤りです。
平成29年春期 問21
ソーシャルエンジニアリングに該当するものはどれか。
| ア | オフィスから廃棄された紙ごみを,清掃員を装って収集して,企業や組織に関する重要情報を盗み出す。 |
|---|---|
| イ | キー入力を記録するソフトウェアを,不特定多数が利用するPCで動作させて,利用者IDやパスワードを窃取する。 |
| ウ | 日本人の名前や日本語の単語が登録された辞書を用意して,プログラムによってパスワードを解読する。 |
| エ | 利用者IDとパスワードの対応リストを用いて,プログラムによってWebサイトへのログインを自動的かつ連続的に試みる。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「ソーシャルエンジニアリング」とは,コンピュータの技術的な弱点ではなく,人間の心理や行動の隙を突いて,情報を盗み出す手法です。「ア」は,清掃員を装って紙ごみから重要情報を盗み出すもので,ごみ箱あさり(スキャビンジング)と呼ばれる典型例です。これが正解です。
「イ」は,キー入力を記録するソフトを使うキーロガーによる攻撃で,技術的な手段を使っています。
「ウ」は,辞書を使ってパスワードを解読する辞書攻撃です。
「エ」は,ID・パスワードの対応リストを使ってログインを試みるパスワードリスト攻撃です。
平成29年春期 問22
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
ディジタル署名では,秘密鍵と公開鍵のペアを使います。署名を作成するときは,送信者だけが持つ秘密鍵を使います。秘密鍵で作れるのは本人だけなので,本人が作成した証拠になります。
署名を検証するときは,誰でも入手できる公開鍵を使うので,受信者は誰でも検証できます。したがって,作成が秘密鍵,検証が公開鍵の「エ」が正解です。
「ア」と「ウ」は共通鍵が含まれていますが,共通鍵は暗号化と復号で同じ鍵を使う方式で,署名には使いません。
「イ」は,作成が公開鍵,検証が秘密鍵と,逆になっています。公開鍵は誰でも持っているため,これで署名を作れてしまうと,誰でも本人になりすませるので不適切です。
平成29年春期 問23
ディレクトリトラバーサル攻撃に該当するものはどれか。
| ア | 攻撃者が,Webアプリケーションの入力データとしてデータベースへの命令文を構成するデータを入力し,管理者の意図していないSQL文を実行させる。 |
|---|---|
| イ | 攻撃者が,パス名を使ってファイルを指定し,管理者の意図していないファイルを不正に閲覧する。 |
| ウ | 攻撃者が,利用者をWebサイトに誘導した上で,WebアプリケーションによるHTML出力のエスケープ処理の欠陥を悪用し,利用者のWebブラウザで悪意のあるスクリプトを実行させる。 |
| エ | セッションIDによってセッションが管理されるとき,攻撃者がログイン中の利用者のセッションIDを不正に取得し,その利用者になりすましてサーバにアクセスする。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「ディレクトリトラバーサル攻撃」とは,ファイルのパス名(場所の指定)を巧みに操作して,本来は公開していないファイルを不正に閲覧する攻撃です。たとえば,「../」のように上位フォルダに遡る指定を入力に紛れ込ませて,サーバ内の重要なファイルを読み出そうとします。したがって正解は「イ」です。
「ア」は,データベースへの命令文を不正に入力して実行させる『SQLインジェクション』です。
「ウ」は,エスケープ処理の欠陥を悪用して悪意あるスクリプトを実行させる『クロスサイトスクリプティング』(XSS)です。
「エ」は,セッションIDを盗んで利用者になりすます『セッションハイジャック』です。
平成29年春期 問25
| ア | CA |
|---|---|
| イ | CP |
| ウ | CPS |
| エ | CRL |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(公開鍵基盤)
解説 :
ディジタル証明書は,有効期限の間は基本的に使えますが,秘密鍵が漏れた場合や,持ち主が会社を辞めた場合などには,期限内でも失効させる必要があります。失効した証明書のシリアル番号などを一覧にして,認証局(CA)が公開するデータが「CRL」(証明書失効リスト)です。したがって正解は「エ」です。
「ア」の「CA」は,証明書を発行する認証局そのもので,リストではありません。
「イ」の「CP」は,認証局が証明書を発行する際の方針を示した証明書ポリシです。
「ウ」の「CPS」は,認証局が実際にどう運用しているかを記した認証局運用規程です。
平成29年春期 問27
不正が発生する際には “不正のトライアングル” の3要素全てが存在すると考えられている。“不正のトライアングル” の構成要素の説明として,適切なものはどれか。
| ア | “機会” とは,情報システムなどの技術や物理的な環境,組織のルールなど,内部者による不正行為の実行を可能又は容易にする環境の存在である。 |
|---|---|
| イ | “情報と伝達” とは,必要な情報が識別,把握及び処理され,組織内外及び関係者相互に正しく伝えられるようにすることである。 |
| ウ | “正当化” とは,ノルマによるプレッシャなどのことである。 |
| エ | “動機” とは,良心のかしゃくを乗り越える都合の良い解釈や他人への責任転嫁など,内部者が不正行為を自ら納得させるための自分勝手な理由付けである。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 不正のメカニズム
解説 :
「不正のトライアングル」とは,不正が起きるときには,『機会』『動機・プレッシャ』『正当化』の三つの要素がそろっているという考え方です。「ア」の機会は,システムや物理的環境,組織のルールなどが不正を可能にしたり容易にしたりする状況のことで,正しい説明です。
「イ」の『情報と伝達』は,内部統制の構成要素の一つで,不正のトライアングルとは別のものです。
「ウ」は,ノルマによるプレッシャは『動機・プレッシャ』の説明であり,正当化の説明ではありません。
「エ」は,自分勝手な理由付けは『正当化』の説明であり,動機の説明ではありません。「ウ」と「エ」は,要素の説明が入れ替わっています。
平成28年秋期 問1
| ア | ICカードによって個々の利用者が識別できるので,管理負荷を軽減するために全利用者に共通のPINを設定する。 |
|---|---|
| イ | ICカード紛失時には,新たなICカードを発行し,PINを再設定した後で,紛失したICカードの失効処理を行う。 |
| ウ | PINには,ICカードの表面に刻印してある数字情報を組み合わせたものを設定する。 |
| エ | PINは,ICカードの配送には同封せず,別経路で利用者に知らせる。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(利用者認証)
解説 :
ICカードとPINによる認証は,「持っているもの」(ICカード)と「知っているもの」(PIN)を組み合わせる二要素認証です。片方が盗まれても,もう片方が別に守られていれば不正利用を防げます。
そのため,カードと一緒にPINを同封して送ると,郵送中に盗まれた場合に両方が一度に漏れてしまいます。「エ」のように別経路で知らせるのが適切です。
「ア」は全員が同じPINだと,他人のPINを知っているだけで,拾ったカードを使えてしまうため不適切です。
「イ」は紛失したカードを先に失効させないと,新カード発行までの間に悪用される恐れがあります。
「ウ」はカード表面の数字が他人に見えるため,PINを推測されやすくなります。
平成28年秋期 問5
| ア | ストレージを二重化し,耐障害性を向上させる。 |
|---|---|
| イ | ディジタル証明書を利用し,利用者の本人確認を可能にする。 |
| ウ | ファイルを暗号化し,情報漏えいを防ぐ。 |
| エ | フォルダにアクセス権を設定し,部外者の不正アクセスを防止する。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティの目的と考え方
解説 :
情報セキュリティの三要素は,「機密性」「完全性」「可用性」です。可用性とは,必要なときにいつでも情報やシステムを使える状態を保つことです。ストレージを二重化しておけば,片方が壊れてももう片方で動き続けられるので,可用性が高まります。「ア」が正解です。
「イ」のディジタル証明書による本人確認は,なりすましを防ぐ認証の仕組みです。
「ウ」のファイルの暗号化は,盗まれても中身を読まれないようにする機密性の対策です。
「エ」のアクセス権の設定も,権限のない人に見せないための機密性の対策です。
平成28年秋期 問6
情報セキュリティ対策を検討する際の手法の一つであるベースラインアプローチの特徴はどれか。
| ア | 基準とする望ましい対策と組織の現状における対策とのギャップを分析する。 |
|---|---|
| イ | 現場担当者の経験や考え方によって検討結果が左右されやすい。 |
| ウ | 情報資産ごとにリスクを分析する。 |
| エ | 複数のアプローチを併用して分析作業の効率化や分析精度の向上を図る。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティの目的と考え方
解説 :
「ベースラインアプローチ」とは,国際規格などで示された標準的な対策の水準(ベースライン)を基準にして,自組織の現状との差(ギャップ)を調べ,足りない対策を補っていく方法です。資産ごとの詳しいリスク分析をしないので,手軽に進められる点が長所です。「ア」が正解です。
「イ」は,担当者の経験や勘に頼る非形式的アプローチの特徴です。
「ウ」は,情報資産ごとにリスクを細かく分析する詳細リスク分析の特徴です。
「エ」は,ベースラインアプローチと詳細リスク分析など,複数の手法を組み合わせる組合せアプローチの説明です。
平成28年秋期 問12
| ア | ebサイトのコンテンツをキャッシュし,本来のサーバに代わってコンテンツを利用者に配信することによって,ネットワークやサーバの負荷を軽減する。 |
|---|---|
| イ | 遠隔地からインターネットを経由して社内ネットワークにアクセスする際に,CHAPなどのプロトコルを用いることによって,利用者認証時のパスワードの盗聴を防止する。 |
| ウ | 遠隔地からインターネットを経由して社内ネットワークにアクセスする際に,チャレンジレスポンス方式を採用したワンタイムパスワードを用いることによって,利用者認証時のパスワードの盗聴を防止する。 |
| エ | 侵入して乗っ取ったコンピュータに対して,他のコンピュータへの攻撃などの不正な操作をするよう,外部から命令を出したり応答を受け取ったりする。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「ボットネット」とは,マルウェアに感染して乗っ取られた多数のコンピュータ(ボット)のネットワークです。「C&Cサーバ」(コマンド・アンド・コントロールサーバ)は,攻撃者が外部から,乗っ取ったコンピュータに攻撃などの命令を出したり,結果を受け取ったりするための司令塔の役割を果たします。「エ」が正解です。
「ア」は,Webコンテンツをキャッシュして配信する仕組みで,キャッシュサーバやCDNの説明です。
「イ」は,遠隔アクセスの際にCHAPで認証してパスワードの盗聴を防ぐ説明です。
「ウ」は,チャレンジレスポンス方式のワンタイムパスワードの説明です。
平成28年秋期 問14
| ア | RFID |
|---|---|
| イ | rootkit |
| ウ | TKIP |
| エ | web beacon |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脅威
解説 :
サーバに侵入した攻撃者が,次に入りやすくするためのバックドアを作ったり,侵入した痕跡を消したりするツールの詰め合わせが,「rootkit」(ルートキット)です。管理者権限(root)を奪い続けるための道具というイメージで,「イ」が正解です。
「ア」の「RFID」は,ICタグを使って無線で情報を読み書きする技術です。
「ウ」の「TKIP」は,無線LANで使われる暗号化プロトコルの一つです。
「エ」の「Webビーコン」は,Webページやメールに埋め込んだ小さな画像で,閲覧状況を把握する仕組みです。
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脅威
解説 :
サーバに侵入した攻撃者が,次に入りやすくするためのバックドアを作ったり,侵入した痕跡を消したりするツールの詰め合わせが,「rootkit」(ルートキット)です。管理者権限(root)を奪い続けるための道具というイメージで,「イ」が正解です。
「ア」の「RFID」は,ICタグを使って無線で情報を読み書きする技術です。
「ウ」の「TKIP」は,無線LANで使われる暗号化プロトコルの一つです。
「エ」の「Webビーコン」は,Webページやメールに埋め込んだ小さな画像で,閲覧状況を把握する仕組みです。
平成28年秋期 問20
人間には読み取ることが可能でも,プログラムでは読み取ることが難しいという差異を利用して,ゆがめたり一部を隠したりした画像から文字を判読して入力させることによって,プログラムによる自動入力を排除するための技術はどれか。
| ア | CAPTCHA |
|---|---|
| イ | QRコード |
| ウ | 短縮URL |
| エ | トラックバックping |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(利用者認証)
解説 :
ゆがめたり隠したりした文字画像を人間に読み取らせ,プログラムによる自動入力を排除する技術は,「CAPTCHA」(キャプチャ)です。掲示板への自動書込みや,会員登録の自動化を防ぐために使われます。「ア」が正解です。
「イ」の「QRコード」は,縦横に情報を記録する二次元コードです。
「ウ」の「短縮URL」は,長いURLを短い文字列に変換するサービスです。
「エ」の「トラックバックping」は,ブログの記事同士を相互にリンクするために,記事の更新を相手に通知する仕組みです。
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(利用者認証)
解説 :
ゆがめたり隠したりした文字画像を人間に読み取らせ,プログラムによる自動入力を排除する技術は,「CAPTCHA」(キャプチャ)です。掲示板への自動書込みや,会員登録の自動化を防ぐために使われます。「ア」が正解です。
「イ」の「QRコード」は,縦横に情報を記録する二次元コードです。
「ウ」の「短縮URL」は,長いURLを短い文字列に変換するサービスです。
「エ」の「トラックバックping」は,ブログの記事同士を相互にリンクするために,記事の更新を相手に通知する仕組みです。
平成28年秋期 問22
クロスサイトスクリプティングの手口はどれか。
| ア | Webアプリケーションに用意された入力フィールドに,悪意のあるJavaScriptコードを含んだデータを入力する。 |
|---|---|
| イ | インターネットなどのネットワークを通じてサーバに不正にアクセスしたり,データの改ざんや破壊を行ったりする。 |
| ウ | 大量のデータをWebアプリケーションに送ることによって,用意されたバッファ領域をあふれさせる。 |
| エ | パス名を推定することによって,本来は認証された後にしかアクセスが許可されないページに直接ジャンプする。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「クロスサイトスクリプティング」(XSS)とは,Webアプリケーションの入力欄などに,悪意のあるスクリプト(JavaScriptなど)を入力しておき,それがほかの利用者のブラウザ上で実行されてしまうようにする攻撃です。Cookieの盗難や偽サイトへの誘導などの被害が出ます。「ア」が正解です。
「イ」は,サーバに不正にアクセスしてデータの改ざんや破壊を行う,不正アクセス全般の説明です。
「ウ」は,大量のデータを送ってバッファ領域をあふれさせる「バッファオーバフロー攻撃」です。
「エ」は,パス名を推測して認証後のページに直接アクセスする「強制ブラウジング」です。
平成28年秋期 問24
スクリプトキディの典型的な行為に該当するものはどれか。
| ア | PCの利用者がWebサイトにアクセスし,利用者IDとパスワードを入力するところを後ろから盗み見して,メモをとる。 |
|---|---|
| イ | 技術不足なので新しい攻撃手法を考え出すことはできないが,公開された方法に従って不正アクセスを行う。 |
| ウ | 顧客になりすまして電話でシステム管理者にパスワードの再発行を依頼し,新しいパスワードを聞き出すための台本を作成する。 |
| エ | スクリプト言語を利用してプログラムを作成し,広告や勧誘などの迷惑メールを不特定多数に送信する。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 攻撃者の種類
解説 :
「スクリプトキディ」とは,高度な技術や知識はないのに,インターネットで公開されている攻撃ツールや手順をそのまま使って,興味本位で不正アクセスを行う者のことです。「イ」の説明がこれに当たります。
「ア」は,利用者の背後からパスワードの入力を盗み見る,「ショルダーハッキング」です。
「ウ」は,顧客になりすまして管理者からパスワードを聞き出す,「ソーシャルエンジニアリング」です。台本を用意するなど,人の心理を突く手口です。
「エ」は,スクリプト言語を使って迷惑メールを大量に送信する行為で,スパマーの行為にあたります。
平成28年秋期 問25
緊急事態を装って組織内部の人間からパスワードや機密情報を入手する不正な行為は,どれに分類されるか。
| ア | ソーシャルエンジニアリング |
|---|---|
| イ | トロイの木馬 |
| ウ | 踏み台攻撃 |
| エ | ブルートフォース攻撃 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
緊急事態を装って組織の人間からパスワードや機密情報を聞き出すように,技術的な方法ではなく,人間の心理的な隙や行動のミスにつけこんで情報を盗み出す手口を,「ソーシャルエンジニアリング」と呼びます。「ア」が正解です。
「イ」の「トロイの木馬」は,有用なソフトを装って侵入し,裏で不正な動作を行うマルウェアです。
「ウ」の「踏み台攻撃」は,乗っ取ったコンピュータを経由して,別の標的を攻撃する手口です。
「エ」の「ブルートフォース攻撃」は,考えられるパスワードを片っ端から試す総当たり攻撃で,人をだます要素はありません。
平成28年秋期 問26
パスワードリスト攻撃に該当するものはどれか。
| ア | 一般的な単語や人名からパスワードのリストを作成し,インターネットバンキングへのログインを試行する。 |
|---|---|
| イ | 想定し得るパスワードとそのハッシュ値との対のリストを用いて,入手したハッシュ値からパスワードを効率的に解析する。 |
| ウ | どこかのWebサイトから流出した利用者IDとパスワードのリストを用いて,他のWebサイトに対してログインを試行する。 |
| エ | ピクチャパスワードの入力を録画してリスト化しておき,それを利用することによってタブレット端末へのログインを試行する。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「パスワードリスト攻撃」とは,あるWebサイトから流出した利用者IDとパスワードの組合せのリストを使って,別のWebサイトにログインを試みる攻撃です。複数のサイトで同じIDとパスワードを使い回していると,被害に遭いやすくなります。「ウ」が正解です。
「ア」は,よく使われる単語や人名のリストを使う「辞書攻撃」です。
「イ」は,パスワードとそのハッシュ値の対応表を使って元のパスワードを解析する,「レインボーテーブル攻撃」です。
「エ」は,ピクチャパスワードの入力操作を録画して悪用する手口で,これも別の攻撃です。
平成28年秋期 問27
ランサムウェアに分類されるものはどれか。
| ア | 感染したPCが外部と通信できるようプログラムを起動し,遠隔操作を可能にするマルウェア |
|---|---|
| イ | 感染したPCに保存されているパスワード情報を盗み出すマルウェア |
| ウ | 感染したPCのキー操作を記録し,ネットバンキングの暗証番号を盗むマルウェア |
| エ | 感染したPCのファイルを暗号化し,ファイルの復号と引換えに金銭を要求するマルウェア |
平成28年秋期 問28
| ア | 送信元メールアドレスがECサイトで利用されているアドレスである。 |
|---|---|
| イ | 送信元メールアドレスのドメインがECサイトのものである。 |
| ウ | ディジタル署名の署名者のメールアドレスのドメインがECサイトのものであり,署名者のディジタル証明書の発行元が信頼できる組織のものである。 |
| エ | 電子メール本文の末尾にテキスト形式で書かれた送信元の連絡先に関する署名のうち,送信元の組織を表す組織名がECサイトのものである。 |
平成28年春期 問9
“不正のトライアングル” 理論において,全てそろったときに不正が発生すると考えられている3要素はどれか。
| ア | 機会,動機,正当化 |
|---|---|
| イ | 機密性,完全性,可用性 |
| ウ | 顧客,競合,自社 |
| エ | 認証,認可,アカウンティング |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 不正のメカニズム
解説 :
「不正のトライアングル」は,アメリカの犯罪学者クレッシーが提唱した理論で,「機会」「動機(プレッシャー)」「正当化」の三つがそろったときに不正が起きると考えます。例えば,管理が甘く(機会),お金に困っていて(動機),「少しなら借りるだけ」と自分に言い聞かせる(正当化)といった状況です。
「イ」の機密性・完全性・可用性は,情報セキュリティの3要素です。
「ウ」の顧客・競合・自社は,マーケティングで使う3C分析の要素です。
「エ」の認証・認可・アカウンティングは,アクセス制御の仕組みであるAAAを指します。
平成28年春期 問11
BYODの説明,及びその情報セキュリティリスクに関する記述のうち,適切なものはどれか。
| ア | 従業員が企業から貸与された情報端末を,客先などへの移動中に業務に利用することであり,ショルダハッキングなどの情報セキュリティリスクが増大する。 |
|---|---|
| イ | 従業員が企業から貸与された情報端末を,自宅に持ち帰って私的に利用することであり,機密情報の漏えいなどの情報セキュリティリスクが増大する。 |
| ウ | 従業員が私的に保有する情報端末を,職場での休憩時間などに私的に利用することであり,セキュリティ意識の低下などに起因する情報セキュリティリスクが増大する。 |
| エ | 従業員が私的に保有する情報端末を業務に利用することであり,セキュリティ設定の不備に起因するウイルス感染などの情報セキュリティリスクが増大する。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脅威
解説 :
「BYOD」(Bring Your Own Device)とは,従業員が私物の端末を業務に使うことです。会社の管理が及びにくいため,セキュリティ設定の不備やウイルス感染,情報漏えいなどのリスクが高まります。「エ」が説明として適切です。
「ア」は会社から貸与された端末を外出先で使う場合の話で,私物ではないためBYODではありません。
「イ」も貸与端末を自宅で私的利用する話であり,これもBYODとは異なります。
「ウ」は私物端末を休憩時間に私的利用するだけで,業務に使うわけではないので,BYODの説明にはなりません。
平成28年春期 問18
2要素認証に該当する組はどれか。
| ア | ICカード認証,指紋認証 |
|---|---|
| イ | ICカード認証,ワンタイムパスワードを生成するハードウェアトークン |
| ウ | 虹彩認証,静脈認証 |
| エ | パスワード認証,パスワードリマインダ |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(利用者認証)
解説 :
認証の要素には,「所有物」(ICカードなど),「生体」(指紋など),「知識」(パスワードなど)の三種類があり,2要素認証はこのうち異なる二種類を組み合わせたものです。「ア」はICカード(所有)と指紋(生体)なので,2要素認証に当たります。
「イ」はICカードも,ワンタイムパスワードを作るハードウェアトークンも,どちらも持っている物なので,どちらも所有の要素であり,2要素にはなりません。
「ウ」は虹彩と静脈で,どちらも生体の要素です。
「エ」のパスワードとパスワードリマインダも,どちらも知識の要素です。
平成28年春期 問19
APTの説明はどれか。
| ア | 攻撃者はDoS攻撃及びDDoS攻撃を繰り返し組み合わせて,長期間にわたり特定組織の業務を妨害する。 |
|---|---|
| イ | 攻撃者は興味本位で場当たり的に,公開されている攻撃ツールや脆弱性検査ツールを悪用した攻撃を繰り返す。 |
| ウ | 攻撃者は特定の目的をもち,標的となる組織の防御策に応じて複数の手法を組み合わせ,気付かれないよう執拗に攻撃を繰り返す。 |
| エ | 攻撃者は不特定多数への感染を目的として,複数の攻撃方法を組み合わせたマルウェアを継続的にばらまく。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「APT」(Advanced Persistent Threat,高度で持続的な脅威)は,特定の組織を標的に,明確な目的を持った攻撃者が,防御策に合わせて複数の手法を組み合わせ,気付かれないように長期間しつこく攻撃を続けるものです。「ウ」が正解です。
「ア」は,DoS攻撃やDDoS攻撃で業務を妨害する攻撃の説明で,情報の窃取などを狙うAPTとは異なります。
「イ」は,興味本位で既存のツールを使う場当たり的な攻撃で,目的や執拗さがありません。
「エ」は,不特定多数を狙ってマルウェアをばらまく攻撃であり,特定の組織を狙うAPTとは対照的です。
平成28年春期 問21
クロスサイトスクリプティングに該当するものはどれか。
| ア | Webアプリケーションのデータ操作言語の呼出し方に不備がある場合に,攻撃者が悪意をもって構成した文字列を入力することによって,データベースのデータの不正な取得,改ざん及び削除を可能とする。 |
|---|---|
| イ | Webサイトに対して,他のサイトを介して大量のパケットを送り付け,そのネットワークトラフィックを異常に高めてサービスを提供不能にする。 |
| ウ | 確保されているメモリ空間の下限又は上限を超えてデータの書込みと読出しを行うことによって,プログラムを異常終了させたりデータエリアに挿入された不正なコードを実行させたりする。 |
| エ | 攻撃者が罠を仕掛けたWebページを利用者が閲覧し,当該ページ内のリンクをクリックしたときに,不正スクリプトを含む文字列が脆弱なWebサーバに送り込まれ,レスポンスに埋め込まれた不正スクリプトの実行によって,情報漏えいをもたらす。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「クロスサイトスクリプティング」(XSS)とは,攻撃者が罠のリンクなどを使って,不正なスクリプトを含む文字列を脆弱なWebサーバに送り込ませ,その応答に埋め込まれたスクリプトを利用者のブラウザで実行させて,情報を盗むなどの被害を与える攻撃です。「エ」が該当します。
「ア」は,データベースへの命令文を不正に操作する「SQLインジェクション」です。
「イ」は,他のサイトを踏み台にして大量のパケットを送る「DoS攻撃」の一種です。
「ウ」は,メモリの範囲を超えてデータを書き込む「バッファオーバフロー攻撃」です。
平成28年春期 問22
クリックジャッキング攻撃に該当するものはどれか。
| ア | Webアプリケーションの脆弱性を悪用し,Webサーバに不正なリクエストを送ってWebサーバからのレスポンスを二つに分割させることによって,利用者のWebブラウザのキャッシュを偽造する。 |
|---|---|
| イ | WebサイトAのコンテンツ上に透明化した標的サイトBのコンテンツを配置し,WebサイトA上の操作に見せかけて標的サイトB上で操作させる。 |
| ウ | Webブラウザのタブ表示機能を利用し,Webブラウザの非活性なタブの中身を,利用者が気付かないうちに偽ログインページに書き換えて,それを操作させる。 |
| エ | 利用者のWebブラウザの設定を変更することによって,利用者のWebページの閲覧履歴やパスワードなどの機密情報を盗み出す。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「クリックジャッキング」とは,サイトAの上に,透明にした標的サイトBのページを重ねて配置し,利用者にサイトAの操作をしているつもりでサイトBのボタンなどをクリックさせる攻撃です。「イ」が正解です。
「ア」は,Webサーバの応答を二つに分割させてキャッシュを偽造する,「HTTPレスポンス分割攻撃」の説明です。
「ウ」は,非表示のタブの中身を偽ログインページに書き換える,「タブナビング」と呼ばれる手口の説明です。
「エ」は,ブラウザの設定を書き換えて情報を盗む攻撃を述べたものです。
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「クリックジャッキング」とは,サイトAの上に,透明にした標的サイトBのページを重ねて配置し,利用者にサイトAの操作をしているつもりでサイトBのボタンなどをクリックさせる攻撃です。「イ」が正解です。
「ア」は,Webサーバの応答を二つに分割させてキャッシュを偽造する,「HTTPレスポンス分割攻撃」の説明です。
「ウ」は,非表示のタブの中身を偽ログインページに書き換える,「タブナビング」と呼ばれる手口の説明です。
「エ」は,ブラウザの設定を書き換えて情報を盗む攻撃を述べたものです。
平成28年春期 問23
送信者Aが文書ファイルと,その文書ファイルのディジタル署名を受信者Bに送信したとき,受信者Bができることはどれか。ここで,受信者Bは送信者Aの署名検証鍵Xを保有しており,受信者Bと第三者は送信者Aの署名生成鍵Yを知らないものとする。
| ア | ディジタル署名,文書ファイル及び署名検証鍵Xを比較することによって,文書ファイルに改ざんがあった場合,その部分を判別できる。 |
|---|---|
| イ | 文書ファイルがウイルスに感染していないことを認証局に問い合わせて確認できる。 |
| ウ | 文書ファイルが改ざんされていないこと,及びディジタル署名が署名生成鍵Yによって生成されたことを確認できる。 |
| エ | 文書ファイルとディジタル署名のどちらかが改ざんされた場合,どちらが改ざんされたかを判別できる。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(認証技術)
解説 :
ディジタル署名は,送信者の署名生成鍵(秘密鍵)で作り,受信者が署名検証鍵(公開鍵)で検証します。検証に成功すれば,文書が改ざんされていないこと,そして署名が確かに送信者の署名生成鍵で作られたことを確認できます。「ウ」が正解です。
「ア」は,改ざんの有無は分かっても,どの部分が改ざんされたかまでは判別できません。
「イ」は,ウイルスの感染有無は署名や認証局では確認できません。
「エ」は,文書と署名のどちらかが改ざんされたとき,検証は失敗しますが,どちらが改ざんされたのかまでは判別できません。
平成28年春期 問24
| ア | 取引当事者間で共有する秘密鍵を管理する。 |
|---|---|
| イ | 取引当事者の公開鍵に対するディジタル証明書を発行する。 |
| ウ | 取引当事者のディジタル署名を管理する。 |
| エ | 取引当事者のパスワードを管理する。 |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 情報セキュリティ技術(公開鍵基盤)
解説 :
公開鍵暗号を使う電子商取引では,公開鍵が本当にその人のものかを保証する必要があります。認証局(CA)は,取引当事者の公開鍵に対してディジタル証明書を発行して,その持ち主を証明する役割を持ちます。パスポートを発行する役所のような存在です。
「ア」の共有する秘密鍵の管理は,公開鍵暗号では各自が自分の秘密鍵を管理するもので,CAの役割ではありません。
「ウ」のディジタル署名の管理や,「エ」のパスワードの管理も,CAは行いません。CAが保証するのは,あくまで公開鍵と持ち主の結び付きです。
平成28年春期 問25
ドライブバイダウンロード攻撃の説明はどれか。
| ア | PCにUSBメモリが接続されたとき,USBメモリに保存されているプログラムを自動的に実行する機能を用いてウイルスを実行し,PCをウイルスに感染させる。 |
|---|---|
| イ | PCに格納されているファイルを勝手に暗号化して,戻すためのパスワードを教えることと引換えに金銭を要求する。 |
| ウ | Webサイトを閲覧したとき,利用者が気付かないうちに,利用者の意図にかかわらず,利用者のPCに不正プログラムが転送される。 |
| エ | 不正にアクセスする目的で,建物の外部に漏れた無線LANの電波を傍受して,セキュリティの設定が脆弱な無線LANのアクセスポイントを見つけ出す。 |
答え : ウ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「ドライブバイダウンロード攻撃」とは,攻撃者が用意したり改ざんしたりしたWebサイトを閲覧しただけで,利用者が気付かないうちに不正プログラムがPCにダウンロードされ,感染させられる攻撃です。通りがかりに被害に遭う「ひき逃げ」のようなものです。
「ア」は,USBメモリの自動実行機能を悪用してウイルスに感染させる手口です。
「イ」は,ファイルを勝手に暗号化して金銭を要求する「ランサムウェア」の説明です。
「エ」は,建物の外に漏れた無線LANの電波を探して脆弱なアクセスポイントを見つける「ウォードライビング」の説明です。
平成28年春期 問26
パスワードリスト攻撃の手口に該当するものはどれか。
| ア | 辞書にある単語をパスワードに設定している利用者がいる状況に着目して,攻撃対象とする利用者IDを定め,英語の辞書にある単語をパスワードとして,ログインを試行する。 |
|---|---|
| イ | 数字4桁のパスワードだけしか設定できないWebサイトに対して,パスワードを定め,文字を組み合わせた利用者IDを総当たりに,ログインを試行する。 |
| ウ | パスワードの総文字数の上限が小さいWebサイトに対して,攻撃対象とする利用者IDを一つ定め,文字を組み合わせたパスワードを総当たりに,ログインを試行する。 |
| エ | 複数サイトで同一の利用者IDとパスワードを使っている利用者がいる状況に着目して,不正に取得した他サイトの利用者IDとパスワードの一覧表を用いて,ログインを試行する。 |
答え : エ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「パスワードリスト攻撃」とは,どこかのサイトから不正に入手した利用者IDとパスワードの一覧を使い,別のサイトでログインを試す攻撃です。複数のサイトで同じIDとパスワードを使い回す人が多いことを悪用します。「エ」が該当します。
「ア」は,辞書にある単語をパスワードとして試す「辞書攻撃」です。
「イ」は,パスワードを固定してIDを総当たりにする「リバースブルートフォース攻撃」です。
「ウ」は,IDを固定してパスワードの組合せを総当たりで試す「ブルートフォース攻撃」(総当たり攻撃)です。
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
「パスワードリスト攻撃」とは,どこかのサイトから不正に入手した利用者IDとパスワードの一覧を使い,別のサイトでログインを試す攻撃です。複数のサイトで同じIDとパスワードを使い回す人が多いことを悪用します。「エ」が該当します。
「ア」は,辞書にある単語をパスワードとして試す「辞書攻撃」です。
「イ」は,パスワードを固定してIDを総当たりにする「リバースブルートフォース攻撃」です。
「ウ」は,IDを固定してパスワードの組合せを総当たりで試す「ブルートフォース攻撃」(総当たり攻撃)です。
平成28年春期 問27
バックドアに該当するものはどれか。
| ア | 攻撃を受けた結果,ロックアウトされた利用者アカウント |
|---|---|
| イ | システム内に攻撃者が秘密裏に作成した利用者アカウント |
| ウ | 退職などの理由で,システム管理者が無効にした利用者アカウント |
| エ | パスワードの有効期限が切れた利用者アカウント |
答え : イ
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › 脅威
解説 :
「バックドア」とは,侵入した攻撃者が,後から再び自由に出入りするために,システム内にこっそり作っておく裏口のことです。攻撃者が秘密裏に作成した利用者アカウントは,その典型例です。「イ」が正解です。
「ア」のロックアウトされたアカウントは,不正なログイン試行を受けて,システムが利用を止めた状態であり,むしろ防御が働いた結果です。
「ウ」の退職などで管理者が無効にしたアカウントや,「エ」のパスワードの有効期限が切れたアカウントは,いずれも正規の運用で使えなくなっているだけで,攻撃者が侵入に使う裏口ではありません。
平成28年春期 問29
攻撃者がシステムに侵入するときにポートスキャンを行う目的はどれか。
| ア | 事前調査の段階で,攻撃できそうなサービスがあるかどうかを調査する。 |
|---|---|
| イ | 権限取得の段階で,権限を奪取できそうなアカウントがあるかどうかを調査する。 |
| ウ | 不正実行の段階で,攻撃者にとって有益な利用者情報があるかどうかを調査する。 |
| エ | 後処理の段階で,システムログに攻撃の痕跡が残っていないかどうかを調査する。 |
答え : ア
分野 : 重点分野 › 技術要素 › セキュリティ › 情報セキュリティ › サイバー攻撃手法
解説 :
攻撃者がシステムに侵入するまでの流れは,事前調査,権限取得,不正実行,後処理といった段階に分けられます。ポートスキャンは,サーバのどのポートが開いているかを調べて,攻撃できそうなサービスが動いていないかを探る行為で,最初の事前調査の段階で行われます。泥棒が下見で,どの窓や扉が開いているかを確認するようなものです。
「イ」の権限奪取できそうなアカウントの調査,「ウ」の有益な利用者情報の調査,「エ」のシステムログに残った攻撃の痕跡の確認は,いずれも侵入が進んだ後の段階の目的であり,ポートスキャンの目的ではありません。
 共有ボタンをタップ