基本情報技術者試験 - 令和5年公開問題 - 問10
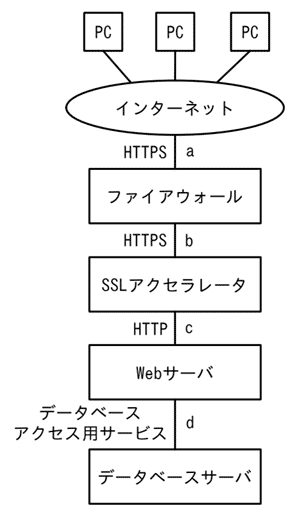
図のような構成と通信サービスのシステムにおいて,Webアプリケーションの脆弱性対策のためのWAFの設置場所として,最も適切な箇所はどこか。ここで,WAFには通信を暗号化したり,復号したりする機能はないものとする。
| ア | a |
|---|---|
| イ | b |
| ウ | c |
| エ | d |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策
解説 :
「WAF」(Web Application Firewall)はWebアプリケーションへの攻撃を検知して遮断する仕組みであり,通信の内容そのものを解析する必要があるため,暗号化されていない状態の通信,つまりHTTPで通信が行われている区間に設置する必要があります。
図を確認すると,区間cはSSLアクセラレータでHTTPSの暗号を復号した後,Webサーバとの間でHTTPによる平文の通信が行われている箇所であり,ここであればWAFが通信内容を正しく解析できるため,正解は選択肢「ウ」です。
区間aと区間bはいずれもHTTPSによって暗号化された通信が行われているため,暗号化・復号機能を持たないWAFではこの区間の通信内容を検査できません。
区間dはWebサーバとデータベースサーバの間のデータベースアクセス用の通信であり,そもそもWebアプリケーションへの攻撃を検知する対象であるHTTP通信の区間ではないため,WAFの設置場所としては適切ではありません。
 共有ボタンをタップ