基本情報技術者試験 - 令和5年1月修了 - 問43
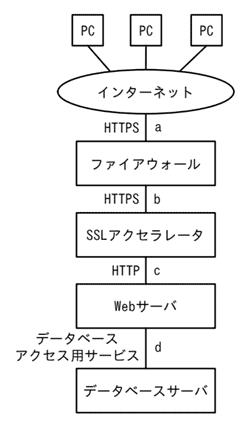
図のような構成と通信サービスのシステムにおいて,Webアプリケーションの脆弱性対策のためのWAFの設置場所として,最も適切な箇所はどこか。ここで,WAFには通信を暗号化したり,復号したりする機能はないものとする。
| ア | a |
|---|---|
| イ | b |
| ウ | c |
| エ | d |
答え : ウ
分野 : テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ対策
解説 :
インターネットからファイアウォール,SSLアクセラレータ,Webサーバ,データベースサーバへと至る構成図において,Webアプリケーションの脆弱性対策を行うWAF(Web Application Firewall)を設置するのに最も適した場所を問う問題です。
WAFはWebアプリケーションへの通信内容を検査し,不正な入力を検知・遮断する機能を持ちますが,通信を暗号化したり復号したりする機能は持たないという条件が示されています。
図の構成では,インターネットからファイアウォールまでの区間a,ファイアウォールからSSLアクセラレータまでの区間bはHTTPSで暗号化された通信が流れているため,WAFがこの区間に設置されていても,暗号化された内容を検査することができません。
SSLアクセラレータはHTTPSの暗号化と復号を行う機器であり,それを通過した後のcの区間ではHTTPによる平文の通信になっています。WAFはWebアプリケーションへの通信内容を検査する必要があるため,平文で通信内容を確認できるSSLアクセラレータとWebサーバの間,すなわち区間cに設置するのが最も適切です。正解は「ウ」です。
選択肢「ア」「イ」は暗号化された区間であるため検査ができず,「エ」はデータベースへのアクセスに関する区間であり,Webアプリケーションへの通信を検査するWAFの設置場所としては適切ではありません。
 共有ボタンをタップ