基本情報技術者試験 - 平成26年春期(科目B) - 問1
問題
情報資産についてのリスクアセスメントに関する次の記述を読んで,設問1~3に答えよ。
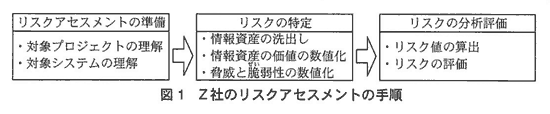
Z社は,従業員数が500の中堅SIベンダである。Z社では,プロジェクト開始前に,プロジェクトで扱う情報資産について,図1に示す自社で定めた手順に従って,リスクアセスメントを実施している。このたび,新規に受注したプロジェクトYに対して,リスクアセスメントを実施することになった。
〔プロジェクトYの説明(抜粋)〕
(1)顧客が利用する購買システムを開発する。
(2)開発で利用するテストデータは顧客から提供される。
(3)顧客のテストデータを格納した顧客のUSBメモリを,プロジェクトメンバが顧客から受け取って自社に持ち帰り,顧客のテストデータを開発用サーバに複写後,USBメモリから削除する。
(4)Z社から顧客の事務所を訪問するのに,電車で1時間30分ほど要する。
(5)開発用PCでプログラムを開発し,適宜,開発用サーバにアップロードする。
〔Z社の開発環境(抜粋)〕
(1)プログラムの開発には,開発用サーバと開発用PCを利用する。
(2)開発用サーバは,施錠されたサーバルームに設置されている。
(3)開発用サーバは,アクセス管理がされており,プロジェクトメンバとシステム管理者だけがアクセスできる。
(4)開発用PCは,プロジェクト開始時にシステム部から各プロジェクトメンバに貸与され,プロジェクト終了時に返却される。
〔Z社の開発標準(抜粋)〕
(1)開発時,プロジェクトメンバは顧客のテストデータのうち必要なものだけを,開発用サーバから自分の開発用PCにダウンロードし,不要になったら削除する。
(2)プロジェクト終了時に,プロジェクトマネージャは開発用サーバの顧客のテストデータを削除し,全ての開発用PCから顧客のテストデータが削除されていることを確認する。
〔Z社のリスク値算出方法〕
Z社では,各情報資産のリスク値を,次の式で算出する。
リスク値 = 情報資産の価値 × 脅威 × 脆弱性
ここで,“情報資産の価値”とは情報資産が損なわれたときの影響の大きさを意味し,機密性(以下,Cという),完全性(以下,Iという),可用性(以下,Aという)の観点に対して,影響の大きさをそれぞれ1~3の値で評価する。“脅威”は,発生の可能性の大きさを1~3の値で評価する。“脆弱性”は,脅威が発生した場合に被害が顕在化する度合いの大きさを1~3の値で評価する。ここで,各1~3の値は大きい場合を3,小さい場合を1とする。
C,I,Aごとに算出したリスク値が全て12以下ならばリスクを受容し,そうでないならば追加のリスク対策を実施することにしている。
〔リスクの特定〕
①情報資産の洗出し
プロジェクトYで扱う情報資産の洗出しを行った。その結果を,表1に示す。
注記 網掛けの部分は表示していない。“…”は表示の省略を示している。
②情報資産の価値の数値化
表1の各情報資産に対して,C,I,Aのそれぞれについてその価値を評価した値と評価理由を,表2に示す。
注記 網掛けの部分は表示していない。“…”は表示の省略を示している。
③脅威の数値化
表2の情報資産のうち,情報資産No.4(顧客のテストデータ)について,脅威の内容と脅威の値を,表3に示す。
④脅威に対する脆弱性の数値化
表3の各脅威に対する脆弱性の低減策と脆弱性の値を,表4に示す。脆弱性の値は,システム,規則又は運用で,二つ以上対策済みなら1,一つだけなら2,未対策は3とする。
〔リスクの分析評価〕
表2~4を基に情報資産No.4(顧客のテストデータ)のリスクの分析評価を行い,リスク値を算出した結果を,表5に示す。
注記 網掛けの部分は表示していない。
プロジェクトYのプロジェクトマネージャは,リスクの分析評価の結果からリスク対応計画を作成した。その後,リスク対策を実施した。
設問1 表2中の(ⅱ),(ⅲ)は,C,I,Aのいずれかの観点から“情報資産の価値”を評価した際の評価理由である。(ⅱ),(ⅲ)に対応するC,I,Aの組合せとして適切な答えを,解答群の中から選べ。
解答群
設問2 情報資産No.4(顧客のテストデータ)に対するリスクの分析評価の結果,追加のリスク対策が必要になる脅威の数として正しい答えを,解答群の中から選べ。
解答群
設問3 社内でのセキュリティ事故の発生と対策に関する次の記述中の[ a ],[ b ]に入れる適切な答えを,解答群の中から選べ。
プロジェクトYの終了後,新たに発足したプロジェクトXで利用している開発用PCに,プロジェクトYの顧客のテストデータが格納されている,とシステム部に連絡があった。調査した結果,このPCは,プロジェクトYで利用していた開発用PCであり,システム部に返却された後に,システム部からプロジェクトXに貸与されたものであることが判明した。そこで,Z社では,顧客のテストデータの漏えいというリスクに対処するために,[ a ],[ b ]という対策を追加することにした。
解答群
Z社は,従業員数が500の中堅SIベンダである。Z社では,プロジェクト開始前に,プロジェクトで扱う情報資産について,図1に示す自社で定めた手順に従って,リスクアセスメントを実施している。このたび,新規に受注したプロジェクトYに対して,リスクアセスメントを実施することになった。
〔プロジェクトYの説明(抜粋)〕
(1)顧客が利用する購買システムを開発する。
(2)開発で利用するテストデータは顧客から提供される。
(3)顧客のテストデータを格納した顧客のUSBメモリを,プロジェクトメンバが顧客から受け取って自社に持ち帰り,顧客のテストデータを開発用サーバに複写後,USBメモリから削除する。
(4)Z社から顧客の事務所を訪問するのに,電車で1時間30分ほど要する。
(5)開発用PCでプログラムを開発し,適宜,開発用サーバにアップロードする。
〔Z社の開発環境(抜粋)〕
(1)プログラムの開発には,開発用サーバと開発用PCを利用する。
(2)開発用サーバは,施錠されたサーバルームに設置されている。
(3)開発用サーバは,アクセス管理がされており,プロジェクトメンバとシステム管理者だけがアクセスできる。
(4)開発用PCは,プロジェクト開始時にシステム部から各プロジェクトメンバに貸与され,プロジェクト終了時に返却される。
〔Z社の開発標準(抜粋)〕
(1)開発時,プロジェクトメンバは顧客のテストデータのうち必要なものだけを,開発用サーバから自分の開発用PCにダウンロードし,不要になったら削除する。
(2)プロジェクト終了時に,プロジェクトマネージャは開発用サーバの顧客のテストデータを削除し,全ての開発用PCから顧客のテストデータが削除されていることを確認する。
〔Z社のリスク値算出方法〕
Z社では,各情報資産のリスク値を,次の式で算出する。
リスク値 = 情報資産の価値 × 脅威 × 脆弱性
ここで,“情報資産の価値”とは情報資産が損なわれたときの影響の大きさを意味し,機密性(以下,Cという),完全性(以下,Iという),可用性(以下,Aという)の観点に対して,影響の大きさをそれぞれ1~3の値で評価する。“脅威”は,発生の可能性の大きさを1~3の値で評価する。“脆弱性”は,脅威が発生した場合に被害が顕在化する度合いの大きさを1~3の値で評価する。ここで,各1~3の値は大きい場合を3,小さい場合を1とする。
C,I,Aごとに算出したリスク値が全て12以下ならばリスクを受容し,そうでないならば追加のリスク対策を実施することにしている。
〔リスクの特定〕
①情報資産の洗出し
プロジェクトYで扱う情報資産の洗出しを行った。その結果を,表1に示す。
| No. | 情報資産 | 作成又は取得 | 保管場所 | 廃棄 |
| … | … | … | … | … |
| 3 | 開発用サーバ上の開発中のプログラム | プロジェクトメンバが開発用サーバにアップロードする | 開発用サーバ | プロジェクト終了時に削除する |
| 4 | 顧客のテストデータ | 顧客のUSBメモリで受領して,開発用サーバに複写する | 顧客のUSBメモリ,開発用サーバ及び開発用PC | |
| … | … | … | … | … |
②情報資産の価値の数値化
表1の各情報資産に対して,C,I,Aのそれぞれについてその価値を評価した値と評価理由を,表2に示す。
| No. | 情報資産 | C | I | A | 価値の評価理由 |
| … | … | … | … | … | … |
| 3 | 開発用サーバ上の開発中のプログラム | 3 | 3 | 3 | (ⅰ)開発中のプログラムが利用できない場合,プロジェクトの進捗に影響を与える (ⅱ)社外に漏れた場合,顧客からの信頼を失う (ⅲ)版管理が行われない場合,不整合によって,プロジェクトの進捗に影響を与える |
| 4 | 顧客のテストデータ | 3 | 2 | 1 | |
| … | … | … | … | … | … |
③脅威の数値化
表2の情報資産のうち,情報資産No.4(顧客のテストデータ)について,脅威の内容と脅威の値を,表3に示す。
| No. | 脅威ID | 脅威の内容 | 値 |
| 4 | T1 | 顧客のテストデータを格納した顧客のUSBメモリを自社に持ち帰る途中で紛失する | 3 |
| T2 | 開発用サーバが外部から不正アクセスされて顧客のテストデータが盗み出される | 1 | |
| T3 | ウイルス感染によって顧客のテストデータの破壊又は漏えいが発生する | 2 | |
| T4 | 開発用サーバに複写後,顧客のUSBメモリから顧客のテストデータが漏えいする | 3 | |
| T5 | テスト終了後,不要になった顧客のテストデータが開発用PCから漏えいする | 2 | |
| T6 | プロジェクトメンバ又はシステム管理者が顧客のテストデータを開発用サーバから取り出してサーバルームから持ち出す | 1 | |
| T7 | 開発用サーバから顧客のテストデータが滅失する | 1 |
表3の各脅威に対する脆弱性の低減策と脆弱性の値を,表4に示す。脆弱性の値は,システム,規則又は運用で,二つ以上対策済みなら1,一つだけなら2,未対策は3とする。
| 脅威ID | 脆弱性ID | 脆弱性の低減策 | 値 |
| T1 | Z1 | ・顧客のUSBメモリに顧客のテストデータを保存するときに暗号化してもらう | 2 |
| T2 | Z2 | ・脆弱性に対する対策なし | 3 |
| T3 | Z3 | ・開発用サーバと開発用PCにウイルス対策ソフトを導入し,ウイルス定義ファイルを自動更新する ・顧客のUSBメモリをウイルスチェックした後に顧客のテストデータを開発用サーバに複写する | 1 |
| T4 | Z4 | ・顧客のUSBメモリから顧客のテストデータが削除されていることをプロジェクトマネージャが確認する | 2 |
| T5 | Z5 | ・開発用PCから顧客のテストデータが削除されていることをプロジェクトマネージャが確認する | 2 |
| T6 | Z6 | ・社員証による入退室管理を行う ・サーバルームに監視カメラを設置する | 1 |
| T7 | Z7 | ・脆弱性に対する対策なし | 3 |
表2~4を基に情報資産No.4(顧客のテストデータ)のリスクの分析評価を行い,リスク値を算出した結果を,表5に示す。
| No. | 情報資産の価値 | 脅威 | 脆弱性 | リスク値 | |||||||
| C | I | A | 脅威ID | 値 | 脆弱性ID | 値 | リスク値ID | C | I | A | |
| 4 | 3 | 2 | 1 | T1 | 3 | Z1 | 2 | R1 | 18 | 12 | 6 |
| T2 | 1 | Z2 | 3 | R2 | 9 | 6 | 3 | ||||
| T3 | 2 | Z3 | 1 | R3 | |||||||
| T4 | 3 | Z4 | 2 | R4 | |||||||
| T5 | 2 | Z5 | 2 | R5 | |||||||
| T6 | 1 | Z6 | 1 | R6 | |||||||
| T7 | 1 | Z7 | 3 | R7 | |||||||
プロジェクトYのプロジェクトマネージャは,リスクの分析評価の結果からリスク対応計画を作成した。その後,リスク対策を実施した。
設問1 表2中の(ⅱ),(ⅲ)は,C,I,Aのいずれかの観点から“情報資産の価値”を評価した際の評価理由である。(ⅱ),(ⅲ)に対応するC,I,Aの組合せとして適切な答えを,解答群の中から選べ。
解答群
| (ⅱ) | (ⅲ) | |
| ア | A | C |
| イ | A | I |
| ウ | C | A |
| エ | C | I |
| オ | I | A |
| カ | I | C |
設問2 情報資産No.4(顧客のテストデータ)に対するリスクの分析評価の結果,追加のリスク対策が必要になる脅威の数として正しい答えを,解答群の中から選べ。
解答群
| ア | 1 |
|---|---|
| イ | 2 |
| ウ | 3 |
| エ | 4 |
設問3 社内でのセキュリティ事故の発生と対策に関する次の記述中の[ a ],[ b ]に入れる適切な答えを,解答群の中から選べ。
プロジェクトYの終了後,新たに発足したプロジェクトXで利用している開発用PCに,プロジェクトYの顧客のテストデータが格納されている,とシステム部に連絡があった。調査した結果,このPCは,プロジェクトYで利用していた開発用PCであり,システム部に返却された後に,システム部からプロジェクトXに貸与されたものであることが判明した。そこで,Z社では,顧客のテストデータの漏えいというリスクに対処するために,[ a ],[ b ]という対策を追加することにした。
解答群
| ア | 開発用サーバのアクセスログをシステム部が定期的に確認する |
|---|---|
| イ | 顧客のテストデータを開発用PCにダウンロードして利用する場合は,管理台帳にダウンロード日,削除日,実施者を記入する |
| ウ | 顧客のテストデータを開発用PCに保存する際に,警告メッセージが表示されるようにする |
| エ | プロジェクトごとに新たに開発用サーバを用意する |
| オ | プロジェクトメンバが開発用サーバ上の顧客のテストデータにアクセスする権限を参照だけに設定する |
| カ | 返却された開発用PCは,システム部が全データを完全消去する工程を追加する |
正解と解説
正解設問1 エ 設問2 イ 設問3 イ
分野テクノロジ系 › 技術要素 › セキュリティ › 情報セキュリティ管理
 共有ボタンをタップ
解説
■ この問題のテーマ
会社が扱う大切な情報(情報資産)について,「どれくらい危ないか」を数値で評価し,対策が必要かどうかを判断する問題です。セキュリティの専門知識がなくても,問題文のルールどおりに計算すれば解ける部分が多いので,落ち着いて読み進めましょう。■ 押さえておきたい用語
- 機密性(C):許可された人だけが情報を見られることです。情報が外に漏れると損なわれます。
- 完全性(I):情報が正しく,壊れたり書き換えられたりしていないことです。
- 可用性(A):使いたいときに情報やシステムを使えることです。
- 脅威:情報資産に悪いことが起きる原因(紛失,不正アクセス,ウイルスなど)です。
- 脆弱性:脅威が起きたときに被害につながってしまう弱点です。
この問題では,リスク値を「情報資産の価値×脅威×脆弱性」で計算し,C,I,Aごとのリスク値が全て12以下なら受容(そのままでよい),一つでも12を超えたら追加の対策が必要,というルールになっています。■ 設問1
表2の(ii),(iii)が,C,I,Aのどの観点の評価理由なのかを考えます。(ii)は「社外に漏れた場合,顧客からの信頼を失う」です。「漏れる」ことは,許可されていない人に見られることなので,機密性(C)の問題です。
(iii)は「版管理が行われない場合,不整合によって,プロジェクトの進捗に影響を与える」です。版管理とは,プログラムのどれが最新版かを管理することです。これができないと古い版と新しい版が混ざり,プログラムの内容が正しくない状態になります。これは情報が正しいかどうかの問題なので,完全性(I)です。
なお,(i)の「利用できない場合」は,使いたいときに使えるかどうかの問題なので,可用性(A)にあたります。
したがって,(ii)がC,(iii)がIの組合せである「エ」が正解です。
■ 設問2
情報資産No.4(顧客のテストデータ)の価値は,C=3,I=2,A=1です。脅威ごとに「脅威の値×脆弱性の値」を求め,それにC,I,Aの値を掛けてリスク値を出します。12を超えるのはCの値(3)を掛けたときが最大なので,Cのリスク値が12を超えるかどうかを確認すれば十分です。- T1:脅威3×脆弱性2=6,Cのリスク値は3×6=18(12超え)
- T2:脅威1×脆弱性3=3,Cのリスク値は3×3=9
- T3:脅威2×脆弱性1=2,Cのリスク値は3×2=6
- T4:脅威3×脆弱性2=6,Cのリスク値は3×6=18(12超え)
- T5:脅威2×脆弱性2=4,Cのリスク値は3×4=12(12以下なので受容)
- T6:脅威1×脆弱性1=1,Cのリスク値は3×1=3
- T7:脅威1×脆弱性3=3,Cのリスク値は3×3=9
T5はちょうど12です。ルールは「12以下ならば受容」なので,T5は対策不要です。ここは引っかけやすいので注意しましょう。追加のリスク対策が必要になる脅威はT1とT4の2個なので,「イ」が正解です。
■ 設問3
発生した事故は,プロジェクトYで使っていた開発用PCに顧客のテストデータが残ったまま返却され,それが別のプロジェクトXに貸し出されてしまった,というものです。原因は大きく二つ考えられます。一つは,どのPCにデータをダウンロードし,いつ削除したのかを記録していなかったため,プロジェクトマネージャが削除を確認しきれなかったことです。もう一つは,返却されたPCをそのまま次のプロジェクトに貸し出していたことです。
それぞれに対応する対策が次の二つです。
- 「イ」顧客のテストデータを開発用PCにダウンロードして利用する場合は,管理台帳にダウンロード日,削除日,実施者を記入する:どのPCにデータがあるかを把握でき,削除漏れを防げます。
- 「カ」返却された開発用PCは,システム部が全データを完全消去する工程を追加する:万一削除漏れがあっても,次の利用者に渡る前にデータが消えます。
他の選択肢は,今回の事故(開発用PCにデータが残っていた)に対する対策になっていません。- 「ア」開発用サーバのアクセスログ確認は,サーバへの不正アクセス対策であり,PCに残ったデータの問題は防げません。
- 「ウ」警告メッセージを表示しても,保存そのものは行われるので,削除漏れは防げません。
- 「エ」プロジェクトごとに開発用サーバを用意しても,問題はPCに残ったデータなので効果がありません。
- 「オ」参照だけの権限にしても,ダウンロード(コピー)はできるので,PCにデータが残る問題は防げません。
したがって,正解は「イ」と「カ」です。