基本情報技術者試験 - 平成21年春期(科目B) - 問4
問題
パケットフィルタリングに関する次の記述を読んで,設問1,2に答えよ。
X社では,図に示すネットワークを構築し,インターネットへのWebサイトの公開と電子メール(以下,メールという)の送受信を行っている。
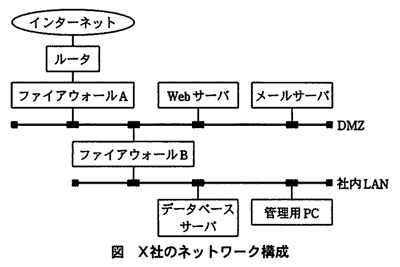
X社のネットワークは二つのファイアウォールによって,DMZ及び社内LANの二つのセグメントに分けられている。Webサーバ,メールサーバ及びデータベースサーバ(以下,DBサーバという)は,それぞれ次の役割を果たしている。
(1)Webサーバ
Webサイトとして,自社の情報をインターネットに公開する。Webサーバ上では,社外との取引情報を処理するプログラムが動作する。このプログラムが利用するデータはDBサーバ上に格納される。
(2)メールサーバ
社外とのメールの送受信を行う。また,取引先に対してメールを自動配信するプログラムが動作する。メール配信のためのデータはDBサーバ上に格納される。
(3)DBサーバ
Webサーバ及びメールサーバで利用するデータを格納する。
社内LANに接続された管理用PCからは,SSHを使った各サーバへのログイン操作と,メールサーバを介した外部とのメール送受信が可能である。管理用PCから自社Webサーバの参照はできるが,社外Webサイトの利用は許可されていない。
ネットワーク上で使われるプロトコルとポート番号を表1に示す。
設問1 次の記述中の[ ]に入れる正しい答えを,解答群の中から選べ。解答は重複して選んでもよい。
インターネットとDMZをつなぐファイアウォールAのパケットフィルタリングの設定を表2に示す。また,DMZと社内LANをつなぐファイアウォールBのパケットフィルタリングの設定を表3に示す。
フィルタリングの設定ルールは,送信元のIPアドレス,あて先のIPアドレス及び接続先ポート番号を指定して通信の許可/拒否を制御する。設定は上の行のルールから調べて,最初に条件が合致した行の動作を実行する。また,応答パケットについては動的フィルタリング機能によって自動的に許可されるので設定は不要なものとする。
a,cに関する解答群
b,dに関する解答群
設問2 X社のネットワークでは,ファイアウォールによるパケットフィルタリングによって,インターネット接続に伴うセキュリティ上のリスクを低減しているが,パケットフィルタリングは,すべての脅威に対する防御とはならない。パケットフィルタリングによって防ぐことができるセキュリティ上のリスクとして,正しい答えを解答群の中から二つ選べ。
解答群
X社では,図に示すネットワークを構築し,インターネットへのWebサイトの公開と電子メール(以下,メールという)の送受信を行っている。
X社のネットワークは二つのファイアウォールによって,DMZ及び社内LANの二つのセグメントに分けられている。Webサーバ,メールサーバ及びデータベースサーバ(以下,DBサーバという)は,それぞれ次の役割を果たしている。
(1)Webサーバ
Webサイトとして,自社の情報をインターネットに公開する。Webサーバ上では,社外との取引情報を処理するプログラムが動作する。このプログラムが利用するデータはDBサーバ上に格納される。
(2)メールサーバ
社外とのメールの送受信を行う。また,取引先に対してメールを自動配信するプログラムが動作する。メール配信のためのデータはDBサーバ上に格納される。
(3)DBサーバ
Webサーバ及びメールサーバで利用するデータを格納する。
社内LANに接続された管理用PCからは,SSHを使った各サーバへのログイン操作と,メールサーバを介した外部とのメール送受信が可能である。管理用PCから自社Webサーバの参照はできるが,社外Webサイトの利用は許可されていない。
ネットワーク上で使われるプロトコルとポート番号を表1に示す。
設問1 次の記述中の[ ]に入れる正しい答えを,解答群の中から選べ。解答は重複して選んでもよい。
インターネットとDMZをつなぐファイアウォールAのパケットフィルタリングの設定を表2に示す。また,DMZと社内LANをつなぐファイアウォールBのパケットフィルタリングの設定を表3に示す。
フィルタリングの設定ルールは,送信元のIPアドレス,あて先のIPアドレス及び接続先ポート番号を指定して通信の許可/拒否を制御する。設定は上の行のルールから調べて,最初に条件が合致した行の動作を実行する。また,応答パケットについては動的フィルタリング機能によって自動的に許可されるので設定は不要なものとする。
| 条件 | 動作 | ||
| 送信元 | あて先 | ポート番号 | |
| 任意 | Webサーバ | 80 | 許可 |
| 任意 | メールサーバ | 25 | 許可 |
| [ a ] | 任意 | [ b ] | 許可 |
| 任意 | 任意 | 任意 | 拒否 |
| 条件 | 動作 | ||
| 送信元 | あて先 | ポート番号 | |
| Webサーバ | DBサーバ | 1999 | 許可 |
| メールサーバ | DBサーバ | 1999 | 許可 |
| 管理用PC | [ c ] | [ d ] | 許可 |
| 管理用PC | メールサーバ | 22 | 許可 |
| 管理用PC | メールサーバ | 25 | 許可 |
| 管理用PC | Webサーバ | 80 | 許可 |
| 管理用PC | Webサーバ | 22 | 許可 |
| 任意 | 任意 | 任意 | 拒否 |
a,cに関する解答群
| ア | DBサーバ |
|---|---|
| イ | Webサーバ |
| ウ | 管理用PC |
| エ | メールサーバ |
| オ | 任意 |
b,dに関する解答群
| ア | 22 |
|---|---|
| イ | 25 |
| ウ | 80 |
| エ | 110 |
| オ | 1999 |
設問2 X社のネットワークでは,ファイアウォールによるパケットフィルタリングによって,インターネット接続に伴うセキュリティ上のリスクを低減しているが,パケットフィルタリングは,すべての脅威に対する防御とはならない。パケットフィルタリングによって防ぐことができるセキュリティ上のリスクとして,正しい答えを解答群の中から二つ選べ。
解答群
| ア | Webサイトとやり取りされるデータの盗聴や改ざん |
|---|---|
| イ | WebサイトへのSQLインジェクション攻撃 |
| ウ | インターネットからDMZ内のサーバへの許可されていないポートでの接続 |
| エ | インターネットから社内LANへの不正アクセスによる攻撃 |
| オ | メールによる社内からのファイル流出 |
正解と解説
正解設問1 (a)エ (c)エ (b)イ (d)エ 設問2 ウ
分野テクノロジ系 › 技術要素 › セキュリティ › セキュリティ実装技術
 共有ボタンをタップ
解説
■ この問題のテーマ
ファイアウォールが通信を「通す/通さない」を決める仕組み(パケットフィルタリング)がテーマです。X社のネットワークは,次の2つの区画に分かれています。
- DMZ:インターネットに公開するWebサーバやメールサーバを置く区画
- 社内LAN:外部から守りたいDBサーバや管理用PCを置く区画
ファイアウォールAはインターネットとDMZの間,ファイアウォールBはDMZと社内LANの間にあります。フィルタリングの設定は上の行から順に調べ,最初に条件が合った行の動作を実行します。最後の行の「任意,任意,任意,拒否」は「ここまでに当てはまらなかった通信はすべて拒否する」という意味です。また,応答の通信は自動で許可されるので,「通信を始める側」だけを考えれば大丈夫です。
■ 設問1 空欄a,b
ファイアウォールAで許可が必要な通信を考えます。- 外部からWebサーバを見る(80番):1行目で許可済み
- 外部からメールサーバへメールが届く(25番):2行目で許可済み
- メールサーバから外部へメールを送る(25番):まだ許可されていない
メールサーバは社外とのメールを送受信するので,メールサーバから外部(任意)へのSMTP(25番)を許可する必要があります。aは「エ メールサーバ」,bは「イ 25」です。■ 設問1 空欄c,d
ファイアウォールBで,管理用PCからの通信を考えます。管理用PCは次のことができるとされています。- SSHで各サーバにログイン(22番)
- メールサーバを介したメールの送信(25番)と受信(110番)
- 自社Webサーバの参照(80番)
表3には,メールサーバへの22番と25番,Webサーバへの80番と22番がすでにあります。足りないのは,メールを受信するためのメールサーバへのPOP3(110番)です。cは「エ メールサーバ」,dは「エ 110」です。■ 設問2
パケットフィルタリングが見ているのは「送信元,あて先,ポート番号」だけです。通信の中身までは調べません。この点を押さえると判断しやすくなります。- 「ア」盗聴や改ざん:許可された通信の中身の問題で,暗号化などで対策するもの
- 「イ」SQLインジェクション:許可されたWeb通信(80番)の中身に攻撃が仕込まれるので防げない
- 「ウ」許可されていないポートでの接続:ポート番号で拒否できるので防げる
- 「エ」インターネットから社内LANへの不正アクセス:社内LANあての通信は許可していないので防げる
- 「オ」メールでのファイル流出:許可されたメール通信の中身の問題なので防げない
正解は「ウ」と「エ」です。